Recruit 11: Publish agent lên Microsoft Teams và M365 Copilot
Hướng dẫn từng bước cho người mới: publish agent từ Copilot Studio, thêm channel Teams & M365 Copilot, đưa agent vào Teams và phát hành cho toàn tổ chức — kèm ảnh thật từng thao tác.
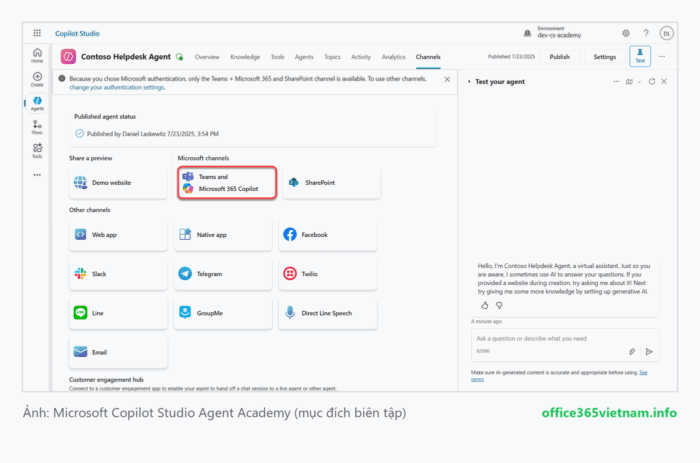
Hướng dẫn từng bước cho người mới: publish agent từ Copilot Studio, thêm channel Teams & M365 Copilot, đưa agent vào Teams và phát hành cho toàn tổ chức — kèm ảnh thật từng thao tác.
Microsoft October 2026 Security Updates là đợt Patch Tuesday có quy mô rất lớn, kèm một lỗ hổng Windows Shell đã bị khai thác và một lỗ hổng .NET Framework đã bị công khai.
Microsoft Entra trong tháng 10/2026 tập trung vào adaptive access, migration sang Cloud Sync và đơn giản hoá vận hành cho đội identity admin.
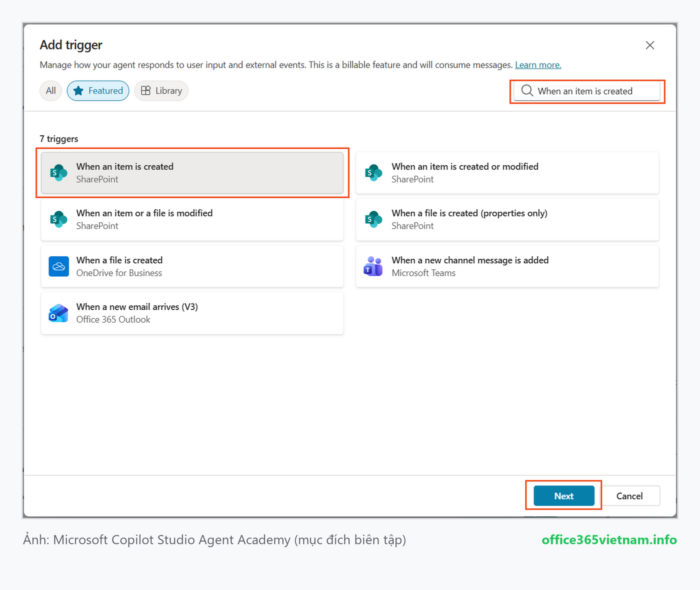
Hướng dẫn từng bước cho người mới: dùng Event Trigger để agent IT Help Desk tự động phản ứng khi có ticket mới trong SharePoint và gửi email xác nhận — không cần ai nhắc, kèm ảnh thật từng thao tác.
Microsoft cho biết FORGE Lab đã góp phần đưa 140 CVE vào các đợt vá từ tháng 5 đến tháng 9/2026, đồng thời rút ra ba bài học để biến phát hiện của AI thành bản vá thật.
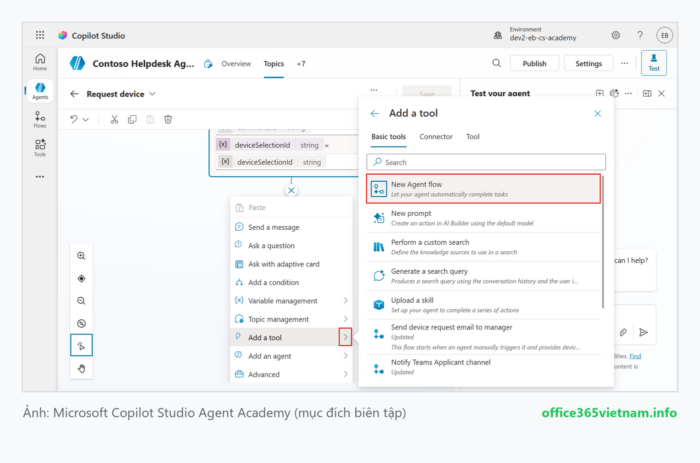
Hướng dẫn từng bước cho người mới: dùng Agent Flow biến agent hội thoại thành cỗ máy tự động hoá — thu input qua adaptive card, đọc dữ liệu SharePoint và gửi email thông báo cho quản lý, kèm ảnh thật từng thao tác.
Microsoft mở rộng On-demand malware scanning trong Defender for Storage để quét theo blob, file, container và file share cụ thể thay vì chỉ quét toàn bộ storage account.
Lab 06 (bài cuối) chuỗi Microsoft Defender XDR (TWL300): tự động hóa containment và remediation với AIR, mức remediation theo device group, ZAP và Live Response để khắc phục endpoint từ xa.
Microsoft đưa Security Copilot vào luồng điều tra email để tóm tắt kết quả sandbox URL và file, giúp SOC hiểu verdict nhanh hơn ngay trong Defender.
Microsoft cảnh báo Storm-3168 dùng service principal bị lộ để do thám môi trường Azure, xoá tài nguyên và thu khoá truy cập có thể phục vụ các bước tống tiền tiếp theo.
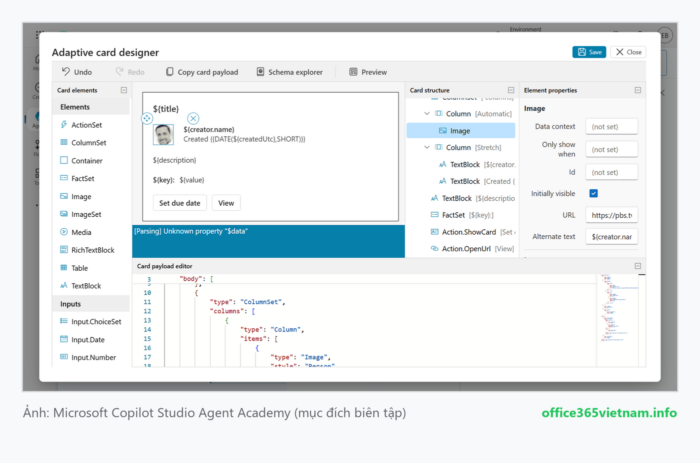
Hướng dẫn từng bước cho người mới: thêm Adaptive Card vào Topic Request device, thiết kế card bằng Designer, dùng JSON và Power Fx để hiển thị danh sách thiết bị động, rồi test — kèm ảnh minh hoạ thật.
Lab 05 chuỗi Microsoft Defender XDR (TWL300): phân tích một cuộc xâm nhập đa giai đoạn từ phishing đến exfiltration và ánh xạ từng bước theo khung MITRE ATT&CK bằng Advanced Hunting.
Từ passkey lure đến email collection qua REST API, chuỗi cloud intrusion mà Microsoft theo dõi là ví dụ rất rõ để admin Microsoft 365 ánh xạ tấn công đa giai đoạn theo MITRE ATT&CK.
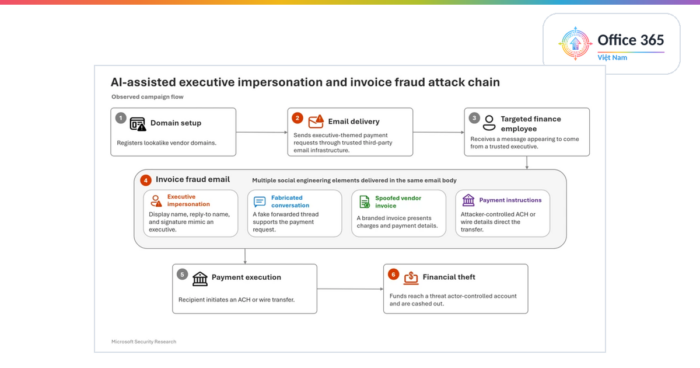
Ngày 10/09/2026, Microsoft công bố phân tích chiến dịch giả mạo lãnh đạo doanh nghiệp có sự hỗ trợ của AI: chỉ trong ba ngày đầu tháng 8/2026, hơn một triệu email lừa chuyển tiền đã được ghi nhận. Bài viết mổ xẻ chuỗi tấn công, các dấu hiệu nhận biết và biện pháp phòng vệ cho bộ phận tài chính.
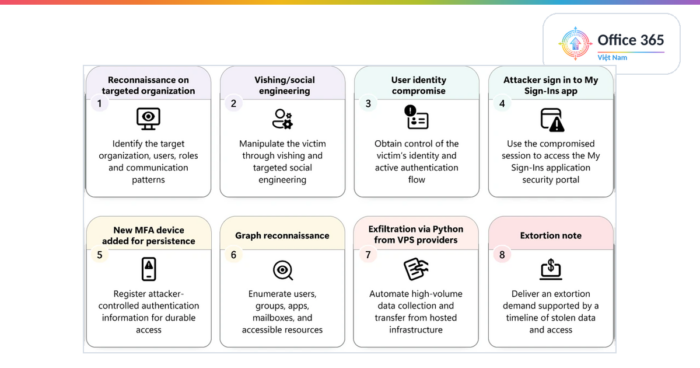
Ngày 09/09/2026, Microsoft công bố chiến dịch lợi dụng chính chủ đề passkey để lừa người dùng: kẻ tấn công gọi điện giả bộ phận IT, dụ nạn nhân đăng nhập vào trang giả, rồi cài phương thức MFA của riêng chúng để giữ quyền truy cập lâu dài. Sau đó là bước dò quét qua Microsoft Graph và thu thập dữ liệu từ SharePoint, OneDrive, Exchange.

Hướng dẫn từng bước cho người mới: tạo một Topic mới từ đầu với trigger, biến input/output, tool Get items SharePoint và Power Fx để liệt kê thiết bị còn trống — kèm ảnh minh hoạ thật từng thao tác.