CVE-2026-58704 trên Google Pixel: admin cần vá ngay
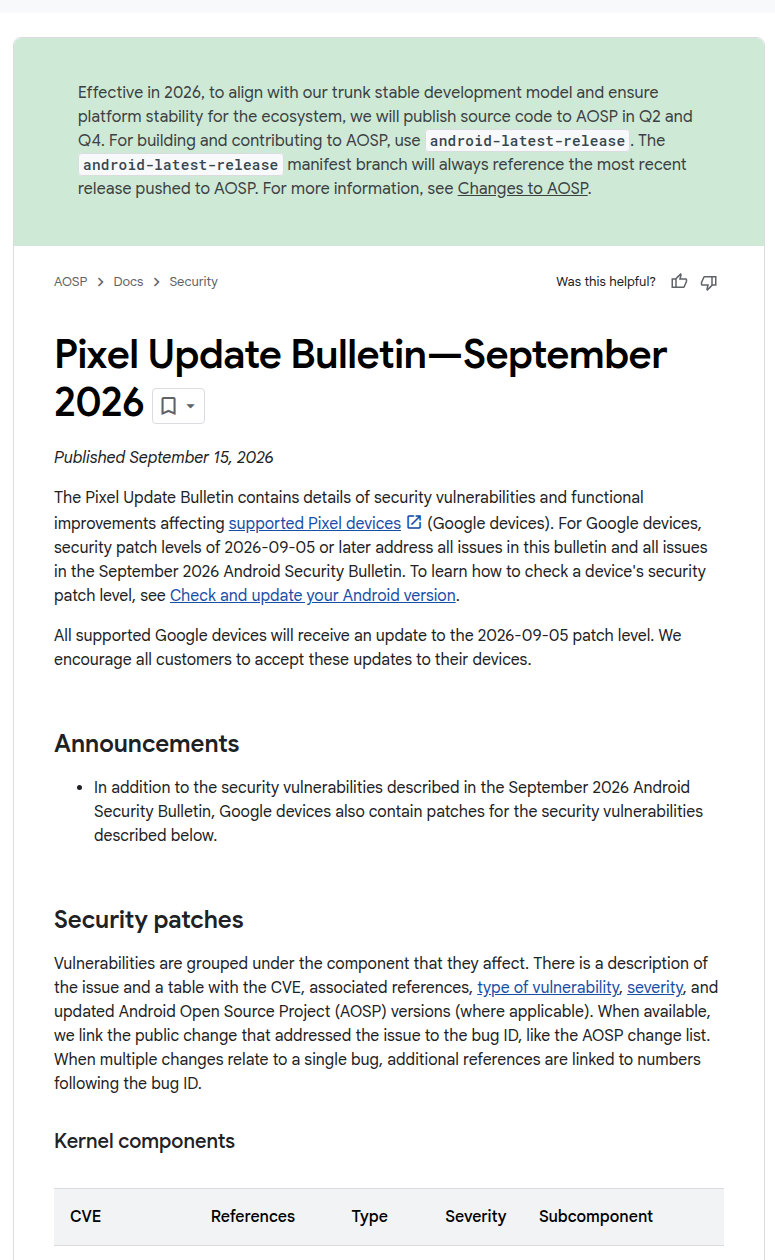
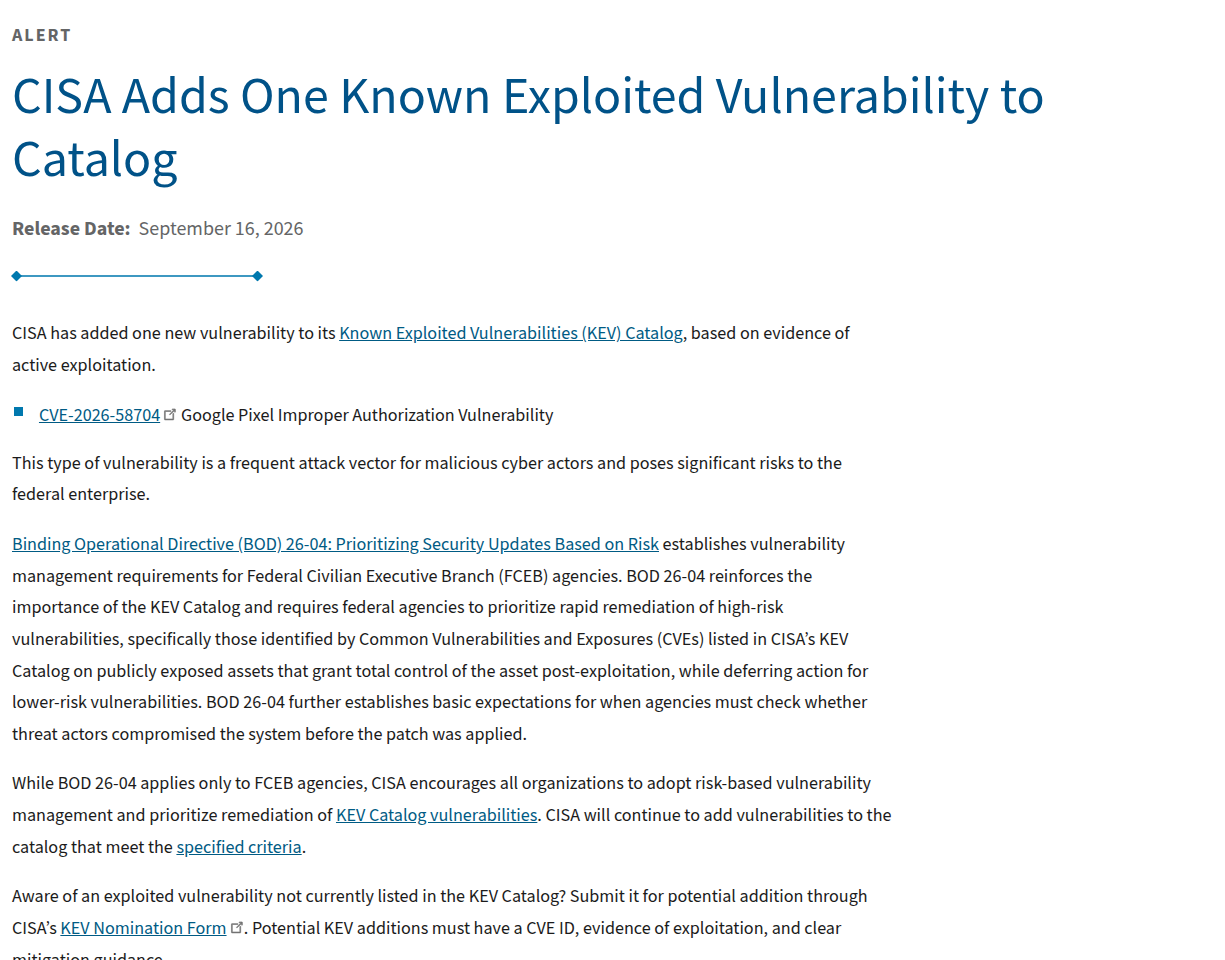
CVE-2026-58704 Google Pixel là một trong những lỗ hổng di động đáng chú ý nhất giữa tháng 9/2026 vì chuỗi tín hiệu cảnh báo đến rất nhanh: Google công bố bản vá trong Pixel Update Bulletin tháng 9/2026, đồng thời lưu ý rằng lỗi này có thể đang bị khai thác có mục tiêu ở phạm vi hạn chế; chỉ một ngày sau, CISA đã đưa CVE này vào danh mục KEV. Với các đội IT đang quản lý thiết bị Pixel trong môi trường doanh nghiệp, đây là tín hiệu đủ rõ để ưu tiên vá ngay thay vì chờ chu kỳ cập nhật định kỳ.
Điều quan trọng là đây không phải kiểu advisory mơ hồ. Bản ghi CVE chính thức mô tả lỗi nằm ở thành phần Cellular Modem, dẫn tới permission bypass do lỗi logic, có thể cho phép leo thang đặc quyền từ xa ở bối cảnh mạng lân cận mà không cần user interaction. Khi ghép thông tin này với nhãn active exploitation từ CISA, mức ưu tiên vận hành của bài toán thay đổi ngay: đây không còn là “đọc để biết”, mà là việc cần đưa vào danh sách xử lý khẩn.
Tóm tắt mối đe doạ: CVE-2026-58704 nguy hiểm ở điểm nào?
Theo bulletin của Google, CVE-2026-58704 là lỗi Elevation of Privilege mức High trong nhóm thành phần Pixel, cụ thể ở modem. Bản mô tả từ hồ sơ CVE cho biết một lỗi logic trong mã có thể gây permission bypass, từ đó dẫn đến leo thang đặc quyền ở bối cảnh gần kề về mạng. Khác với nhiều lỗi mobile cần người dùng bấm link, cài app hay mở file, CVE này được mô tả là không cần thêm quyền thực thi và không cần tương tác người dùng để khai thác.
Từ góc nhìn threat intel, ba chi tiết khiến bài này đáng theo sát. Thứ nhất, Google đã gắn note rằng có dấu hiệu khai thác giới hạn ngoài thực tế. Thứ hai, CISA xác nhận điều đó đủ mức để thêm vào Known Exploited Vulnerabilities Catalog. Thứ ba, lỗi liên quan đến modem nghĩa là bề mặt tấn công nằm ở lớp kết nối vô tuyến gần thiết bị, khác với nhiều chiến dịch lừa đảo di động thông thường vốn dựa vào email, tin nhắn hay ứng dụng giả mạo. Chính vì vậy, đây là loại lỗ hổng mà đội hạ tầng di động cần xem như vấn đề bảo vệ thiết bị đầu cuối thực thụ, không chỉ là cập nhật tính năng hệ điều hành.
Phạm vi ảnh hưởng: thiết bị nào và patch level nào cần kiểm tra?
Trong Pixel Update Bulletin, Google nêu rõ rằng security patch level 2026-09-05 hoặc mới hơn sẽ xử lý các vấn đề trong bulletin tháng 9/2026 cho các thiết bị Pixel được hỗ trợ. Điều này cho đội vận hành một mốc kiểm tra rất rõ: nếu thiết bị Pixel trong doanh nghiệp vẫn chưa lên patch level 2026-09-05, hãy coi nó là đối tượng cần hành động ngay.
Bản ghi CVE và dữ liệu NVD đều gắn ảnh hưởng với sản phẩm Android, còn bulletin của Google ánh xạ nó sang nhóm thiết bị Pixel. Thực tế triển khai vì thế nên tập trung vào các nhóm sau:
- Thiết bị Pixel cấp cho nhân sự doanh nghiệp, đặc biệt là các máy dùng cho quản trị, lãnh đạo, đội tài chính hay SOC.
- Thiết bị test, demo, máy dự phòng thường bị quên trong dashboard compliance vì không hoạt động hằng ngày.
- Thiết bị ngoài MDM hoặc đi công tác có thể chậm nhận patch hơn nhóm máy nội bộ luôn bật VPN/MDM.
- Thiết bị Pixel trong chương trình BYOD có quyền truy cập tài nguyên doanh nghiệp cũng nên được đánh giá rủi ro, nhất là khi chính sách conditional access còn lỏng.

Mức độ nghiêm trọng: CVSS 8.8 và trạng thái khai thác thực tế nói gì?
Dữ liệu CVE/NVD cho CVE-2026-58704 Google Pixel cho thấy điểm CVSS v3.1 là 8.8 / HIGH với vector AV:A/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H. Cách chấm này phản ánh khá rõ bản chất rủi ro: kẻ tấn công không cần quyền trước đó, không cần thao tác từ người dùng, và nếu khai thác thành công thì tác động lên tính bảo mật, toàn vẹn và sẵn sàng của thiết bị đều ở mức cao.
Điểm cần chú ý hơn cả lại nằm ở phần enrich từ CISA: trạng thái exploitation = active. Điều đó có nghĩa đây không chỉ là lỗ hổng “nghiêm trọng trên giấy tờ” mà là vấn đề đã có bằng chứng khai thác. Trong môi trường doanh nghiệp, một lỗ hổng di động có khai thác thực tế và không cần tương tác người dùng thường phải được đẩy lên cùng nhóm ưu tiên với các browser zero-day hoặc lỗ hổng email gateway đang bị lợi dụng ngoài thực tế.
Khuyến nghị hành động: đội IT và SecOps nên làm gì ngay?
- Xác minh patch level của toàn bộ thiết bị Pixel doanh nghiệp và ưu tiên đưa lên 2026-09-05 hoặc mới hơn.
- Rà soát compliance trong MDM/UEM để tìm thiết bị offline lâu ngày, thiết bị chưa nhận bản vá, hoặc nằm ngoài policy cập nhật tự động.
- Ưu tiên thiết bị có quyền truy cập dữ liệu nhạy cảm như email công ty, ứng dụng quản trị, VPN, tài chính và tài khoản có MFA phê duyệt.
- Cập nhật playbook helpdesk để chủ động nhắc người dùng kiểm tra cập nhật và khởi động lại thiết bị nếu bản vá đã sẵn sàng nhưng chưa hoàn tất cài đặt.
- Đối chiếu chính sách conditional access/BYOD để chặn hoặc hạn chế truy cập với thiết bị Pixel chưa đạt patch level yêu cầu.
- Theo dõi tín hiệu bất thường trên thiết bị di động và các truy cập doanh nghiệp đến từ nhóm thiết bị Pixel chưa cập nhật, đặc biệt trong giai đoạn ngay sau khi KEV được công bố.
Điều cần nói với lãnh đạo và người dùng cuối
Với lãnh đạo CNTT, thông điệp nên ngắn và rõ: đây là lỗ hổng trên thiết bị Pixel đã có bằng chứng bị khai thác, Google đã phát hành bản vá, và CISA đã thêm vào KEV. Vì vậy, chi phí xử lý lúc này chủ yếu là đẩy nhanh cập nhật và truy vết thiết bị ngoại lệ, thấp hơn rất nhiều so với rủi ro để một thiết bị mang dữ liệu doanh nghiệp tiếp tục ở trạng thái chưa vá.
Với người dùng cuối, không cần đi sâu vào CVSS hay lớp modem. Chỉ cần truyền thông rằng bản cập nhật Pixel tháng 9/2026 là bản vá bảo mật quan trọng, cần cài ngay khi có thông báo. Cách truyền đạt đơn giản này thường giúp tỷ lệ chấp nhận cập nhật tốt hơn nhiều so với việc gửi một advisory kỹ thuật dài dòng.
Kết luận
CVE-2026-58704 Google Pixel là một cảnh báo bảo mật đáng ưu tiên trong tuần này vì hội đủ cả ba yếu tố: có mô tả kỹ thuật rõ từ nguồn chính thức, có bản vá sẵn từ Google, và có xác nhận khai thác thực tế từ CISA thông qua KEV. Nếu doanh nghiệp của bạn đang quản lý thiết bị Pixel, việc cần làm lúc này là rà patch level, ép cập nhật bản vá tháng 9/2026, và đóng các ngoại lệ trong MDM/BYOD càng sớm càng tốt. Bạn có thể theo dõi thêm các bài phân tích Security thực chiến khác tại Office365Vietnam.info.