Giả mạo lãnh đạo bằng AI: hơn 1 triệu email lừa chuyển tiền chỉ trong ba ngày
Ngày 10/09/2026, Microsoft Security Research công bố phân tích một chiến dịch lừa đảo tài chính quy mô lớn: chỉ trong ba ngày từ 3 đến 5 tháng 8/2026, hệ thống ghi nhận hơn một triệu email giả danh lãnh đạo doanh nghiệp để yêu cầu chuyển tiền, trong đó gần 88% nhắm vào người nhận tại Mỹ. Điểm mới không nằm ở ý tưởng — giả danh sếp để lừa kế toán là chiêu cũ — mà ở chất lượng nội dung được tạo ra với sự hỗ trợ của AI.
Chuỗi tấn công diễn ra thế nào?
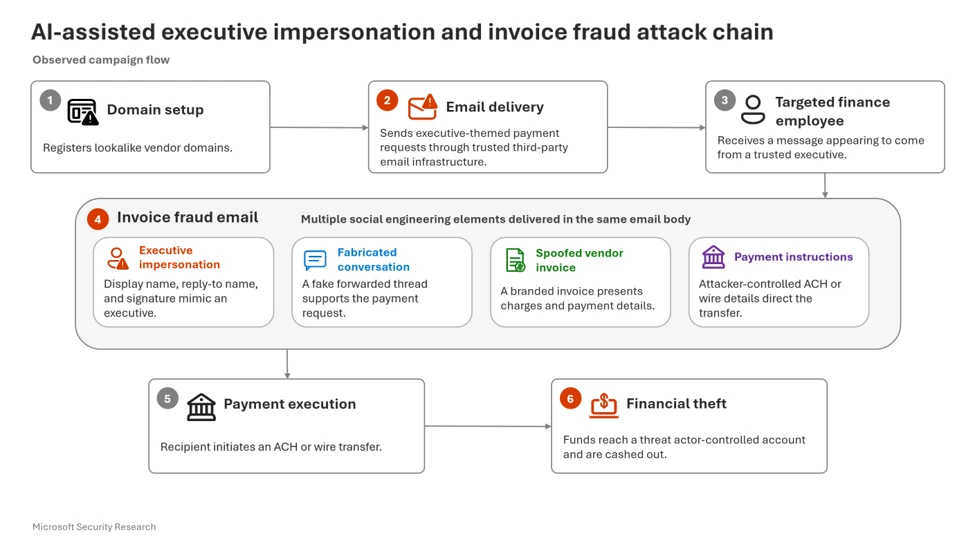
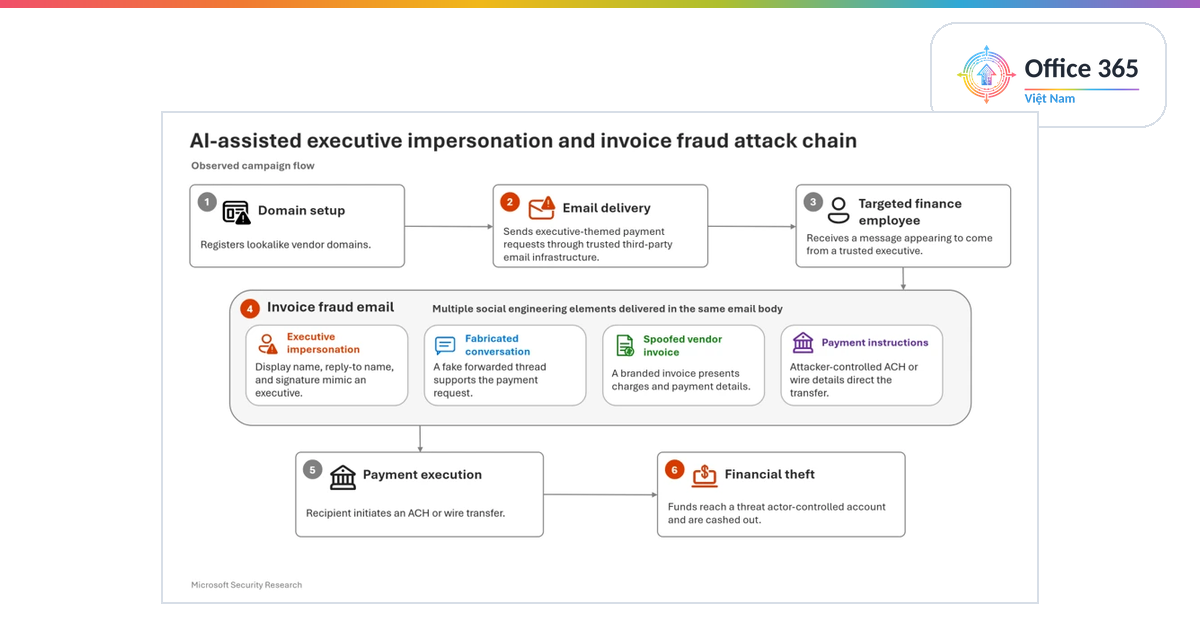
Microsoft chia chiến dịch thành sáu bước. Đầu tiên, kẻ tấn công đăng ký các tên miền trông giống tên nhà cung cấp phần mềm quen thuộc. Tiếp đó, chúng gửi email qua hạ tầng gửi thư của bên thứ ba có uy tín, giúp thư dễ vượt qua các bộ lọc dựa trên danh tiếng người gửi.
Email đến tay một nhân viên tài chính cụ thể, mang danh nghĩa một lãnh đạo trong công ty. Trong cùng một thư, kẻ tấn công gói bốn lớp thuyết phục: tên hiển thị người gửi và chữ ký mô phỏng lãnh đạo, một chuỗi thư chuyển tiếp giả để tạo cảm giác việc này đã được bàn từ trước, một hoá đơn có thương hiệu, và hướng dẫn chuyển khoản tới tài khoản do chúng kiểm soát. Toàn bộ phân tích có tại Microsoft Security Blog.
Hoá đơn giả được dựng tinh vi
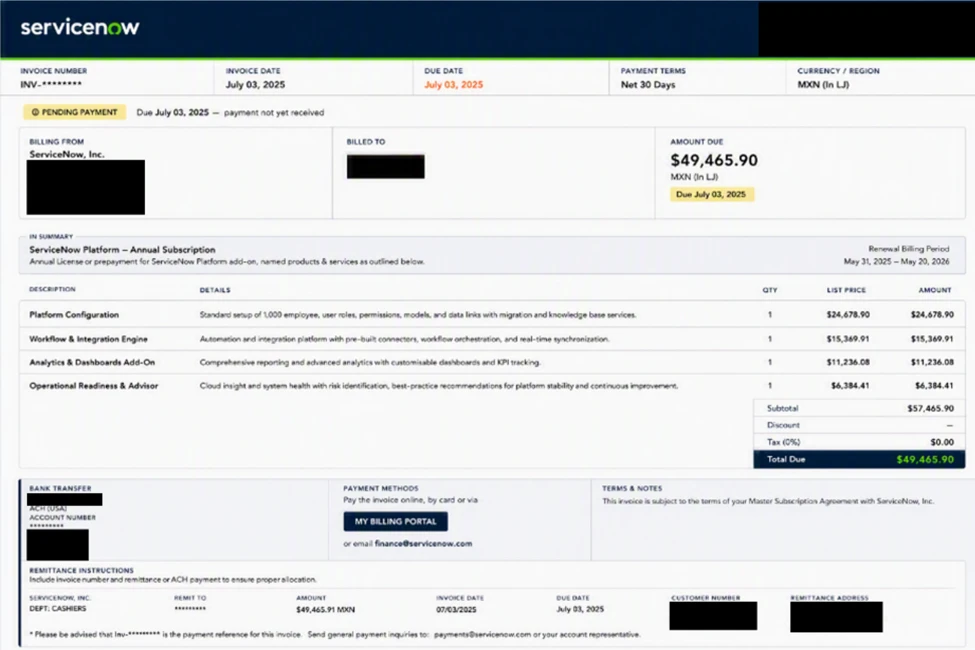
Hoá đơn đính kèm mạo danh một nền tảng phần mềm doanh nghiệp phổ biến, với số tiền khoảng 50 nghìn đô la Mỹ. Microsoft nêu rõ nhà cung cấp bị mạo danh không hề bị xâm nhập — kẻ tấn công chỉ dựng lại giao diện hoá đơn.
Chất lượng dựng hình là điều đáng chú ý: bảng hạng mục chi tiết, kỳ hạn thanh toán, phần tổng tiền, hướng dẫn chuyển khoản và cả ghi chú đối soát. Với một nhân viên tài chính đang xử lý hàng chục hoá đơn mỗi ngày, tài liệu này gần như không có điểm gợn.
Tên miền giả mạo nhà cung cấp và tên miền dùng cho địa chỉ trả lời đều được đăng ký cùng một ngày cuối tháng 7 — chỉ vài ngày trước đợt gửi thư. Đây là chi tiết quan trọng: tên miền quá mới là tín hiệu rủi ro rõ ràng mà bộ lọc và quy trình nội bộ có thể tận dụng.
Dấu vết của nội dung do AI tạo
Microsoft chỉ ra vài đặc điểm cho thấy phần lớn nội dung được sinh bằng công cụ AI: mã HTML có chú thích diễn giải rất dài dòng, bố cục được chia mục và gắn nhãn theo cấu trúc máy móc, nhiều thư dùng chung một khuôn mẫu gần như đồng nhất, cùng những chi tiết định dạng đặc trưng.
Nghịch lý là chính sự hoàn hảo đó tạo ra manh mối. Trong khi đó, vài sai sót nhỏ vẫn lọt lưới — chẳng hạn lỗi chính tả ở một vài từ khoá thanh toán, hoặc phần thư trích dẫn được căn lề không đúng kiểu ứng dụng email thật tạo ra. Đây là những điểm neo hữu ích cho nhà phân tích.
Ai bị nhắm tới?
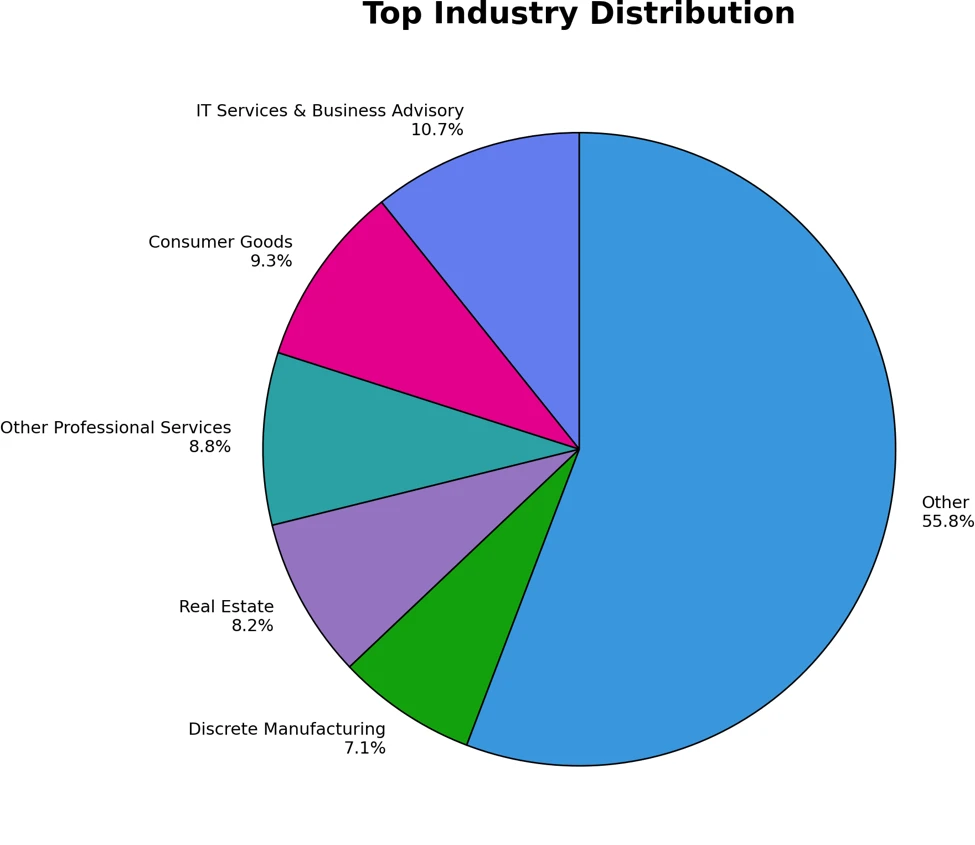
Biểu đồ phân bố ngành cho thấy nhóm dịch vụ công nghệ thông tin và tư vấn doanh nghiệp chiếm tỉ trọng cao nhất, theo sau là hàng tiêu dùng, dịch vụ chuyên môn khác, bất động sản và sản xuất. Phần lớn còn lại trải rộng trên nhiều ngành — dấu hiệu cho thấy chiến dịch gửi diện rộng thay vì chọn lọc từng tổ chức.
Điều này có ý nghĩa thực tế với doanh nghiệp Việt Nam: dù chiến dịch cụ thể này tập trung ở thị trường Mỹ, mô hình tấn công hoàn toàn có thể áp dụng cho bất kỳ tổ chức nào có quy trình thanh toán qua email.
Doanh nghiệp phòng vệ thế nào?
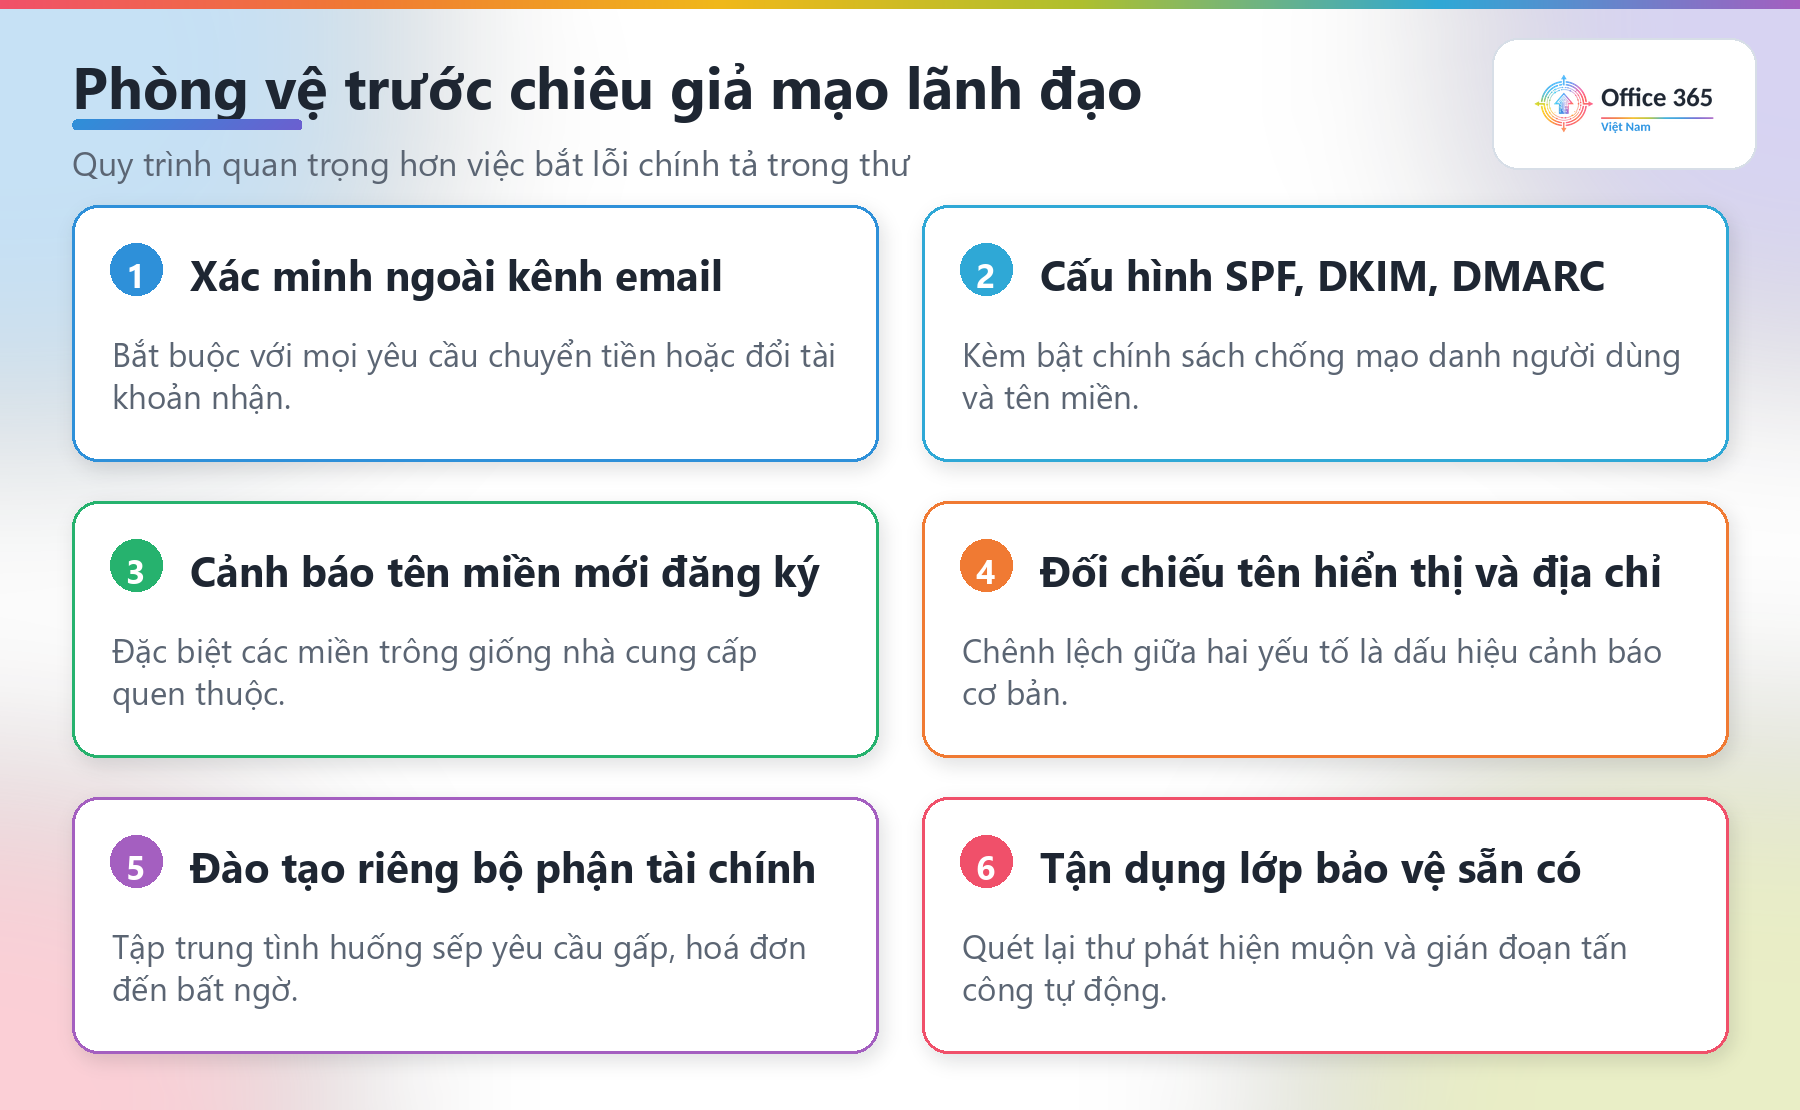
- Bắt buộc xác minh ngoài kênh email với mọi yêu cầu chuyển tiền hoặc đổi thông tin tài khoản nhận.
- Cấu hình đầy đủ SPF, DKIM và DMARC, đồng thời bật chính sách chống mạo danh người dùng và tên miền.
- Cảnh báo với tên miền mới đăng ký và tên miền trông giống nhà cung cấp quen thuộc.
- Đối chiếu tên hiển thị với địa chỉ thật — chênh lệch giữa hai yếu tố này là dấu hiệu cảnh báo cơ bản.
- Đào tạo riêng cho bộ phận tài chính, tập trung vào tình huống sếp yêu cầu gấp và hoá đơn đến bất ngờ.
- Tận dụng các lớp bảo vệ sẵn có như quét lại thư sau khi phát hiện muộn và cơ chế gián đoạn tấn công tự động.
Kết luận
Chiến dịch giả mạo lãnh đạo bằng AI cho thấy rào cản chất lượng nội dung trong lừa đảo tài chính đã gần như biến mất: thư viết chỉn chu, hoá đơn dựng chuyên nghiệp, ngữ cảnh hợp lý. Vì vậy, lớp phòng vệ then chốt không còn là “đọc kỹ xem thư có sai chính tả không”, mà là quy trình xác minh bắt buộc ngoài email cho mọi giao dịch tiền. Đón đọc thêm phân tích bảo mật tại Office365Vietnam.info.