Chrome 153 vá zero-day CVE-2026-87491: admin cần cập nhật ngay
CVE-2026-87491 Chrome 153 là một trong những bản vá trình duyệt đáng chú ý nhất đầu tháng 9/2026 vì Google xác nhận lỗi đã bị khai thác ngoài thực tế, còn CISA thì đã đưa nó vào Known Exploited Vulnerabilities Catalog. Với các doanh nghiệp đang quản trị Chrome hoặc các trình duyệt dựa trên Chromium, đây không phải loại cập nhật có thể dời sang đợt bảo trì cuối tuần. Nếu endpoint vẫn đang ở bản thấp hơn 153.0.8010.36, đội IT nên xem đây là việc cần xử lý ngay trong ngày.
Trong bài đăng Chrome Releases chính thức, Google cho biết Chrome 153 đã lên stable channel cho Windows, Mac và Linux vào ngày 08/09/2026, kèm theo 230 security fixes. Danh sách này bao gồm CVE-2026-87491, được mô tả là lỗi out of bounds write in V8. Ngay bên dưới danh sách, Google còn nhấn mạnh rằng hãng đã biết có exploit ngoài thực tế cho CVE này.
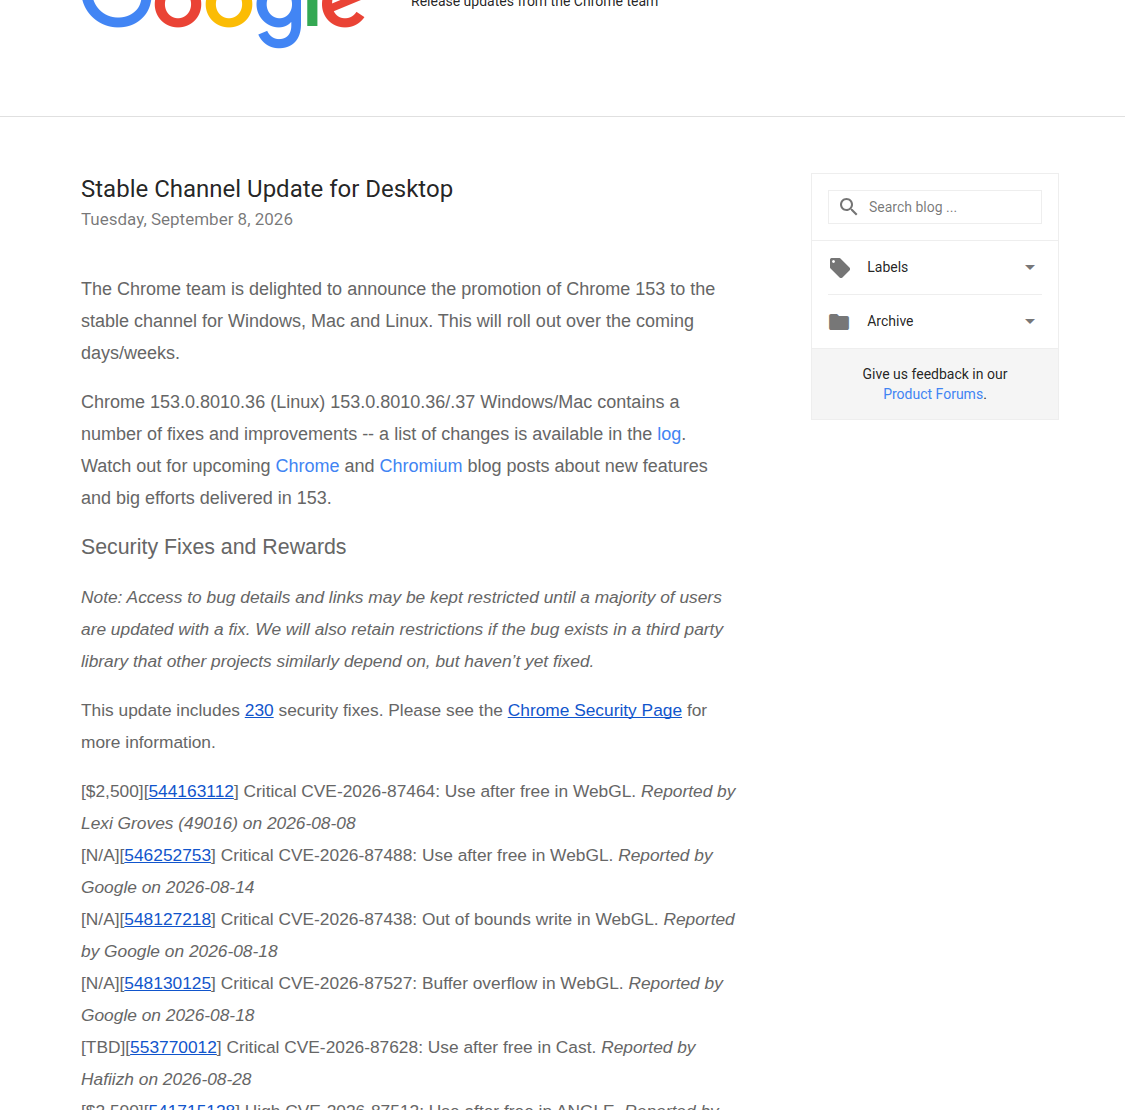
Tóm tắt mối đe doạ: vì sao CVE-2026-87491 đáng ưu tiên?
Từ góc nhìn threat intel, điều làm CVE-2026-87491 Chrome 153 đáng chú ý không nằm ở headline “có thêm một lỗi V8”, mà ở chuỗi tín hiệu xác nhận rất rõ từ nguồn chính thức. Google công bố bản vá trong release notes của Chrome 153. Bản ghi NVD mô tả lỗi cho phép kẻ tấn công từ xa thực thi mã trong sandbox thông qua một trang HTML được dựng sẵn. Sau đó, CISA KEV bổ sung CVE này vào danh mục lỗ hổng đang bị khai thác. Khi ba tín hiệu này cùng xuất hiện trong vài ngày, ưu tiên vận hành nên chuyển từ “theo dõi” sang “triển khai cập nhật”.
Một điểm quan trọng là CISA mô tả tác động không chỉ dừng ở Google Chrome. Vì lỗi nằm trong Chromium V8, nhiều trình duyệt dựa trên Chromium cũng có thể bị ảnh hưởng nếu đang dùng nhánh có thành phần tương tự. Điều đó có nghĩa là doanh nghiệp không nên chỉ kiểm tra mỗi gói Chrome chuẩn, mà còn phải rà lại các sản phẩm trình duyệt Chromium được đóng gói riêng trong môi trường của mình.
Phạm vi ảnh hưởng của CVE-2026-87491 Chrome 153
Theo NVD, bản ghi ảnh hưởng ghi rõ sản phẩm là Google Chrome trước 153.0.8010.36. Đây là mốc phiên bản quan trọng nhất để đội desktop engineering hoặc endpoint management xác nhận nhanh máy nào còn nằm trong vùng rủi ro. Nếu hệ thống vẫn ở 152.x hoặc một bản 153 thử nghiệm thấp hơn 153.0.8010.36, về nguyên tắc bạn nên coi các máy đó là đối tượng cần cập nhật ngay.
Ở lớp thực tế triển khai, phạm vi ảnh hưởng thường rộng hơn danh sách “Chrome for end users”. Hãy kiểm tra thêm các nhóm sau:
- Máy người dùng doanh nghiệp đang nhận Chrome qua chính sách quản trị tập trung.
- Máy kiosk, shared PC, VDI thường bị cập nhật chậm vì phụ thuộc lịch reboot hoặc image freeze.
- Thiết bị test/UAT hay bị bỏ quên do không nằm trong compliance dashboard hằng ngày.
- Trình duyệt Chromium đóng gói riêng trong môi trường đặc thù, cần đối chiếu lại phiên bản engine và advisory của vendor tương ứng.
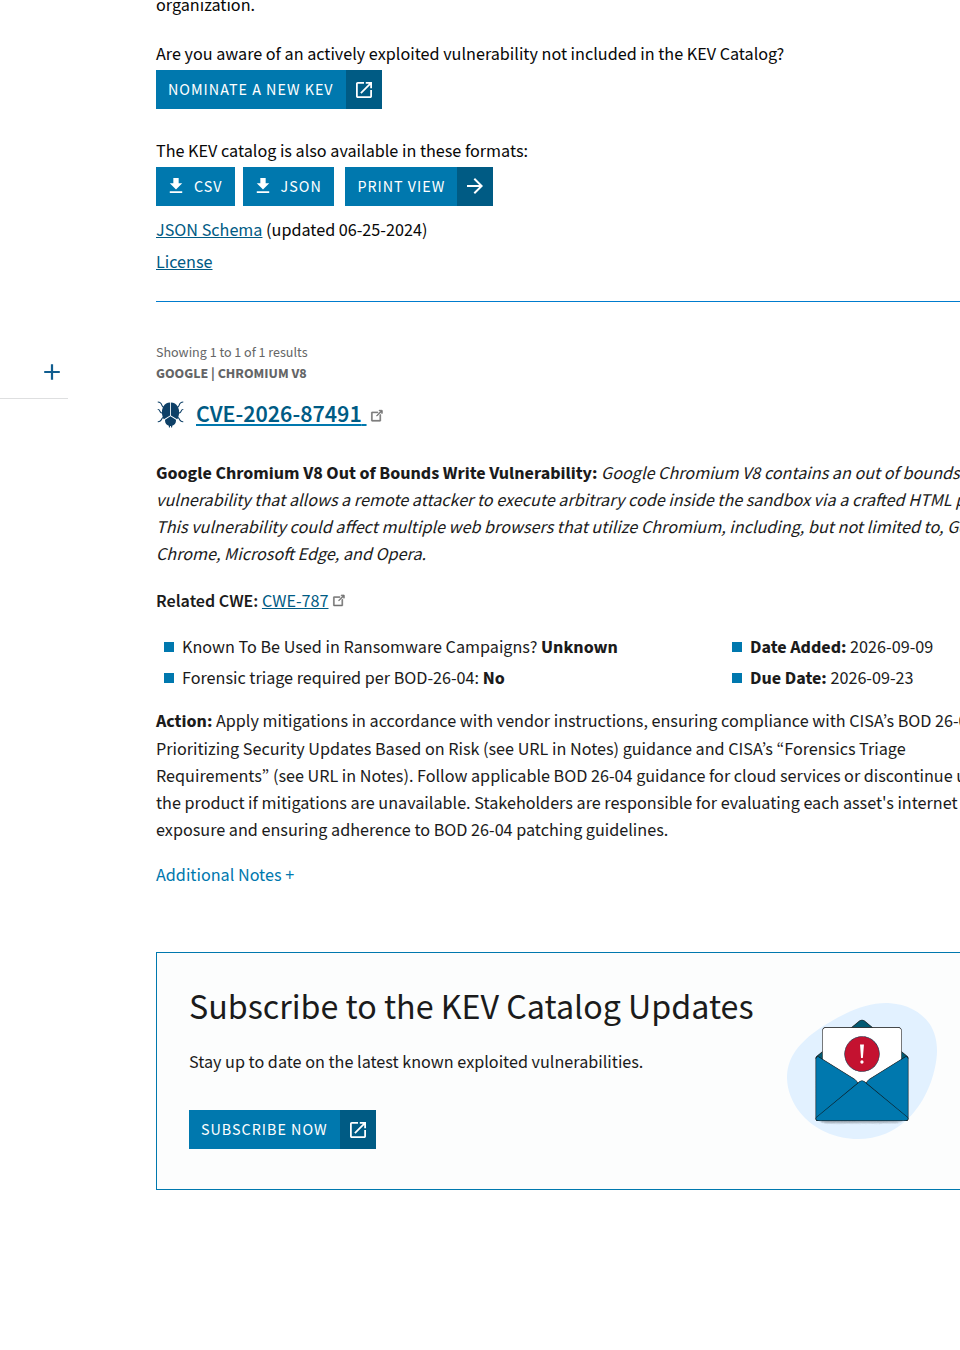
Mức độ nghiêm trọng: active exploitation và CVSS 8.8 nói lên điều gì?
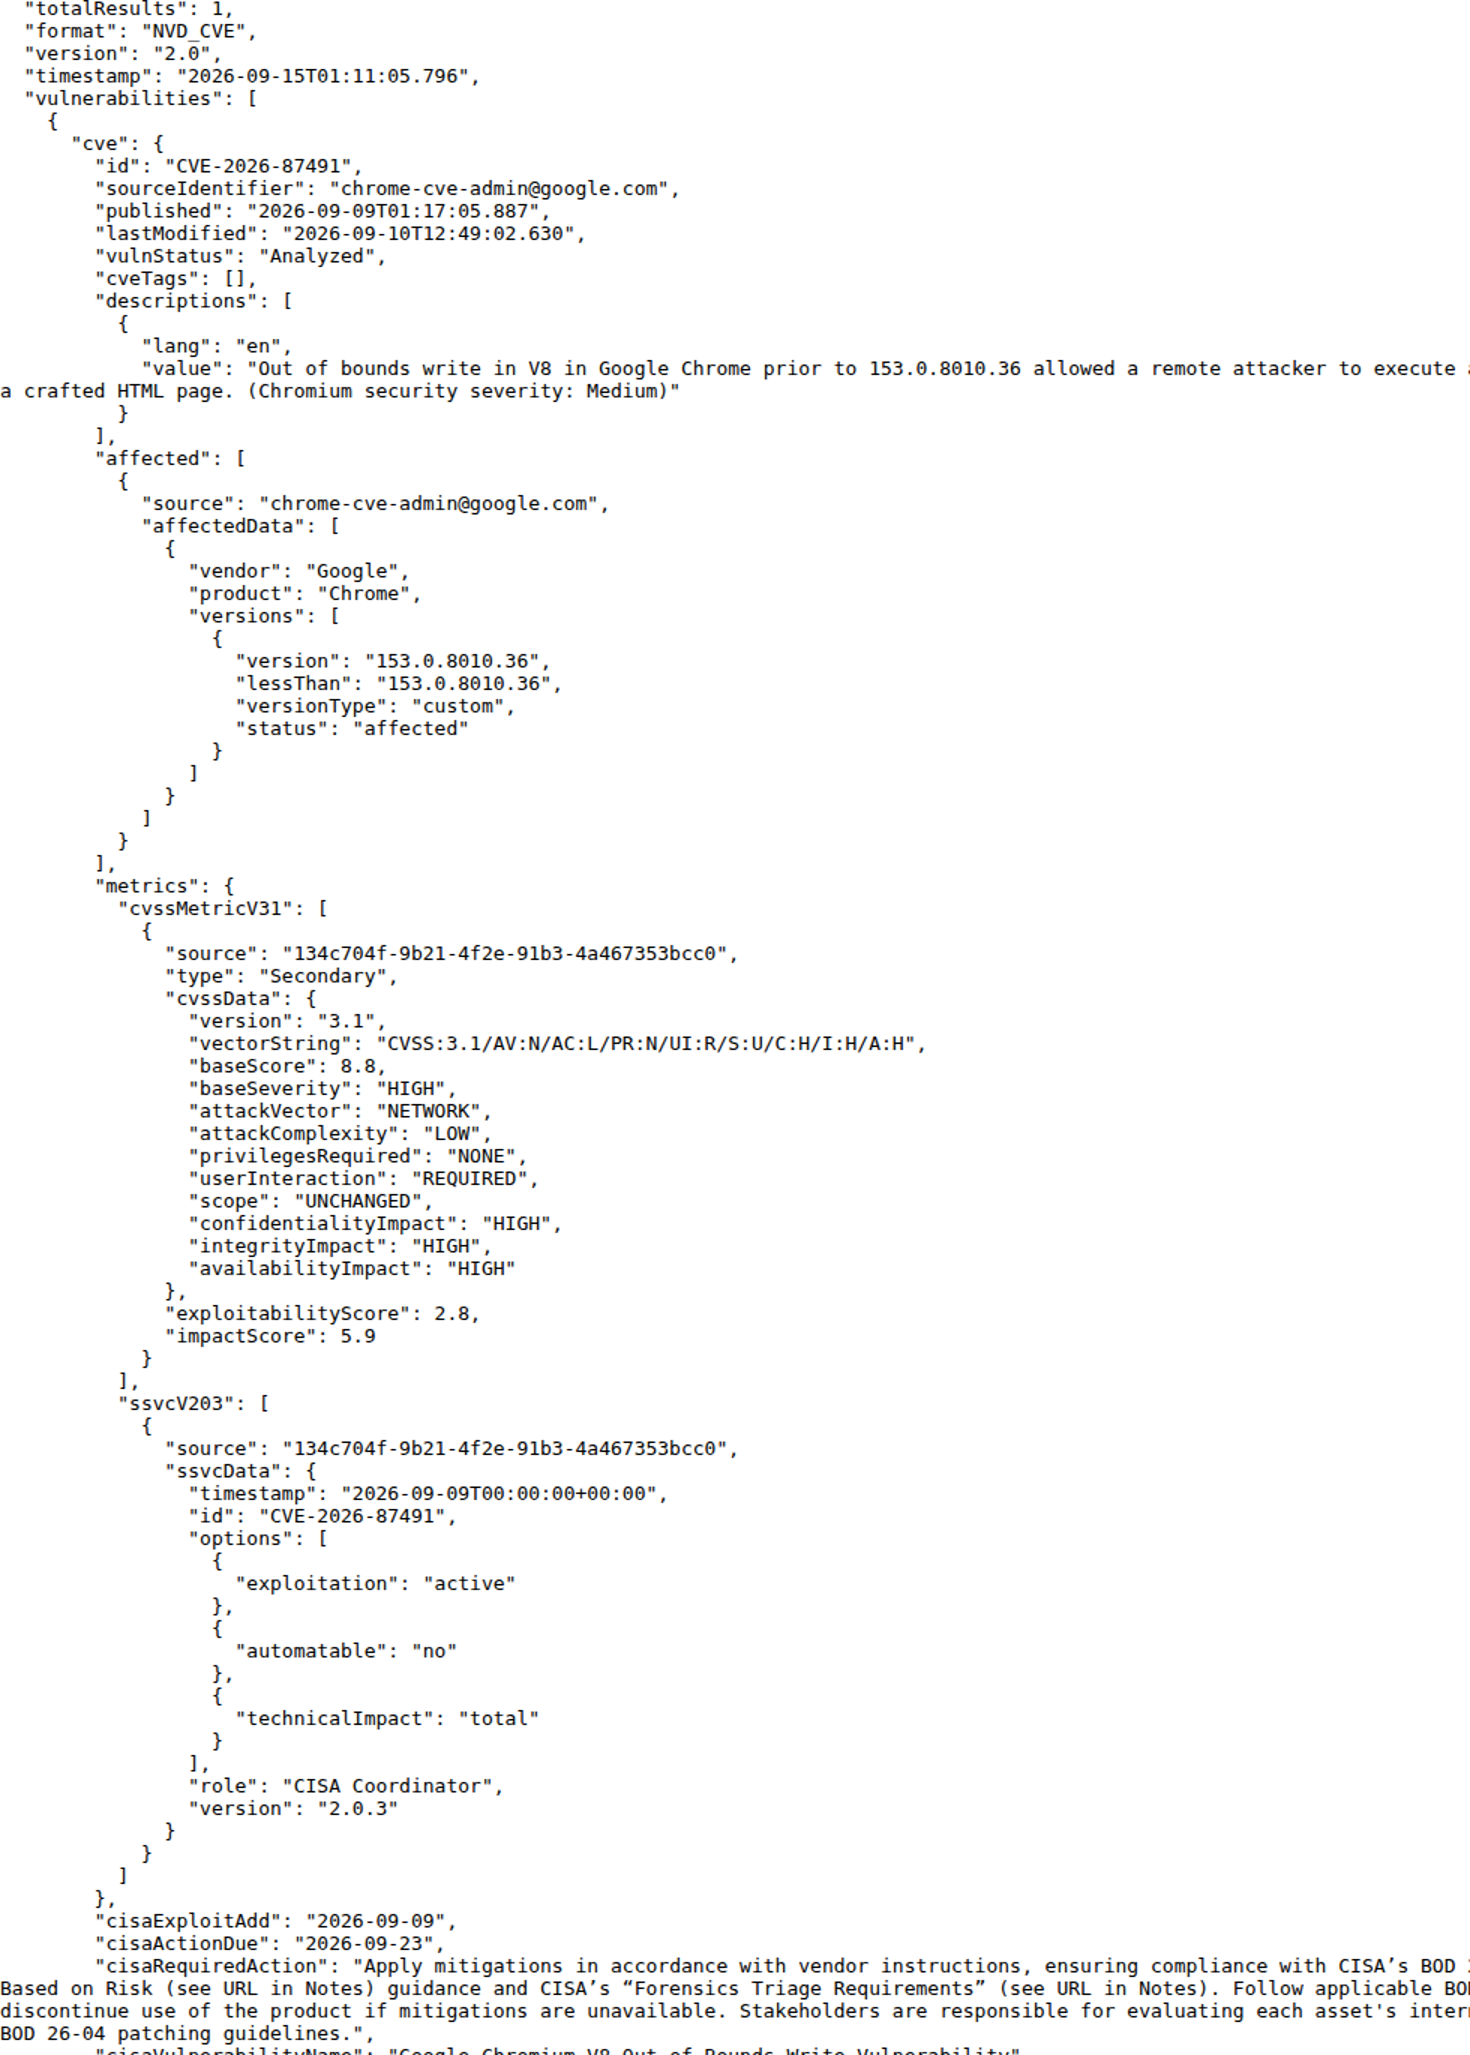
Nếu chỉ nhìn mô tả của Google, bạn sẽ thấy hãng xếp Chromium security severity ở mức Medium cho lỗi này. Tuy nhiên, ở lớp điều phối rủi ro liên cơ quan, NVD gán CVSS v3.1 = 8.8 / HIGH với vector AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H. Điều này cho thấy dù cần người dùng tương tác với nội dung độc hại, tác động tiềm năng lên bảo mật, toàn vẹn và sẵn sàng của hệ thống đều cao.
Quan trọng hơn, NVD còn phản ánh dữ liệu SSVC của CISA với trạng thái exploitation = active. Khi một CVE vừa có khai thác ngoài thực tế, vừa đã vào KEV, ưu tiên vá thường phải cao hơn nhiều so với các lỗ hổng trình duyệt chỉ mới được công bố kỹ thuật. Với đội bảo mật doanh nghiệp, đây là dạng tín hiệu đủ mạnh để đẩy thành chiến dịch cập nhật khẩn thay vì chờ lịch patch tiêu chuẩn.
Khuyến nghị hành động cho đội IT và SecOps
- Đẩy cập nhật Chrome 153 ngay hoặc tối thiểu xác nhận mọi máy đã lên từ 153.0.8010.36 trở lên.
- Kiểm tra nhóm ngoại lệ như kiosk, VDI, thiết bị demo, máy UAT và endpoint ngoài domain vì đây thường là nơi cập nhật chậm nhất.
- Rà lại trình duyệt Chromium khác trong doanh nghiệp, nhất là các bản OEM hoặc vendor-specific, để đối chiếu advisory riêng.
- Theo dõi telemetry trình duyệt quanh thời điểm 08–15/09/2026 để tìm dấu hiệu truy cập trang độc hại, crash bất thường hoặc hành vi post-exploitation trên endpoint.
- Cập nhật playbook truyền thông nội bộ cho bộ phận helpdesk: người dùng cần restart trình duyệt hoặc máy nếu chính sách cập nhật của doanh nghiệp yêu cầu.
- Ưu tiên SLA vá theo KEV: nếu tổ chức đang dùng khung quản trị dựa trên CISA KEV, hãy xử lý CVE này theo cùng nhánh ưu tiên với các lỗ hổng đang bị khai thác khác.
Điều cần lưu ý khi truyền thông với lãnh đạo và người dùng
Với lãnh đạo CNTT, thông điệp nên ngắn gọn: đây là lỗi trình duyệt đã có khai thác thực tế, có bản vá sẵn, có chỉ dấu ưu tiên từ CISA, và chi phí xử lý thấp hơn nhiều so với việc chờ một sự cố phát sinh. Với người dùng cuối, không cần giải thích sâu về V8 hay CVSS; chỉ cần nhấn mạnh rằng trình duyệt phải được cập nhật ngay để tránh rủi ro khi mở website hoặc nội dung web độc hại.
Với đội compliance hoặc SOC, CVE-2026-87491 Chrome 153 cũng là một ví dụ tốt cho việc kết hợp nhiều lớp nguồn chính thức: advisory của vendor để biết bản vá, NVD để chuẩn hoá mô tả và chấm điểm, KEV của CISA để xác nhận mức độ ưu tiên vận hành. Cách đọc ba nguồn này cùng nhau thường cho quyết định tốt hơn là chỉ dựa vào severity label của một bên.
Kết luận
CVE-2026-87491 Chrome 153 là bản vá mà doanh nghiệp nên xử lý theo hướng khẩn: Google đã phát hành fix trong Chrome 153, NVD ghi nhận điểm CVSS 8.8, còn CISA xác nhận lỗi đã bị khai thác qua việc đưa vào KEV. Nếu đội IT của bạn còn máy chưa lên 153.0.8010.36 hoặc cao hơn, đây là thời điểm nên vá ngay, kiểm tra ngoại lệ và rà lại toàn bộ bề mặt trình duyệt Chromium trong tổ chức. Bạn có thể theo dõi thêm các bài phân tích Security thực chiến khác tại Office365Vietnam.info.