Office365Vietnam.info
MicrosoftSecurity

Lừa đảo chủ đề passkey: Microsoft cảnh báo chiêu gọi điện giả IT để chiếm tài khoản đám mây

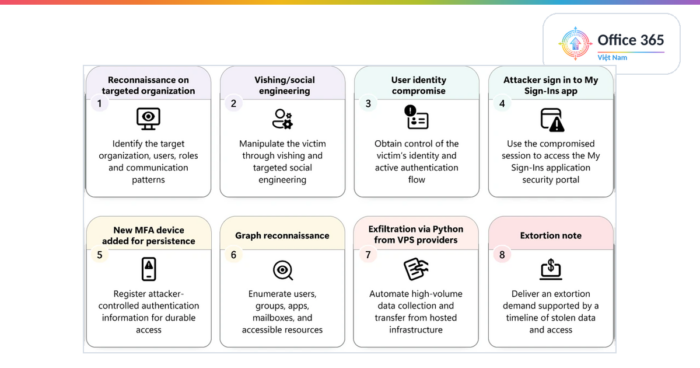
Ngày 09/09/2026, Microsoft công bố chiến dịch lợi dụng chính chủ đề passkey để lừa người dùng: kẻ tấn công gọi điện giả bộ phận IT, dụ nạn nhân đăng nhập vào trang giả, rồi cài phương thức MFA của riêng chúng để giữ quyền truy cập lâu dài. Sau đó là bước dò quét qua Microsoft Graph và thu thập dữ liệu từ SharePoint, OneDrive, Exchange.

Office365Vietnam.info
MicrosoftSecurity

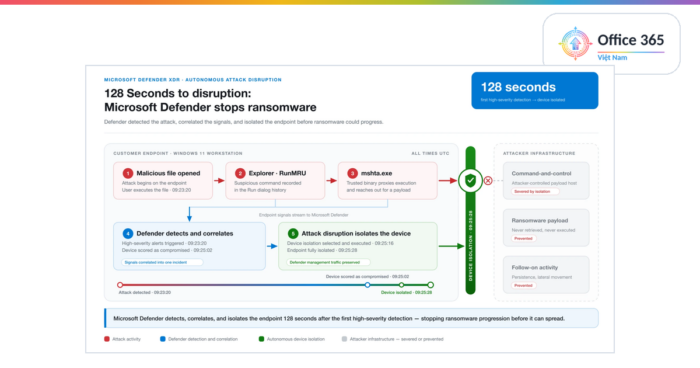
128 giây để chặn ransomware: Microsoft Defender tự động cô lập thiết bị bị xâm nhập

Ngày 04/08/2026, Microsoft công bố năng lực cô lập thiết bị tự động trong Automatic Attack Disruption kèm case study tại QNET: toàn bộ chuỗi tấn công bị chặn trong 128 giây kể từ cảnh báo đầu tiên. Bài viết phân tích dòng thời gian, cơ chế ra quyết định và điều kiện để doanh nghiệp áp dụng an toàn.

Copilot