Microsoft FORGE Lab: 3 bài học để AI tìm lỗ hổng đi tới bản vá
Microsoft FORGE Lab đang cho thấy một điều rất quan trọng với giới bảo mật doanh nghiệp: AI tìm được nhiều lỗ hổng hơn không còn là câu hỏi lý thuyết nữa, nhưng để biến các phát hiện đó thành giá trị phòng thủ thực tế thì cả quy trình xác minh, vá lỗi và phát hành bản cập nhật phải chạy theo kịp. Trong bài viết chính thức ngày 07/10/2026 trên Microsoft Security Blog, Taesoo Kim cho biết FORGE Lab đã góp phần phát hiện các lỗ hổng Windows được gán 140 CVE từ tháng 5 đến tháng 9/2026, trong đó riêng đợt phát hành bảo mật tháng 9 có 52 CVE.
Điểm đáng chú ý hơn nằm ở phần sau của bài viết. Microsoft nói rõ bài toán khó nhất không còn chỉ là “AI có tìm ra bug khó hay không”, mà là “tổ chức có thể xác minh và sửa chúng nhanh bằng tốc độ AI phát hiện hay không”. Đây là khác biệt giữa một màn trình diễn mô hình và một hệ thống bảo mật có thể phục vụ sản phẩm thật, release thật và khách hàng thật. Với đội IT, SOC và các nhóm chịu trách nhiệm vá lỗi, Microsoft FORGE Lab là một chỉ báo rất rõ về cách an ninh mạng đang dịch chuyển sang giai đoạn vận hành ở quy mô lớn.
Microsoft FORGE Lab vừa công bố điều gì?
Theo bài viết của Microsoft, Frontier Offensive Research & Generative Exploitation (FORGE) Lab là nỗ lực nhằm đẩy biên của autonomous security engineering. Nhóm này dùng hệ thống quét nhiều mô hình mang tên MDASH để tổ chức quá trình tìm, chứng minh và chuyển giao phát hiện bảo mật. Microsoft nhấn mạnh bốn nguyên tắc dẫn dắt FORGE Lab: ưu tiên tự động hóa thay cho lao động thủ công, dùng tư duy tấn công để củng cố phòng thủ, xây hệ sinh thái thay vì chỉ săn vài ví dụ đơn lẻ, và đặt hiểu biết hệ thống lên trên việc đếm số findings.
Số liệu Microsoft đưa ra đủ để giới kỹ thuật phải chú ý. Từ tháng 5 đến tháng 9/2026, FORGE Lab đã hỗ trợ phát hiện các lỗ hổng Windows được gán 140 CVE. Song song đó, nhóm cũng gửi 155 báo cáo đã qua xác minh nội bộ trên 23 dự án mã nguồn mở, trong đó có Linux kernel. Microsoft còn cho biết một báo cáo Linux của họ trở thành ca đầu tiên trong sáng kiến Akrites dẫn tới một bản vá được merge vào Linux kernel. Điều này cho thấy hướng đi của FORGE Lab không dừng ở sản phẩm Microsoft mà còn chạm sang hạ tầng mã nguồn mở quan trọng.
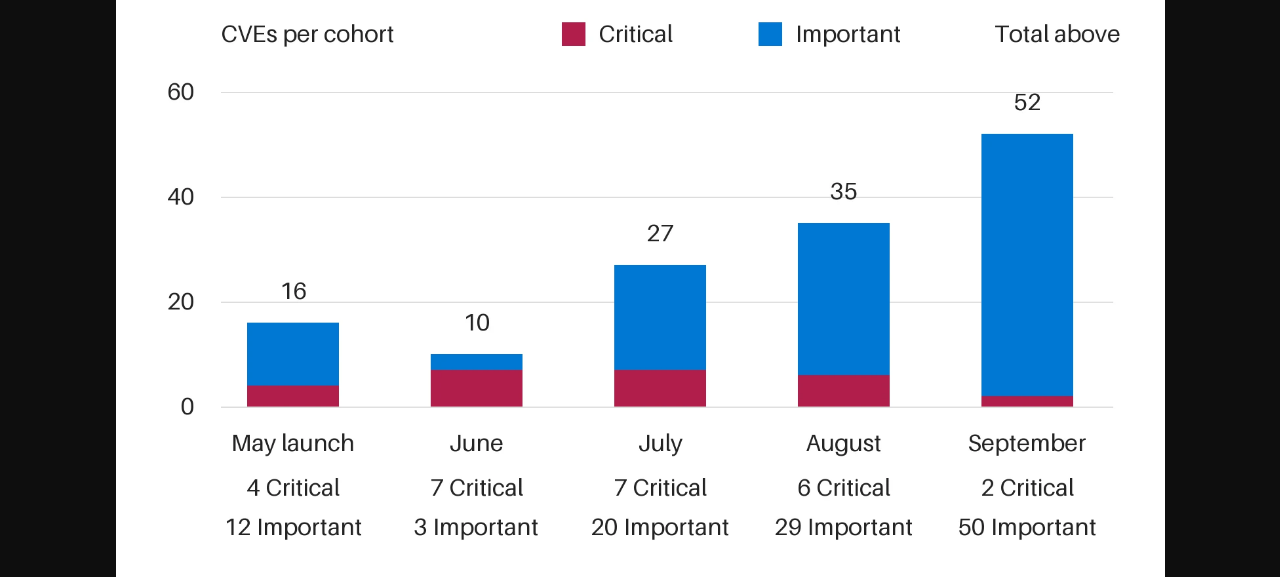
Điểm mấu chốt là Microsoft không dùng các con số này để khoe rằng mô hình đã “thông minh hơn con người”. Họ dùng chúng để chứng minh một thực tế khác: lượng phát hiện có thể tăng rất nhanh, nhưng giá trị phòng thủ chỉ xuất hiện khi report đủ chất lượng để bước tiếp sang giai đoạn proving, human review, patch development và regression testing. Đây là góc nhìn rất khác với kiểu kể chuyện AI bảo mật thường thấy trên thị trường.
Bài học 1 của Microsoft FORGE Lab: đừng nhầm đột phá kỹ thuật với khả năng vận hành ở quy mô lớn
Bài học đầu tiên Microsoft nêu ra là sự khác nhau giữa frontier capability và scale. Một agent có thể tìm ra một lỗi khó là bằng chứng tốt về năng lực mô hình. Nhưng để lặp lại kết quả đó trên nhiều mục tiêu mà không phải dựng lại môi trường, workflow và cách điều tra từ đầu, tổ chức cần một hệ thống khác hẳn. Microsoft mô tả đơn vị cần tối ưu không phải là “số lượt scan” hay “số report”, mà là một finding có thể tái hiện và có đủ bằng chứng để đội kế tiếp hành động.
Đây là chỗ nhiều đội kỹ thuật dễ đánh giá sai tác động của AI. Nếu mô hình tạo thêm hàng loạt candidate nhưng hàng đợi review ở MSRC hoặc đội phát triển không theo kịp, throughput hữu ích sẽ không tăng tương ứng. Microsoft thậm chí nói rõ rằng việc bổ sung thêm auditors có thể làm tăng số candidate nhưng không nhất thiết làm tăng số finding được xác minh hoặc số bản vá được ship. Nói cách khác, AI có thể đẩy bottleneck từ discovery sang triage và remediation chỉ sau một thời gian rất ngắn.
Microsoft cũng đưa ra một ví dụ cụ thể đáng nhớ: một dự án nội bộ dùng thuật toán xác định như AST để giảm khoảng 45% findings trùng lặp qua nhiều lần scan cùng một codebase. Con số này quan trọng vì duplicate report không chỉ làm tốn token mà còn làm tốn thời gian của prover, reviewer và kỹ sư sửa lỗi. Với doanh nghiệp đang cân nhắc đầu tư vào AI security scanning, đây là lời nhắc rằng deduplication, tái sử dụng môi trường và năng lực review phải được coi là thành phần cốt lõi của hệ thống, không phải phần phụ.
| Khía cạnh | Demo năng lực AI | Vận hành ở quy mô sản phẩm |
|---|---|---|
| Mục tiêu | Tìm được bug khó | Đưa finding tới bước vá và phát hành |
| Đơn vị tối ưu | Số finding hoặc số report | Finding có thể tái hiện và có đủ bằng chứng |
| Bottleneck chính | Năng lực mô hình | Triage, proving, review và servicing |
| Rủi ro lớn nhất | Bỏ sót bug khó | Queue phình to vì duplicate và false positive |
| Giá trị thật | Chứng minh mô hình mạnh | Giảm thời gian từ phát hiện tới bảo vệ khách hàng |
Bài học 2: kinh tế reasoning quan trọng hơn việc đếm token
Bài học thứ hai của Microsoft FORGE Lab là phải nhìn chi phí reasoning theo góc ra quyết định, không phải chỉ theo số token. Microsoft viết khá rõ: một report ngắn và mơ hồ có thể rẻ để tạo ra nhưng lại rất đắt để đội kỹ thuật điều tra; ngược lại, một phân tích dài hơn nhưng chốt được execution path hoặc reproducer có thể làm giảm tổng chi phí hệ thống. Ý tưởng này đặc biệt quan trọng với các tổ chức đang thử nhiều model và nhiều tool cùng lúc nhưng chưa biết chỗ nào mới là nơi nên “tiêu” reasoning budget.
Trong mô tả của Microsoft, MDASH kết hợp model frontier, model distilled, auditor chuyên biệt và các công cụ phân tích mã. Giá trị nằm ở khả năng phân công việc đúng chỗ: tác vụ nào chỉ cần truy xuất caller thì không nên bắt model mạnh suy luận lại từ đầu; tác vụ nào còn mơ hồ về điều kiện sống còn giữa callback hay khả năng kích hoạt lỗi thì mới đáng cấp thêm reasoning. Microsoft chốt bằng một câu rất đáng nhớ: hãy dùng reasoning để loại bỏ bất định, không phải chỉ để tạo thêm phân tích.
Đây là tư duy mà các đội sản phẩm và AppSec có thể học rất nhanh. Khi build pipeline AI cho code review, secure coding hay bug triage, chỉ đo latency hoặc bill model là chưa đủ. Cần đo xem bước reasoning đó có thật sự thu hẹp bất định hay không: có tạo được reproducer, có xác nhận reachable path, có phân biệt duplicate tốt hơn, hay chỉ tạo thêm lời giải thích nghe có vẻ thông minh. Nếu không gắn với loại bằng chứng cụ thể, AI rất dễ trở thành công cụ tăng khối lượng văn bản thay vì tăng tốc remediation.
Bài học 3: validation và remediation phải là một vòng lặp học hỏi liên tục
Bài học thứ ba có lẽ là phần thực dụng nhất. Microsoft nói validation và remediation không phải công đoạn dọn dẹp ở cuối, mà là một phần của discovery loop. Một finding tốt phải đi qua automated verification, human review, patch development và regression testing; mỗi bước đều trả ngược evidence về cho hệ thống. Một lần xác minh thất bại cũng có giá trị nếu nó ghi lại được lý do: path không reachable, thiếu precondition, cấu hình build sai, thiếu attacker control hay report bị trùng.
Điều này giải thích vì sao Microsoft nhấn mạnh tới pipeline proving, tới artifact đúng phiên bản cần phục vụ khách hàng và tới handoff rõ ràng giữa research, proving, engineering team và servicing. Trong bài Windows Experience Blog, Microsoft cũng mô tả cách Windows đã dựng hạ tầng cloud riêng cho scanning và proving ở quy mô Windows, để chỉ các finding có độ tin cậy cao mới tới được nhóm kỹ thuật. Đây là dấu hiệu cho thấy Microsoft đang kéo AI security từ phòng lab vào quy trình release engineering thật.
Microsoft còn nói rất rõ rằng mục tiêu không phải loại con người khỏi code review hoặc release validation. Automation nên xử lý phần việc lặp lại như tìm candidate, chọn artifact, tái hiện hành vi, bảo tồn evidence và gợi ý related path. Nhưng quyết định về security impact, chiến lược sửa lỗi và chất lượng bản cập nhật vẫn cần engineering accountability rõ ràng. Với doanh nghiệp, đây là điểm cân bằng rất đáng học: AI nên giúp con người ra quyết định nhanh hơn và tốt hơn, chứ không nên trở thành lý do để bỏ qua governance.
Vì sao Microsoft FORGE Lab quan trọng với đội IT và nhóm vá lỗi?
Nếu chỉ nhìn từ góc sản phẩm, nhiều người sẽ nghĩ đây là câu chuyện nội bộ của Microsoft. Nhưng với đội IT doanh nghiệp, bài viết này có ít nhất ba hệ quả trực tiếp. Thứ nhất, Microsoft báo trước rằng khi AI giúp phát hiện được nhiều lỗ hổng hơn, khách hàng có thể sẽ thấy khối lượng security update trong mỗi đợt phát hành tăng lên. Đây không hẳn là tín hiệu xấu; nó có thể là bằng chứng cho thấy phía defender đang nhìn thấy nhiều vấn đề hơn trước khi attacker khai thác.

Thứ hai, bài viết gợi ý rằng chu kỳ vá lỗi sẽ ngày càng phụ thuộc vào chất lượng proving và validation. Tổ chức nào vẫn xem patching chỉ là chuyện tải bản cập nhật và triển khai sau cùng sẽ chậm nhịp so với thực tế mới. Họ cần theo dõi thêm các tín hiệu như mức độ ưu tiên của CVE, phạm vi affected component, tốc độ xuất hiện update và hướng dẫn mitigation đi kèm. Với môi trường Windows lớn, thông điệp từ Microsoft là phải chuẩn bị cho một mô hình phát hiện nhanh hơn và release đều hơn.
Thứ ba, phần open source trong bài viết cũng rất đáng chú ý. Việc Microsoft tham gia Akrites cho thấy cuộc đua AI vulnerability discovery không còn giới hạn trong phần mềm thương mại. Khi AI làm giảm chi phí tìm lỗ hổng trên thư viện phổ biến từ vài tuần xuống vài phút, maintainer open source rất dễ bị ngập trong duplicate report hoặc báo cáo kém chất lượng. Các đội DevSecOps dùng nhiều gói mã nguồn mở nên theo dõi xu hướng này, vì nó sẽ ảnh hưởng trực tiếp tới cách disclosure, patch coordination và supply-chain risk được xử lý trong vài năm tới.
Đội CNTT nên làm gì ngay sau tín hiệu từ Microsoft?
- Rà lại quy trình tiếp nhận và ưu tiên bản vá để bảo đảm đội kỹ thuật không bị nghẽn khi số lượng update bảo mật tăng lên theo thời gian.
- Tăng chất lượng môi trường test và proving nội bộ, vì trong kỷ nguyên AI, khả năng xác minh nhanh mới là nơi quyết định tốc độ triển khai bản vá.
- Tách bạch rõ discovery với decision: dùng AI để gom tín hiệu, dedup và hỗ trợ điều tra, nhưng vẫn giữ người chịu trách nhiệm cuối cho impact assessment và release decision.
- Theo dõi thêm các nguồn chính thức của Microsoft như repo FORGE Lab, Security Blog và Windows Blog để hiểu cách các finding được đưa vào chu kỳ cập nhật.
- Xem lại rủi ro mã nguồn mở trong môi trường đang vận hành, nhất là các thành phần quan trọng có khả năng nhận nhiều report tự động trong thời gian ngắn.
Office365Vietnam nhận định
Microsoft FORGE Lab đáng chú ý không phải vì nó khiến AI trông “ngầu” hơn, mà vì nó mô tả trung thực phần khó nhất của an ninh mạng thời agentic AI: biến phát hiện thành bản vá thật, đúng release và đúng chất lượng. Khi Microsoft nói về dedup, reasoning economics, pipeline proving và engineering accountability, họ đang nói về những thứ quyết định giá trị phòng thủ ngoài đời thực chứ không phải trong benchmark.
Với đội CNTT doanh nghiệp, bài học lớn nhất là đừng chỉ hỏi AI có tìm ra thêm bug hay không. Hãy hỏi tổ chức của mình có đủ khả năng xác minh, ưu tiên và triển khai biện pháp khắc phục nhanh đến đâu khi tốc độ discovery tăng mạnh. Bạn có thể theo dõi thêm các phân tích Security, AI và vận hành doanh nghiệp tại Office365Vietnam.info.