Google Meet dùng post-quantum cryptography: thêm lớp bảo vệ cho cuộc gọi doanh nghiệp
Google Meet post-quantum cryptography là một trong những cập nhật bảo mật đáng chú ý nhất của Google Workspace trong đầu tuần này. Trong thông báo chính thức ngày 12/10/2026 trên Google Workspace Updates, Google cho biết các cuộc gọi trong Google Meet bắt đầu được bảo vệ bằng post-quantum cryptography (PQC) trên web client chạy trên laptop và trên thiết bị phòng họp, còn hỗ trợ di động sẽ đến sau. Điểm quan trọng là người dùng vẫn dùng Meet như bình thường, nhưng lớp bảo vệ nền phía sau đã được nâng lên.
Tin này đáng chú ý vì nó không phải một tính năng “trình diễn” cho người dùng cuối, mà là một thay đổi hạ tầng bảo mật dài hạn. Google nói rõ mục tiêu của bước đi này là giảm rủi ro Store Now, Decrypt Later: kẻ tấn công thu thập lưu lượng đã mã hoá hôm nay, rồi chờ đến khi năng lực tính toán đủ mạnh trong tương lai để giải mã. Với các tổ chức đang dùng Meet cho trao đổi nội bộ, họp khách hàng hoặc thảo luận dự án nhạy cảm, Google Meet post-quantum cryptography là tín hiệu cho thấy Google đang đưa tư duy “chuẩn bị trước cho kỷ nguyên hậu lượng tử” xuống tận lớp sản phẩm cộng tác phổ biến hằng ngày.
Google Meet post-quantum cryptography vừa thay đổi điều gì?
Announcement của Google khá ngắn nhưng nêu rõ ba ý cốt lõi. Thứ nhất, lớp PQC bắt đầu được áp dụng cho Google Meet trên laptop web clients và meeting room hardware. Thứ hai, mobile support sẽ đến sau, tức rollout hiện chưa đồng thời phủ kín mọi thiết bị. Thứ ba, không có thay đổi giao diện, không có admin control mới và cũng không có end-user setting mới. Nói cách khác, Google đang thay đổi lớp bảo vệ bên dưới mà không bắt doanh nghiệp phải mở một dự án cấu hình riêng.
- Rollout bắt đầu từ 12/10/2026 cho Rapid Release và Scheduled Release trên web và room hardware.
- Không yêu cầu thao tác từ admin: Google nói rõ không có admin control cho tính năng này.
- Không yêu cầu thao tác từ người dùng cuối: end users tiếp tục dùng Meet như hiện tại.
- Mobile sẽ theo sau: doanh nghiệp nên hiểu đây là rollout theo từng lớp nền tảng, không phải một cú chuyển trạng thái tức thời cho mọi thiết bị.
- Độ phủ khả dụng rộng: Google ghi rõ tính năng áp dụng cho mọi khách hàng Google Workspace, thuê bao Workspace Individual và cả tài khoản Google cá nhân.
Một chi tiết quan trọng khác là Google nhắc lại rằng Meet đã từng dùng quantum-safe encryption cho các cuộc gọi client-side encrypted (CSE). Điều mới của lần này là lớp bảo vệ hậu lượng tử không còn bó hẹp trong một chế độ bảo mật đặc biệt nữa, mà được đẩy sang bề mặt dùng rộng hơn của Google Meet. Đây chính là khác biệt khiến tin này đáng viết thành một bài riêng, thay vì chỉ coi như một note ngắn trong changelog.

Vì sao Google Meet post-quantum cryptography đáng chú ý với đội bảo mật?
Nhiều doanh nghiệp vẫn quen nghĩ bảo mật cuộc gọi trực tuyến chủ yếu là bài toán “hôm nay có bị nghe lén hay không”. Nhưng với dữ liệu nhạy cảm, một rủi ro khác cũng quan trọng không kém là tuổi thọ của dữ liệu sau khi phiên gọi kết thúc. Nếu dữ liệu đã mã hoá bị đối thủ lưu lại từ bây giờ, nó có thể trở thành mục tiêu giải mã trong tương lai khi năng lực tính toán và công cụ phân tích tiến bộ hơn. Đây chính là lý do Google dùng cụm từ Store Now, Decrypt Later trong announcement.
Từ góc nhìn vận hành, Google Meet post-quantum cryptography có ý nghĩa ở chỗ nó nâng mức bảo vệ cho một công cụ cộng tác phổ thông, thay vì chỉ nằm ở tầng nghiên cứu hoặc hạ tầng dành cho chuyên gia mật mã. Điều này quan trọng với các tổ chức có vòng đời dữ liệu dài: hồ sơ dự án, thông tin đàm phán, chiến lược sản phẩm, tài liệu pháp lý hoặc trao đổi kỹ thuật có thể vẫn còn giá trị nhiều năm sau ngày họp. Khi đó, việc gia cố lớp bảo vệ từ hôm nay là cách giảm rủi ro tích luỹ cho tương lai.
Google cũng không mô tả đây là phép màu thay thế cho mọi mô hình bảo mật khác. Nếu doanh nghiệp cần quyền kiểm soát khoá mã hoá ở mức cao hơn, Google vẫn dẫn tới tài liệu chính thức về Meet client-side encryption (CSE). Điều đó cho thấy thông điệp của Google khá rõ ràng: PQC là lớp bảo vệ nền tảng quan trọng cho quy mô rộng, còn các nhu cầu kiểm soát khoá nghiêm ngặt vẫn có sản phẩm và cơ chế riêng.
| Khía cạnh | Trước cập nhật | Sau cập nhật |
|---|---|---|
| Phạm vi quantum-safe protection | Google nêu rõ đã có cho một số cuộc gọi dùng CSE | Bắt đầu mở rộng sang Google Meet trên web laptop và room hardware |
| Rủi ro được Google nhắm tới | Chủ yếu nhìn theo ngữ cảnh bảo mật hiện tại | Thêm lớp phòng ngừa cho kịch bản Store Now, Decrypt Later |
| Yêu cầu cấu hình | Phụ thuộc vào từng chế độ mã hoá và chính sách doanh nghiệp | Không có admin control mới, không cần end user thao tác |
| Trạng thái nền tảng | Chưa phủ đồng đều mọi thiết bị | Web và room hardware bắt đầu trước, mobile đến sau |
| Ý nghĩa vận hành | Bảo mật mạnh hơn thường gắn với cấu hình chuyên biệt | Lớp bảo vệ tốt hơn đi vào luồng sử dụng Meet hằng ngày |
Google Meet hiện đang mã hoá cuộc gọi ra sao?
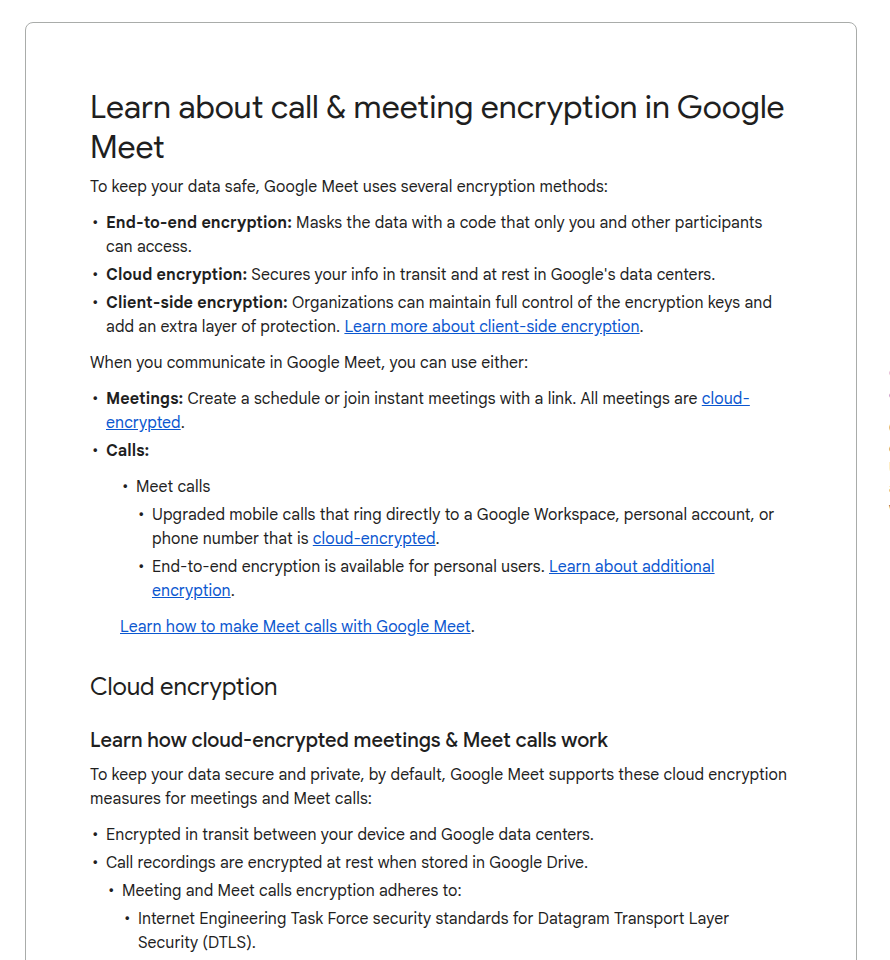
Để hiểu đúng tác động của tin này, nên đọc thêm trang trợ giúp chính thức Learn about call & meeting encryption in Google Meet. Tài liệu này cho thấy Google Meet đang vận hành với nhiều lớp mã hoá khác nhau, tuỳ loại phiên giao tiếp và loại tài khoản.
- Cloud encryption bảo vệ dữ liệu khi truyền giữa thiết bị và data center của Google, đồng thời bảo vệ dữ liệu lưu trữ như recordings ở Google Drive.
- End-to-end encryption hiện được Google mô tả cho một số trường hợp gọi nhất định, đặc biệt trong ngữ cảnh tài khoản cá nhân và legacy calls.
- Client-side encryption dành cho tổ chức muốn giữ quyền kiểm soát khoá mã hoá ở mức cao hơn.
Google Help cũng nói rõ các cuộc họp và cuộc gọi cloud-encrypted của Meet tuân theo các chuẩn như DTLS và SRTP. Vì vậy, khi Google thông báo đưa PQC vào Google Meet, cách hiểu an toàn nhất là: hãng đang gia cố thêm cho nền tảng mã hoá đang được dùng rộng rãi, chứ không thay đổi hoàn toàn mô hình bảo mật mà doanh nghiệp đã quen vận hành. Đây là một điểm quan trọng cho đội IT: tính năng mới không làm xáo trộn luồng dùng hiện tại, nhưng vẫn tạo ra lý do tốt để cập nhật tài liệu nội bộ về bảo mật cuộc gọi.
Không cần bấm nút nào, nhưng vẫn nên cập nhật cách truyền thông nội bộ
Vì Google xác nhận không có admin control và không có end-user setting, nhiều doanh nghiệp sẽ muốn coi đây là “tự động xong rồi”. Điều đó đúng ở mức cấu hình, nhưng chưa đủ ở mức quản trị. Khi một lớp bảo vệ mới được rollout, đội phụ trách bảo mật và cộng tác nên cập nhật lại tài liệu onboarding, FAQ nội bộ, và các ghi chú dành cho người dùng quan trọng. Những câu hỏi như “Meet đang mã hoá theo kiểu gì?”, “Khi nào cần dùng CSE?”, hay “mobile đã có chưa?” nên có câu trả lời nhất quán để tránh kỳ vọng sai.
Ai được hưởng lợi và doanh nghiệp nên theo dõi điều gì tiếp theo?
Về phạm vi khách hàng, Google cho biết tính năng khả dụng cho mọi khách hàng Google Workspace, Workspace Individual và cả tài khoản Google cá nhân. Đây là dấu hiệu cho thấy Google không xem PQC như một tính năng cao cấp chỉ dành cho một SKU bảo mật riêng, mà là một lớp bảo vệ nền cho hệ sinh thái Meet rộng hơn.
Tuy vậy, doanh nghiệp vẫn nên theo dõi ba điểm trong vài tuần tới. Thứ nhất là tiến độ rollout thực tế, vì Google nói rõ đây là gradual rollout tối đa 15 ngày cho web và room hardware. Thứ hai là mobile support, vì với nhiều tổ chức, điện thoại vẫn là điểm vào quan trọng cho các cuộc gọi nhanh. Thứ ba là các tài liệu hậu lượng tử cấp nền tảng của Google, chẳng hạn bài Setting a timeline for post-quantum cryptography migration, để hiểu đây không phải cập nhật đơn lẻ mà là một phần trong lộ trình chuyển dịch rộng hơn của Google.
Đội CNTT nên làm gì ngay sau cập nhật này?
- Cập nhật knowledge base nội bộ về bảo mật cuộc gọi Google Meet, ghi rõ rollout hiện ưu tiên web laptop và room hardware.
- Rà lại các buổi họp nhạy cảm để xác định khi nào cần lớp kiểm soát mạnh hơn như client-side encryption, thay vì mặc định coi mọi phiên Meet có nhu cầu như nhau.
- Thông báo ngắn cho nhóm lãnh đạo và pháp chế rằng Google đang xử lý rủi ro Store Now, Decrypt Later ở tầng sản phẩm, nhất là nếu tổ chức lưu giữ thông tin có tuổi thọ dài.
- Theo dõi hỗ trợ di động trước khi cập nhật tuyên bố bảo mật cho toàn bộ môi trường BYOD hoặc mobile-first.
- Giữ cách diễn đạt trung tính: đây là lớp bảo vệ bổ sung quan trọng, nhưng không phải lý do để bỏ qua các yêu cầu phân loại dữ liệu, retention, DLP hay kiểm soát chia sẻ tài liệu liên quan đến cuộc họp.
Office365Vietnam nhận định
Google Meet post-quantum cryptography là kiểu cập nhật Security Product rất đáng giá vì nó âm thầm nhưng thực dụng. Nó không tạo ra một nút bấm mới hào nhoáng, nhưng lại nâng mức an toàn cho một bề mặt giao tiếp mà doanh nghiệp dùng mỗi ngày. Trong bối cảnh rủi ro hậu lượng tử còn chưa thành mối đe doạ “ngay ngày mai”, việc các nền tảng cộng tác phổ biến bắt đầu phòng ngừa từ bây giờ là tín hiệu tích cực cho thị trường.
Nếu tổ chức của bạn dùng Google Meet cho trao đổi nội bộ hoặc họp với khách hàng, đây là lúc tốt để cập nhật lại bức tranh bảo mật cuộc gọi: lớp mặc định đã mạnh hơn, nhưng nhu cầu kiểm soát khoá, chính sách dữ liệu và thiết bị truy cập vẫn cần được quản trị riêng. Bạn có thể theo dõi thêm các bài phân tích về Security, AI và cộng tác doanh nghiệp tại Office365Vietnam.info.