AWS Certificate Manager thêm PrivateLink cho ACME: tự động cấp TLS kín trong VPC
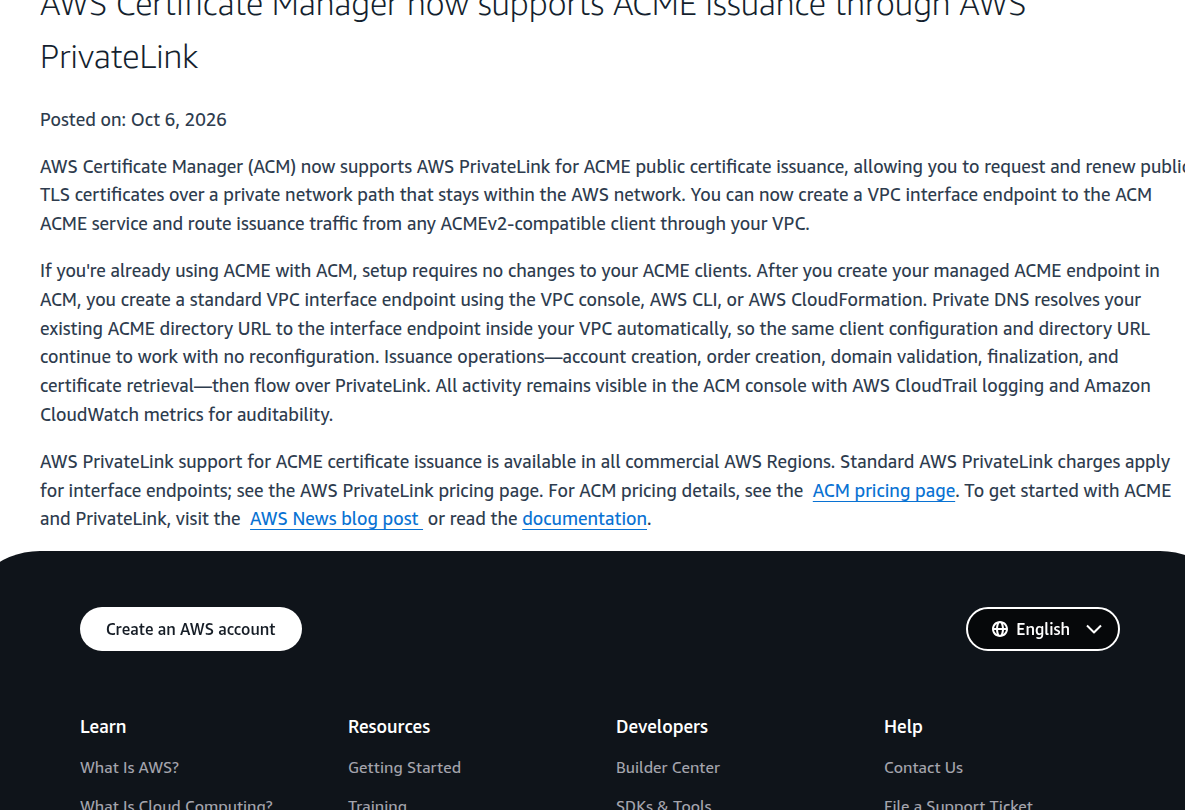
AWS Certificate Manager PrivateLink cho ACME là cập nhật đáng chú ý với các đội PKI, cloud security và platform engineering đang tự động hóa chứng chỉ TLS ở quy mô lớn. Trong thông báo AWS What’s New ngày 06/10/2026, AWS xác nhận AWS Certificate Manager (ACM) nay hỗ trợ AWS PrivateLink cho luồng phát hành chứng chỉ công khai qua giao thức ACME. Nói ngắn gọn: thay vì để client ACME đi qua internet công cộng, doanh nghiệp có thể đưa toàn bộ luồng cấp và gia hạn chứng chỉ vào trong VPC và mạng riêng của AWS.
Điểm đáng giá của cập nhật này không nằm ở việc ACM “có thêm một cách kết nối”, mà ở chỗ nó giải đúng bài toán vận hành. Nhiều tổ chức đã muốn dùng ACME để tự động cấp và gia hạn chứng chỉ cho Kubernetes, máy chủ on-prem mở rộng lên cloud, hay các workload nội bộ cần kiểm soát chặt đường đi của lưu lượng. Trước đây, tự động hóa ACME thường đồng nghĩa với việc chấp nhận có ít nhất một phần trao đổi đi qua public internet. Nay AWS cho phép giữ luồng đó trong mạng AWS, đồng thời vẫn tận dụng dịch vụ ACME của ACM, log kiểm toán bằng CloudTrail và metric vận hành bằng CloudWatch.
AWS Certificate Manager PrivateLink cho ACME vừa thay đổi điều gì?
Theo announcement chính thức của AWS, ACM hiện cho phép bạn tạo VPC interface endpoint cho dịch vụ ACME và đưa lưu lượng phát hành chứng chỉ đi qua AWS PrivateLink. Nếu đã dùng ACME với ACM từ trước, đây là điểm rất quan trọng: AWS nói rõ rằng client ACME không cần đổi cấu hình. Sau khi tạo managed ACME endpoint trong ACM rồi tạo interface endpoint trong VPC, Private DNS sẽ tự phân giải directory URL hiện có vào endpoint riêng trong VPC. Nghĩa là cùng một URL, cùng một client, nhưng đường đi mạng được kéo về môi trường riêng hơn.
AWS cũng liệt kê đầy đủ các thao tác sẽ đi qua PrivateLink: account creation, order creation, domain validation, finalization và certificate retrieval. Đây là một chi tiết vận hành quan trọng, vì nó cho thấy cập nhật không chỉ che một bước đăng ký ban đầu, mà bao phủ cả vòng đời phát hành của chứng chỉ trong workflow ACME.
| Khía cạnh | Trước cập nhật | Sau cập nhật |
|---|---|---|
| Đường đi của client ACME | Thường đi qua public endpoint | Đi qua VPC interface endpoint với AWS PrivateLink |
| Cấu hình client | Đã có workflow sẵn | AWS nói không cần đổi cấu hình hay directory URL |
| Khả năng kiểm toán | Phụ thuộc pipeline riêng | Vẫn theo dõi được qua ACM console, CloudTrail và CloudWatch |
| Phạm vi vùng | Tùy dịch vụ ACME | AWS công bố hỗ trợ ở tất cả commercial Regions |
Vì sao AWS Certificate Manager PrivateLink cho ACME đáng chú ý với đội bảo mật?
Giá trị bảo mật lớn nhất của cập nhật này là thu hẹp bề mặt mạng cho một quy trình vốn rất nhạy cảm. ACME bản chất là giao thức máy-nói-với-máy để xin, gia hạn và thu hồi chứng chỉ. Khi chứng chỉ được dùng cho ingress, API nội bộ, service mesh hay ứng dụng doanh nghiệp, tổ chức thường muốn luồng đó ổn định, quan sát được và ít phụ thuộc vào internet công cộng nhất có thể. AWS PrivateLink không biến mọi thứ thành “zero risk”, nhưng nó giúp doanh nghiệp kiểm soát tốt hơn nơi lưu lượng đi qua, đặc biệt trong môi trường bị ràng buộc bởi compliance, dữ liệu nhạy cảm hay mô hình hybrid cloud.
Bài blog chính thức Automate public TLS certificate issuance with ACME support in AWS Certificate Manager còn cho thấy AWS đang cố biến ACM thành một lớp quản trị PKI tập trung hơn. Thay vì để chứng chỉ ACME nằm rời ở nhiều CA ngoài, ACM gom việc cấp phát, log, metric, expiry notification và inventory về cùng một nơi. Khi kết hợp với PrivateLink, mô hình này hấp dẫn hơn với doanh nghiệp có yêu cầu chuẩn hóa cao: vừa tự động, vừa tập trung, vừa ít lộ lưu lượng hơn.
Một điểm khác cũng đáng chú ý là tài liệu AWS nói rõ chứng chỉ phát hành qua ACME trong ACM có thời hạn 45 ngày. Thời hạn ngắn nghe có vẻ gây áp lực, nhưng thực ra lại là lý do cần tự động hóa mạnh tay hơn. Khi vòng đời chứng chỉ ngày càng ngắn, pipeline cấp phát và gia hạn phải thật sự bền, có giám sát và có khả năng audit. Đây chính là bối cảnh khiến cập nhật PrivateLink có ý nghĩa thực tế chứ không chỉ là “thêm một checkbox về networking”.
AWS triển khai mô hình endpoint này ra sao?
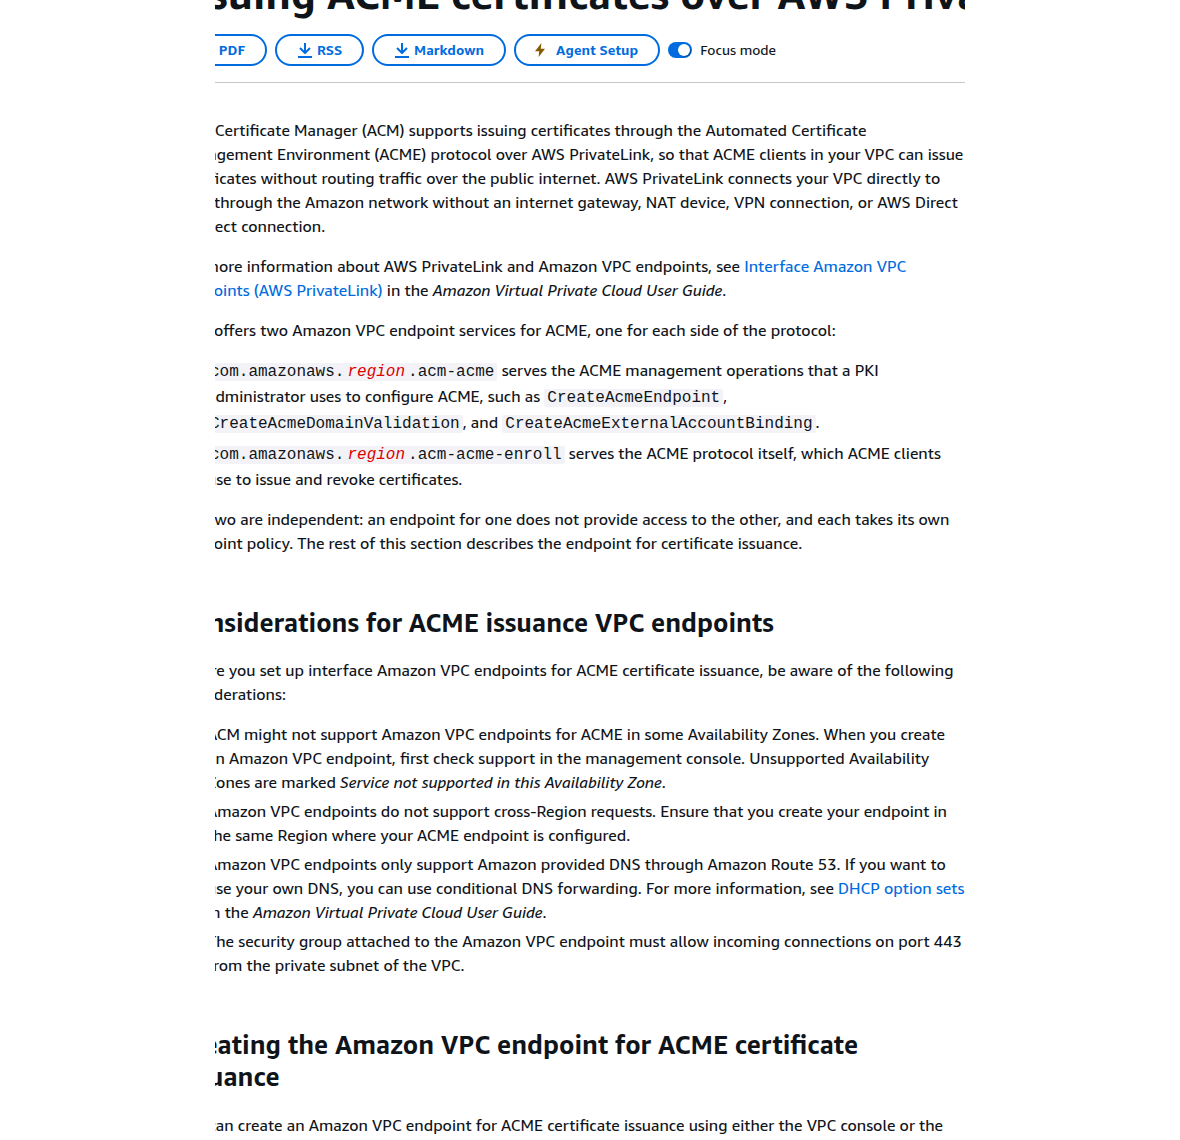
Tài liệu Issuing ACME certificates over AWS PrivateLink cho biết ACM cung cấp hai dịch vụ VPC endpoint riêng cho hệ ACME:
com.amazonaws.region.acm-acmecho các thao tác quản trị như tạo ACME endpoint, domain validation và external account binding.com.amazonaws.region.acm-acme-enrollcho chính giao thức ACME mà client dùng để cấp hoặc thu hồi chứng chỉ.
Chi tiết này rất quan trọng với team triển khai. Nó cho thấy AWS tách riêng mặt control plane của admin và data plane của client ACME, thay vì dồn tất cả vào một endpoint duy nhất. Với doanh nghiệp lớn, đây là nền tảng tốt để tách vai trò giữa đội PKI trung tâm và đội ứng dụng sử dụng chứng chỉ.
AWS cũng ghi rõ một số điều kiện không nên bỏ qua:
- Endpoint phải cùng Region với ACME endpoint đã cấu hình; Amazon VPC endpoints không hỗ trợ cross-Region requests cho case này.
- Private DNS host names phải được bật; nếu không, client ACME sẽ không đi được qua endpoint riêng.
- Security group gắn với interface endpoint phải cho phép kết nối vào cổng 443 từ private subnet tương ứng.
- DNS do Amazon cung cấp là đường hỗ trợ mặc định; nếu tự dùng DNS riêng, doanh nghiệp cần tính thêm conditional forwarding.
- Một số Availability Zone có thể chưa hỗ trợ service endpoint này; AWS khuyên kiểm tra ngay trong console khi tạo endpoint.
Những ràng buộc này cho thấy đây là cập nhật thiên về vận hành thực chiến. Nếu đội hạ tầng chỉ nhìn mỗi headline “PrivateLink support”, rất dễ bỏ sót các điều kiện khiến rollout thất bại hoặc khó debug về sau.
Đội PKI, platform và SecOps nên chuẩn bị gì trước khi bật?
Từ tài liệu ACME endpoints và phần hướng dẫn ACME của AWS, có thể rút ra vài việc cần chốt trước khi đưa tính năng này vào production.
- Chuẩn hóa mô hình endpoint ACME: ai là người tạo endpoint, ai được cấp External Account Binding, và domain nào được phép phát hành chứng chỉ.
- Rà lại kiến trúc DNS nội bộ: nếu đang dùng DNS riêng trong hybrid network, cần xác định sớm cách forward để Private DNS của AWS vẫn hoạt động đúng.
- Định nghĩa policy kiểm toán: CloudTrail và CloudWatch đã có sẵn trong luồng AWS mô tả, nhưng doanh nghiệp cần biết log nào sẽ đẩy vào SIEM, log nào sẽ dùng để điều tra sự cố.
- Đánh giá tác động chi phí: AWS nói rõ standard charges của PrivateLink vẫn áp dụng cho interface endpoint. Đây không phải chi phí lớn trong mọi môi trường, nhưng không nên bỏ qua khi scale nhiều Region hay nhiều VPC.
- Thử nghiệm quy trình gia hạn tự động: vì chứng chỉ ACME có vòng đời ngắn, bài test không nên dừng ở bước cấp thành công một lần. Quan trọng hơn là quy trình gia hạn và rollback khi endpoint, DNS hoặc security group bị lệch.
Nếu nhìn dưới góc độ SecOps, cập nhật này còn hữu ích cho việc làm baseline. Khi doanh nghiệp đã chốt rõ endpoint ACME nào là hợp lệ, lưu lượng nào phải đi qua PrivateLink, và log nào phải có trong CloudTrail, đội bảo mật sẽ dễ phát hiện các pipeline “đi đường vòng” hoặc những nơi vẫn dùng CA ngoài mà chưa qua kiểm soát tập trung.
Office365Vietnam nhận định
AWS Certificate Manager PrivateLink cho ACME là một nâng cấp nhỏ về mặt câu chữ, nhưng lớn về mặt vận hành. Nó biến automation chứng chỉ từ một workflow chỉ “chạy được” thành một workflow dễ chấp nhận hơn trong môi trường doanh nghiệp: đi trong VPC, có kiểm toán, có metric và giữ nguyên trải nghiệm client ACME hiện có. Với các tổ chức đang chuẩn hóa PKI trên AWS hoặc muốn giảm phụ thuộc vào public internet cho các quy trình nhạy cảm, đây là cập nhật nên được đưa vào backlog đánh giá ngay.
Nếu đội của bạn đang vận hành hybrid cloud, Kubernetes hoặc các dịch vụ internet-facing cần tự động hóa chứng chỉ chặt chẽ hơn, đây là lúc nên xem lại thiết kế ACME endpoint, DNS và VPC endpoint policy. Bạn có thể theo dõi thêm các phân tích về Security, AI và hạ tầng doanh nghiệp tại Office365Vietnam.info.