On-demand malware scanning trong Defender for Storage: quét đúng blob, file và file share khi cần
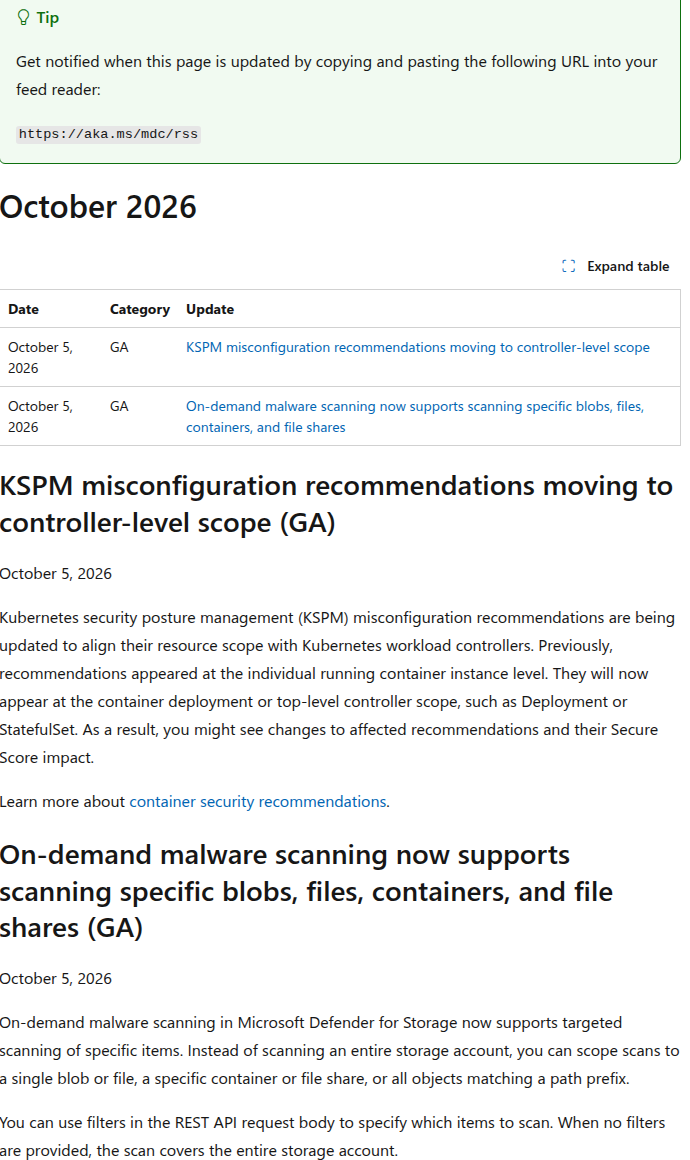
On-demand malware scanning trong Microsoft Defender for Storage vừa có một bước tiến đáng giá cho đội bảo mật Azure. Trong release notes tháng 10/2026 của Microsoft Defender for Cloud, Microsoft xác nhận tính năng này đã hỗ trợ quét theo blob, file, container và file share cụ thể, thay vì chỉ quét cả storage account. Với đội vận hành đang xử lý cảnh báo khẩn, rà soát dữ liệu lịch sử hoặc kiểm tra một vùng lưu trữ nhạy cảm, đây là thay đổi nhỏ về giao diện nhưng lớn về hiệu quả xử lý.
Điểm đáng chú ý là Microsoft không giới thiệu đây như một tính năng hoàn toàn mới, mà là một mở rộng có tính thực dụng cho năng lực quét đã có trong Defender for Storage. Nghĩa là giá trị chính không nằm ở chuyện nay đã có malware scanning, mà ở chỗ đội bảo mật có thể thu hẹp đúng phạm vi cần quét trong Azure Storage để tiết kiệm thời gian, giảm nhiễu và phản ứng sát hơn với từng sự kiện bảo mật.
On-demand malware scanning mới ở điểm nào?
Theo Microsoft, bản GA ngày 05/10/2026 cho phép On-demand malware scanning nhắm mục tiêu tới một blob hoặc file đơn lẻ, một container hoặc file share cụ thể, hay toàn bộ đối tượng khớp với một path prefix. Trước đây, cách nghĩ phổ biến với kiểu quét theo yêu cầu là phải quét cả storage account rồi mới lần tiếp vào vùng nghi ngờ. Nay đội vận hành có thêm lựa chọn chính xác hơn: quét đúng nơi cần kiểm tra, đúng lúc cần điều tra.
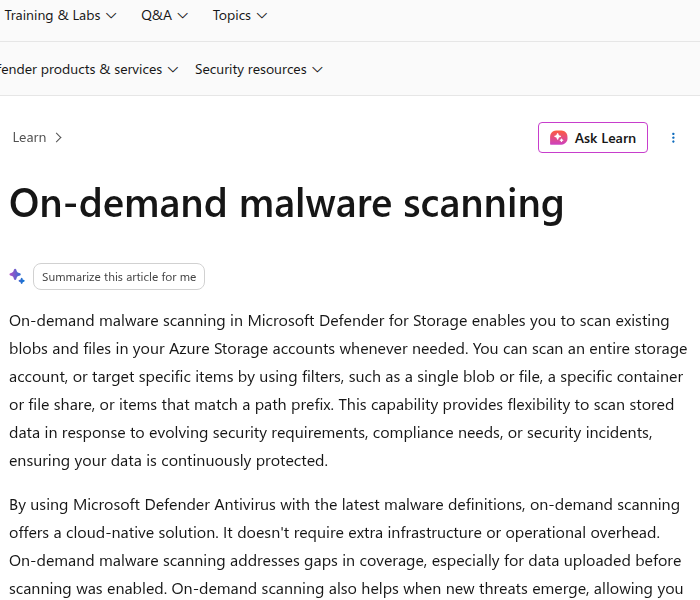
Trên trang Microsoft Learn về On-demand malware scanning, Microsoft mô tả đây là khả năng quét các blob và file đang tồn tại trong Azure Storage khi cần, dùng Microsoft Defender Antivirus với định nghĩa malware mới nhất, chạy theo mô hình cloud-native và không đòi hỏi tổ chức dựng thêm hạ tầng quét riêng. Bản mở rộng tháng 10/2026 giúp mô hình này thực sự hữu ích hơn trong vận hành hàng ngày, vì bạn không còn bị ép quét diện rộng mỗi khi chỉ cần xác minh một vùng hẹp.
Vì sao thay đổi này quan trọng với đội Security và IT Pro?
Trong thực tế, nhu cầu quét malware trong storage hiếm khi đến từ một kịch bản quét tất cả cho chắc. Đa số tình huống phát sinh từ một sự kiện cụ thể: có cảnh báo về file tải lên trước khi policy được bật, có nghi ngờ một thư mục ứng dụng bị lợi dụng làm điểm phát tán mã độc, hay cần kiểm tra nhanh một file share phục vụ điều tra sự cố. Nếu mỗi lần như vậy đều phải quét cả account, đội vận hành sẽ mất thời gian, khó khoanh vùng, và đôi khi còn trì hoãn quyết định ứng cứu.
Khả năng quét theo đối tượng cụ thể giúp giải bài toán đó theo ba hướng:
- Phản ứng nhanh hơn với sự cố: analyst có thể quét đúng blob, file hoặc file share liên quan tới cảnh báo thay vì mở rộng phạm vi không cần thiết.
- Rà soát dữ liệu lịch sử thực tế hơn: khi tổ chức mới bật bảo vệ, đội bảo mật có thể quét các vùng chứa dữ liệu cũ có rủi ro cao trước, thay vì chờ một lần quét lớn trên toàn account.
- Hỗ trợ điều tra có trọng tâm: path prefix và phạm vi hẹp giúp gom đúng nhóm đối tượng liên quan đến ứng dụng, tenant con hoặc workflow đang bị nghi vấn.
Đây là lý do bản cập nhật này phù hợp với cả SOC lẫn đội hạ tầng. SOC có thêm một công cụ phản ứng chính xác hơn. IT Pro và cloud admin thì có thể thiết kế quy trình kiểm tra malware theo workload hoặc theo vùng dữ liệu quan trọng mà không cần làm rối toàn bộ môi trường lưu trữ.
Microsoft định vị On-demand malware scanning cho những use case nào?
Trang Microsoft Learn nêu rất rõ các tình huống sử dụng chính của On-demand malware scanning. Đây là một chi tiết quan trọng, vì nó cho thấy Microsoft đang thiết kế tính năng này cho vận hành thực chiến chứ không chỉ để đủ tính năng trên bảng sản phẩm.
- Respond to security events: quét ngay khi có cảnh báo hoặc hoạt động đáng ngờ trong storage account.
- Scan historical data: rà soát dữ liệu đã tồn tại từ trước, đặc biệt hữu ích với các file được tải lên trước khi bật scanning.
- Flexible scoping: chọn đúng blob, file, container, file share hay đường dẫn con cần kiểm tra.
- Post-threat retrospective scans: khi xuất hiện IOC hoặc chiến dịch mới, tổ chức có thể chủ động quét lại vùng dữ liệu có nguy cơ liên quan.
Nói cách khác, Microsoft đang đưa malware scanning từ kiểu bảo vệ bật rồi để đó sang kiểu bảo vệ có thể dùng như một công cụ điều tra chủ động. Đây là điểm giúp Defender for Storage bớt thụ động hơn trong các quy trình incident response và threat hunting trên Azure Storage.
Phạm vi bảo vệ của Defender for Storage rộng tới đâu?
Trong tài liệu What is Microsoft Defender for Storage, Microsoft mô tả Defender for Storage là lớp bảo vệ phân tích telemetry ở cả data plane lẫn control plane cho Azure Blob Storage, Azure Files và Azure Data Lake Storage. Sản phẩm dùng Microsoft Defender Threat Intelligence, Microsoft Defender Antivirus và các khả năng phát hiện dữ liệu nhạy cảm để hỗ trợ phát hiện mối đe doạ, ngăn phát tán file độc hại và giảm rủi ro exfiltration hay phá hoại dữ liệu.
Điều đó khiến bản cập nhật tháng 10/2026 đáng chú ý hơn vẻ bề ngoài. Khi Microsoft nói On-demand malware scanning nay hỗ trợ quét cả file share bên cạnh blob, file và container, thông điệp vận hành là Defender for Storage đang dần trở nên hữu dụng hơn với các workload doanh nghiệp thực tế, nơi Azure Files thường xuất hiện trong ứng dụng lift-and-shift, chia sẻ nội bộ hoặc các pipeline xử lý dữ liệu trung gian.
Tổ chức nên làm gì trong 7 ngày tới?
- Rà lại các storage account chứa dữ liệu nhạy cảm hoặc nhiều upload từ bên ngoài để xác định nơi nên đưa vào playbook quét theo yêu cầu.
- Xác định các path prefix hoặc file share trọng yếu phục vụ điều tra sự cố, để khi có cảnh báo đội SOC không phải khoanh vùng lại từ đầu.
- Bổ sung runbook IR cho Azure Storage với bước dùng On-demand malware scanning như một hành động xác minh nhanh sau khi có IOC, alert hoặc nghi ngờ phát tán file độc.
- Kiểm tra phối hợp giữa đội cloud và đội security để bảo đảm người xử lý sự cố biết rõ nên quét blob, container hay file share nào trong từng kịch bản.
- Đo hiệu quả vận hành bằng thời gian từ lúc phát hiện nghi ngờ tới lúc có kết quả quét đủ để ra quyết định cô lập, xoá hay điều tra sâu hơn.
Kết luận
On-demand malware scanning không phải là tin ồn ào, nhưng lại là kiểu cập nhật có giá trị thực với đội vận hành. Việc Microsoft cho phép quét theo blob, file, container và file share cụ thể biến Defender for Storage thành công cụ linh hoạt hơn cho incident response, rà soát dữ liệu cũ và kiểm tra vùng lưu trữ nhạy cảm. Với các tổ chức đang dùng Azure Storage ở quy mô doanh nghiệp, đây là lúc nên đưa khả năng này vào runbook thay vì chỉ xem nó như một checkbox bảo mật.
Nếu bạn đang theo dõi các cập nhật mới của Microsoft Security và muốn chuyển chúng thành hành động vận hành cụ thể, hãy xem thêm các bài phân tích tại Office365Vietnam.info.