AWS Network Security Manager đã GA: tập trung WAF và Shield toàn tổ chức
AWS Network Security Manager vừa bước từ tài liệu và preview sang mốc general availability rõ ràng hơn cho doanh nghiệp. Trong thông báo ngày 24/09/2026 trên AWS What’s New, AWS xác nhận dịch vụ này đã GA tại US East (N. Virginia). Điều đáng chú ý không nằm ở một tên sản phẩm mới cho đủ portfolio, mà ở bài toán rất thực tế: làm sao để đội bảo mật không còn phải cấu hình AWS WAF và AWS Shield Advanced rời rạc trên từng tài khoản, từng load balancer hay từng CloudFront distribution.
Theo mô tả chính thức, AWS Network Security Manager được xây để triển khai policy bảo mật mạng ở quy mô tổ chức, giám sát lệch cấu hình liên tục và có thể remediation khi tài nguyên đi chệch khỏi trạng thái mong muốn. Ở thời điểm GA này, dịch vụ hỗ trợ AWS WAF và AWS Shield Advanced; còn AWS Network Firewall được AWS nói rõ là “soon to follow”, tức chưa nên xem là đã đủ sẵn sàng trong phạm vi công bố hiện tại.
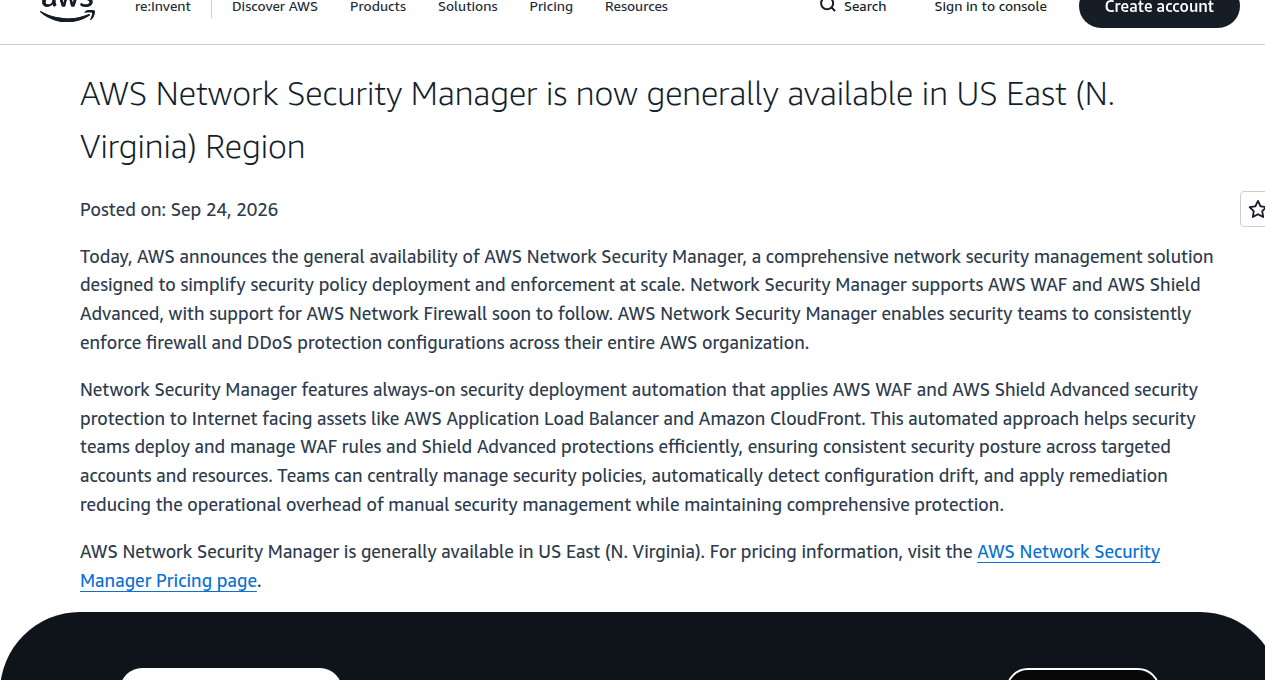
AWS Network Security Manager vừa GA với những gì?
Announcement của AWS cho biết AWS Network Security Manager là một lớp quản trị tập trung cho các cấu hình bảo vệ mạng, giúp đội security áp chính sách một cách đồng nhất trên toàn bộ môi trường AWS thay vì đi chỉnh tay từng nơi. Cụ thể, dịch vụ này hiện tập trung vào hai lớp phòng thủ mà nhiều doanh nghiệp đang dùng hằng ngày:
- AWS WAF cho web ACL và rule groups bảo vệ ứng dụng web, API, CloudFront và Application Load Balancer.
- AWS Shield Advanced cho bài toán tăng cường chống DDoS trên các tài nguyên internet-facing như CloudFront distributions, load balancers và Elastic IP.
Điểm quan trọng là AWS không mô tả dịch vụ này như một dashboard chỉ để “xem cho biết”. Họ nhấn mạnh ba năng lực vận hành: always-on deployment automation, configuration drift detection và remediation. Nói gọn hơn, đây là một công cụ để security team định nghĩa trạng thái đúng, đẩy nó ra diện rộng và theo dõi xem thực tế có còn đúng như vậy hay không.
| Khía cạnh | Cách làm rời rạc trước đây | Với AWS Network Security Manager |
|---|---|---|
| Triển khai policy | Chỉnh theo từng tài khoản hoặc từng tài nguyên | Định nghĩa một lần rồi publish trên phạm vi đã chọn |
| Giám sát sai lệch | Soát bằng tay hoặc dựa vào nhiều công cụ rời | Liên tục theo dõi drift so với cấu hình mong muốn |
| Khắc phục lệch cấu hình | Ops phải tự chạy lại hoặc xử lý từng nơi | Có thể bật remediation để kéo tài nguyên về trạng thái đúng |
| Quản trị nhiều tài khoản | Khó giữ đồng đều khi tổ chức lớn dần | Hỗ trợ mô hình multi-account với AWS Organizations |
AWS Network Security Manager giúp đội SecOps giảm việc thủ công ra sao?
Trong tài liệu What is AWS Network Security Manager?, AWS mô tả dịch vụ này theo cách khá thực dụng: thay vì làm việc trực tiếp trên từng resource, bạn định nghĩa các thành phần có thể tái sử dụng rồi triển khai ở quy mô lớn. Hệ thống dựa trên một mô hình tài nguyên gồm rules, templates, policies, scopes và deployments.
- Rule là đơn vị nhỏ nhất, đại diện cho một phần cấu hình bảo vệ.
- Template gom nhiều rule cùng loại để tái sử dụng.
- Policy kết hợp rules hoặc templates với mức ưu tiên thực thi.
- Scope quyết định tài khoản, OU hoặc tài nguyên nào nằm trong phạm vi bảo vệ.
- Deployment là lớp gắn policy vào scope để enforcement thật sự diễn ra.
Thiết kế này đáng chú ý ở chỗ nó đưa việc quản lý WAF và Shield Advanced từ kiểu “click theo tài nguyên” sang kiểu policy-as-operations. Với môi trường có nhiều account, nhiều business unit và nhiều nhóm vận hành, khác biệt này rất lớn. Nó giúp đội SecOps giữ một baseline bảo vệ thống nhất, trong khi vẫn còn không gian để các nhóm khác nhau có policy riêng nếu được cấp quyền đúng cách.
AWS còn mô tả rõ cơ chế priority-based policy merging trong tài liệu How AWS Network Security Manager works. Khi nhiều policy cùng áp vào một resource, hệ thống sẽ giải quyết xung đột theo administrator priority trước, sau đó mới tới policy priority. Đây là chi tiết quan trọng với doanh nghiệp lớn: security trung tâm vẫn có thể giữ policy tối thiểu bắt buộc, còn các nhóm địa phương có thể bổ sung quy tắc trong phần không xung đột.
Một điểm thực dụng khác là mỗi tài nguyên trong dịch vụ đều có thể ở trạng thái Draft hoặc Active. Điều đó giúp đội bảo mật lưu một bản nháp, kiểm tra lại logic và chỉ publish khi sẵn sàng enforcement. Với những tổ chức thường ngại rollout WAF policy vì sợ ảnh hưởng production, đây là một đặc tính quan trọng hơn nghe có vẻ lý thuyết.
Muốn triển khai AWS Network Security Manager, doanh nghiệp cần chuẩn bị gì?
Phần hay của announcement là nó cho biết dịch vụ đã GA; phần hữu ích hơn cho admin lại nằm ở tài liệu Setting up AWS Network Security Manager. AWS cho thấy triển khai thực tế đi theo hai mô hình tổ chức:
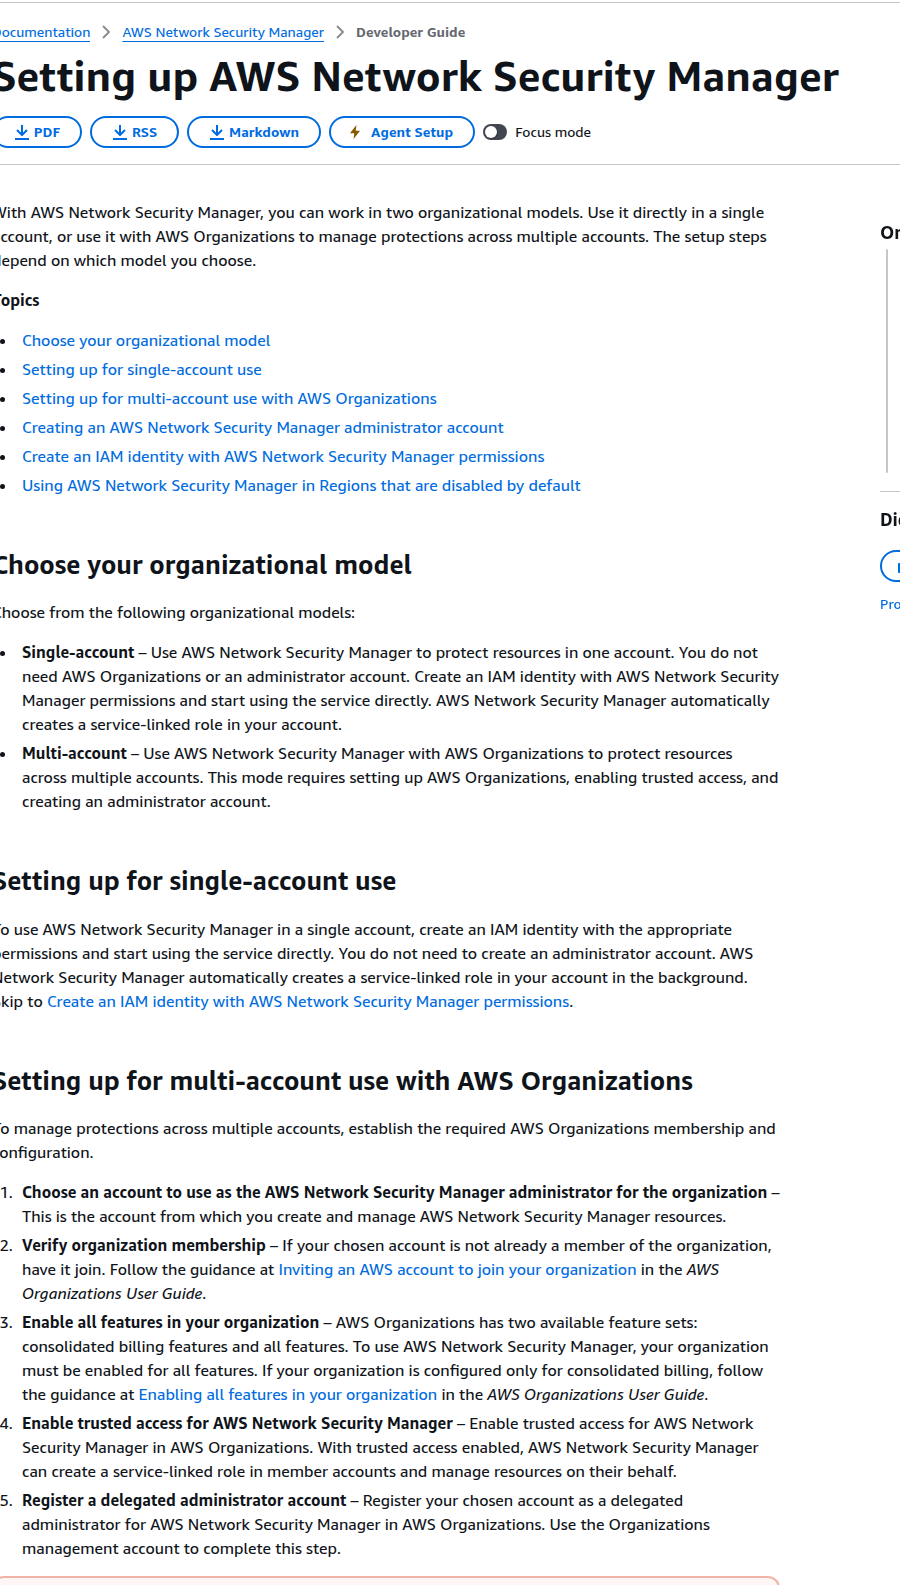
- Single-account: phù hợp khi bạn chỉ cần bảo vệ tài nguyên trong một account. Không bắt buộc dùng AWS Organizations hay tạo administrator account riêng.
- Multi-account: phù hợp khi bạn muốn điều phối policy trên nhiều account. Mô hình này yêu cầu AWS Organizations, trusted access và delegated administrator.
Trong mode multi-account, AWS hướng dẫn khá rõ các bước nền tảng: chọn account làm admin, bảo đảm account đó là thành viên của tổ chức, bật all features trong AWS Organizations, kích hoạt trusted access và đăng ký delegated administrator. Họ cũng lưu ý rằng việc đăng ký admin là theo từng Region. Vì announcement mới chỉ nói rõ GA tại US East (N. Virginia), các đội triển khai nên kiểm tra kỹ phạm vi Region và tránh suy diễn rằng mọi Region đã sẵn như nhau.
Thêm một chi tiết đáng chú ý: tài liệu “what is” nêu rằng AWS Network Security Manager dùng service-linked AWS Config recorder để khám phá tài nguyên khi account nằm trong scope của deployment. AWS cũng nói phần sử dụng AWS Config này không tính phí riêng cho khách hàng dùng Network Security Manager. Với admin, đây là thông tin hữu ích để đánh giá chi phí và kiến trúc vận hành, thay vì chỉ nhìn mỗi pricing headline.
Ba câu hỏi thực tế nên đặt ra trước khi bật GA này
- Doanh nghiệp đã có baseline WAF và Shield đủ rõ chưa? Nếu policy hiện còn mỗi team tự đặt một kiểu, việc đưa vào quản trị tập trung sẽ khó đạt hiệu quả ngay.
- Scope tổ chức đã sạch chưa? Multi-account mode dựa vào AWS Organizations, nên OU, account ownership và phân vai admin cần rõ trước.
- Remediation tự động có phù hợp với văn hóa vận hành không? Tự sửa drift rất mạnh, nhưng nếu thiếu quy trình kiểm thử thì cũng dễ tạo va chạm với ứng dụng production.
Ngoài ra, doanh nghiệp cũng nên nhìn vào mô hình giá. Theo trang AWS Network Security Manager pricing, chi phí không chỉ nằm ở dịch vụ quản lý mà còn liên quan tới các dịch vụ bảo vệ bên dưới như AWS WAF và AWS Shield Advanced. Vì vậy, bài toán ở đây không chỉ là “có thêm một nút quản lý tập trung”, mà là tối ưu cách dùng lớp bảo vệ hiện có sao cho nhất quán và ít lỗi hơn.
Office365Vietnam nhận định
AWS Network Security Manager là một cập nhật đáng chú ý cho các tổ chức đang lớn nhanh trên AWS và bắt đầu thấy mệt với việc quản trị WAF, Shield hay security policy theo kiểu thủ công. Giá trị của nó không nằm ở giao diện mới, mà ở chỗ AWS đang gom các thao tác phân tán thành một luồng quản trị có cấu trúc hơn: định nghĩa policy, chọn scope, publish deployment, theo dõi drift và quyết định remediation.
Với đội cloud security hoặc SecOps ở doanh nghiệp Việt Nam, đây là lúc nên thử đánh giá dịch vụ này dưới góc nhìn vận hành: account nào sẽ làm delegated administrator, policy nào nên trở thành baseline, và remediation nên bật tới mức nào. Bạn có thể theo dõi thêm các bài phân tích về Security, AI và hạ tầng doanh nghiệp tại Office365Vietnam.info.