Security Copilot email detonation summary: SOC điều tra email nhanh hơn trong Defender
Security Copilot email detonation summary là một thay đổi nhỏ về giao diện nhưng lại rất sát nhu cầu vận hành của SOC. Trong bản tổng hợp What’s new in Microsoft Security: September 2026, Microsoft xác nhận tính năng mới này giúp đội phân tích email hiểu nhanh kết quả sandbox đối với URL và tệp đính kèm ngay trong Microsoft Defender. Thay vì phải lần lượt mở nhiều bảng chi tiết rồi tự ghép bằng mắt các dấu hiệu như redirect chain, verdict, hành vi tải payload hay dấu hiệu giả mạo, analyst có thêm một lớp tóm tắt bằng AI nằm ngay trong luồng điều tra.
Điều đáng chú ý là Microsoft không giới thiệu tính năng này như một “chatbot đứng ngoài quy trình”, mà gắn thẳng vào Email Entity page của Defender for Office 365. Đây là khác biệt lớn về mặt trải nghiệm. Với các case phishing, spam độc hại hay file đính kèm nghi vấn, thứ làm analyst tốn thời gian không phải chỉ là xem verdict cuối cùng, mà là hiểu vì sao verdict đó xuất hiện, đường đi của URL hoặc file ra sao, và có tín hiệu nào đủ mạnh để ra quyết định cô lập, xoá, hunt thêm hay đóng vụ việc. Security Copilot email detonation summary được Microsoft thiết kế đúng cho phần việc này.
Security Copilot email detonation summary là gì?
Theo tài liệu Microsoft Learn về Security Copilot trong Email Entity, detonation summary là phần phân tích do AI tạo ra từ kết quả sandbox detonation của URL và tệp được trích từ email. Hiểu ngắn gọn, hệ thống không chỉ nói “malicious” hay “benign”, mà còn gom các bằng chứng quan trọng thành một mạch đọc nhanh để analyst nắm bản chất vụ việc mà không phải cuộn qua hàng loạt sự kiện thô.
- Top Level Summary: tóm tắt ngắn về bản chất mối đe doạ, kỹ thuật tấn công cốt lõi, ATT&CK technique nếu có và tín hiệu hành vi đáng chú ý nhất.
- Verdict and Reason: nêu verdict cuối cùng và các lý do khiến hệ thống xếp email vào nhóm malware, phish hoặc spam.
- Execution Flow and Behavioral Summary: diễn giải đường đi từ điểm khởi đầu tới đích cuối, gồm redirect chain, tải script, landing page hay hành vi nghi vấn phát sinh trong lúc chạy.
- Malicious Indicators: nêu các chỉ báo có giá trị điều tra cao như lookalike domain, typosquatting, credential phishing, abuse of trusted platforms hoặc hành vi độc hại có độ tin cậy cao.
- Payload and Artifacts Observed: tổng hợp các artefact như HTML, JavaScript, PDF, archive, executable hoặc nội dung script được phát hiện trong quá trình detonation.
Điểm hay là Microsoft cũng đặt điều kiện rất rõ: tóm tắt này chỉ khả dụng khi email thực sự có kết quả detonation cho URL hoặc file. Nghĩa là đây không phải một lớp AI “bịa cho đủ trường”, mà phụ thuộc vào dữ liệu phân tích đã có trong hệ thống. Cách tiếp cận này thực dụng hơn vì nó giữ cho analyst tập trung vào tín hiệu thật, thay vì bị làm phiền bởi các đoạn mô tả chung chung.
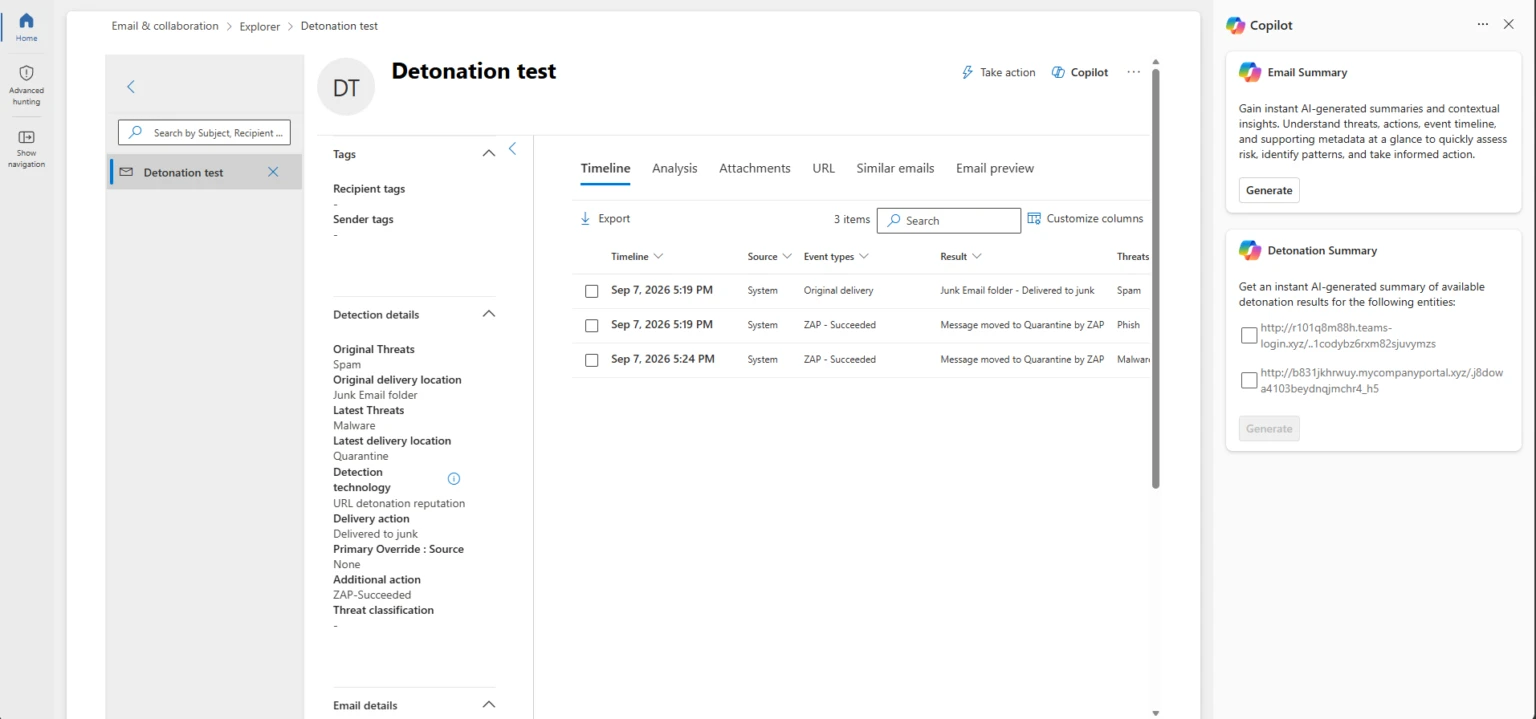
Vì sao tính năng này đáng quan tâm với SOC?
Trong điều tra email, phần tốn thời gian nhất thường nằm ở bước chuyển từ dữ kiện rời rạc sang quyết định có hành động. Một analyst có thể thấy email bị ZAP, thấy link bị detonated, thấy timeline có nhiều mốc, nhưng vẫn phải mất thêm thời gian để trả lời ba câu hỏi quen thuộc: đây có phải phishing thật không, chuỗi hành vi nào đáng tin nhất, và ta cần làm gì tiếp theo? Security Copilot email detonation summary giúp nén ba bước này vào cùng một khung nhìn.
Từ góc nhìn vận hành, thay đổi này tạo ra ít nhất bốn lợi ích rõ rệt:
- Giảm thời gian đọc dữ liệu thô: analyst không phải tự nối verdict, redirect, artefact và hành vi bằng tay ở mọi case.
- Tăng tính nhất quán: đội SOC ca sáng và ca đêm có cùng một lớp giải thích nền thay vì mỗi người diễn giải theo kinh nghiệm riêng.
- Ưu tiên tốt hơn: các chỉ báo quan trọng được đẩy lên trước, giúp phân biệt email “ồn nhưng vô hại” với case cần escalate thật.
- Thuận lợi cho handoff: người mở case đầu tiên có thể chuyển giao cho L2 hoặc incident lead nhanh hơn nhờ summary đã gom sẵn các điểm chính.
Điều này đặc biệt hữu ích với các môi trường nhận nhiều email lừa đảo thương hiệu, file đính kèm nghi vấn hoặc chiến dịch sử dụng chuỗi redirect nhiều lớp. Trong các tình huống đó, bản thân sandbox output thường đủ mạnh về mặt kỹ thuật, nhưng lại khó tiêu hoá nhanh nếu analyst đang xử lý đồng thời nhiều queue. Microsoft đang dùng Security Copilot để giải bài toán “đọc hiểu nhanh” hơn là chỉ thêm một nút AI cho có mặt.
Luồng điều tra thay đổi ra sao trong Microsoft Defender?
Tài liệu Learn của Microsoft cho biết analyst mở Email Entity page, vào Security Copilot pane, rồi chọn URL hoặc file đã có kết quả detonation để tạo summary. Nói cách khác, quy trình không bị tách sang một công cụ khác. Bạn vẫn đứng trong bề mặt điều tra email quen thuộc của Defender for Office 365, nhưng có thêm lớp diễn giải từ Security Copilot ngay cạnh timeline, analysis và các tab chi tiết.
| Bước điều tra | Không có detonation summary | Có Security Copilot detonation summary |
|---|---|---|
| Xem verdict | Đọc verdict và tự lần lại lý do | Có verdict kèm phần reason được tóm tắt |
| Hiểu đường đi của URL/file | Phải ghép redirect, hành vi và trang đích bằng tay | Execution flow được diễn giải theo chuỗi Initial → Intermediate → Final |
| Nhận diện tín hiệu mạnh | Dễ bị chìm trong nhiều quan sát kỹ thuật | Malicious indicators được ưu tiên hiển thị trước |
| Ghi chú và handoff | Analyst tự viết lại bằng tay trong ticket/case | Summary giúp rút ngắn phần ghi nhận ban đầu |
Đây không phải cơ chế thay thế phân tích kỹ thuật. Analyst vẫn cần mở timeline, tab URL, tab attachment và so khớp với telemetry khác nếu vụ việc phức tạp. Nhưng việc có một lớp tóm tắt ngay trên bề mặt điều tra sẽ giúp đội vận hành đi nhanh hơn tới quyết định đầu tiên: đóng case, hunt thêm, hay nâng mức ưu tiên.
Những gì Security Copilot làm tốt, và những gì SOC vẫn phải tự kiểm chứng
Khi nhìn vào tính năng mới, nhiều đội bảo mật sẽ đặt câu hỏi rất đúng: liệu summary này có làm analyst chủ quan hơn không? Câu trả lời thực tế là có thể, nếu tổ chức dùng nó như nguồn quyết định duy nhất. Microsoft mô tả detonation summary như một lớp AI-generated analysis, tức là công cụ hỗ trợ diễn giải dựa trên dữ liệu đã có. Nó không thay thế quy trình kiểm chứng, cũng không miễn cho SOC trách nhiệm xem lại bằng chứng ở các case nhạy cảm.
- Nên tin ở đâu: khi cần hiểu nhanh bản chất case, lý do verdict, chuỗi hành vi và artefact đáng chú ý.
- Phải kiểm tra lại ở đâu: khi sắp ra quyết định ảnh hưởng lớn như mở incident diện rộng, block domain diện lớn, purge hàng loạt hoặc nâng severity cho lãnh đạo.
- Nên cảnh giác ở đâu: với email dùng nhiều lớp redirect, abuse dịch vụ hợp pháp hoặc landing page thay đổi theo khu vực/thời gian, vì phần tóm tắt vẫn phụ thuộc dữ liệu mà detonation thu được tại thời điểm chạy.
Nói cách khác, Security Copilot email detonation summary nên được xem là công cụ tăng tốc cho bước hiểu vụ việc, không phải giấy phép để bỏ qua discipline điều tra. Khi dùng đúng chỗ, nó giúp analyst tiết kiệm thời gian đọc log. Khi dùng sai chỗ, nó có thể khiến đội ngũ bỏ qua bước đối chiếu với bối cảnh rộng hơn như user impact, message trace, prevalence hoặc IOC liên quan trong tenant.
Điều kiện để dùng tính năng này là gì?
Microsoft nói khá rõ trong bài công bố tháng 9 và trang Learn: tính năng mới áp dụng cho tổ chức đang dùng Microsoft Defender cùng với Microsoft Security Copilot. Ngoài ra, email cần có URL hoặc file đã được detonated thì thẻ Detonation Summary mới xuất hiện. Đây là hai điều kiện mà đội quản trị nên hiểu rõ trước khi kỳ vọng mọi email đều có AI summary.
- Có Defender và Security Copilot: không chỉ có Defender đơn thuần.
- Có dữ liệu detonation: nếu không có kết quả sandbox thì sẽ không có summary tương ứng.
- Đúng bề mặt điều tra: analyst làm việc trên Email Entity page trong Defender for Office 365.
Với admin và SOC lead, đây là lúc nên rà lại runbook. Nếu tổ chức đã có Security Copilot nhưng chưa đưa vào luồng email triage, tính năng mới là cơ hội tốt để thử pilot nhỏ, đo xem analyst tiết kiệm được bao nhiêu thời gian ở bước đọc hiểu kết quả detonation. Nếu tổ chức chưa có Security Copilot, bài công bố này ít nhất cũng cho thấy Microsoft đang đặt AI đúng vào điểm đau thực tế của email investigation thay vì chỉ thêm các demo mang tính trình diễn.
SOC nên làm gì trong 7 ngày tới?
- Chọn 10 case email gần đây có detonation result và cho analyst thử dùng summary song song với cách điều tra cũ để so thời gian xử lý.
- Chuẩn hoá checklist handoff dựa trên các phần mà Microsoft đã tóm tắt sẵn: verdict, reason, execution flow, indicators và artifacts.
- Xác định quyết định nào vẫn cần bằng chứng thô, ví dụ block tenant-wide, purge diện rộng hoặc báo cáo executive.
- Huấn luyện analyst mới đọc summary như điểm bắt đầu, sau đó lần ngược sang tab timeline, attachment và URL khi cần.
- Đo tác động thật bằng các chỉ số dễ theo dõi như thời gian triage ban đầu, thời gian handoff và tỷ lệ reopen case do thiếu bối cảnh.
Nếu làm tốt, đội SOC có thể biến một cập nhật sản phẩm tưởng như nhỏ thành thay đổi vận hành đủ rõ. Lợi ích không nằm ở chỗ “có AI”, mà ở chỗ analyst dành ít thời gian hơn cho việc đọc và chép lại những gì sandbox đã cho biết, để tập trung vào quyết định và hành động.
Kết luận
Security Copilot email detonation summary là một nâng cấp đúng chỗ cho Microsoft Defender for Office 365: nó không thay thế sandbox, không thay thế analyst, nhưng giúp đội SOC hiểu nhanh hơn điều mà dữ liệu detonation đang nói. Trong bối cảnh email lừa đảo ngày càng dùng nhiều redirect, lookalike domain và payload phân tầng, việc rút ngắn thời gian từ “thấy dữ liệu” tới “hiểu bản chất” là cải tiến có giá trị thật.
Nếu tổ chức của bạn đang dùng Defender cho điều tra email và muốn đưa AI vào đúng khâu tạo khác biệt, đây là tính năng rất đáng thử trước. Bạn có thể theo dõi thêm các bài phân tích về Security, Microsoft và thực hành SOC tại Office365Vietnam.info.