Microsoft Entra October 2026: 10 cập nhật đáng chú ý cho admin
Microsoft Entra October 2026 là đợt tổng hợp đáng theo dõi nếu bạn đang vận hành identity, access và Global Secure Access trong môi trường doanh nghiệp. Trong bài công bố chính thức What’s new in Microsoft Entra: October 2026, Microsoft không chỉ liệt kê tính năng mới theo sản phẩm, mà gom các thay đổi theo bốn kết quả mà khách hàng quan tâm nhất: giữ tổ chức bền vững hơn, cấp quyền ít ma sát hơn, giảm độ phức tạp vận hành và đưa AI vào doanh nghiệp an toàn hơn. Cách đóng gói này cho thấy Entra đang được Microsoft đẩy theo hướng “identity platform cho day-2 operations”, thay vì chỉ thêm từng capability rời rạc.
Điểm hay của bản cập nhật tháng 10 là có cả các thay đổi tác động trực tiếp tới security posture lẫn các cải tiến rất thực dụng cho admin: Universal Continuous Access Evaluation nhận thêm device signal, Global Secure Access hỗ trợ tốt hơn cho B2B guest access, migration sang Microsoft Entra Cloud Sync có đường đi bài bản hơn, còn đội governance có thể kéo request workflow vào ServiceNow thay vì xử lý thủ công. Với doanh nghiệp đang bị kẹt giữa mục tiêu thắt chặt truy cập và áp lực giảm ma sát cho người dùng, đây là nhóm cập nhật có giá trị vận hành thật.
Microsoft Entra October 2026 có gì mới cho adaptive access?
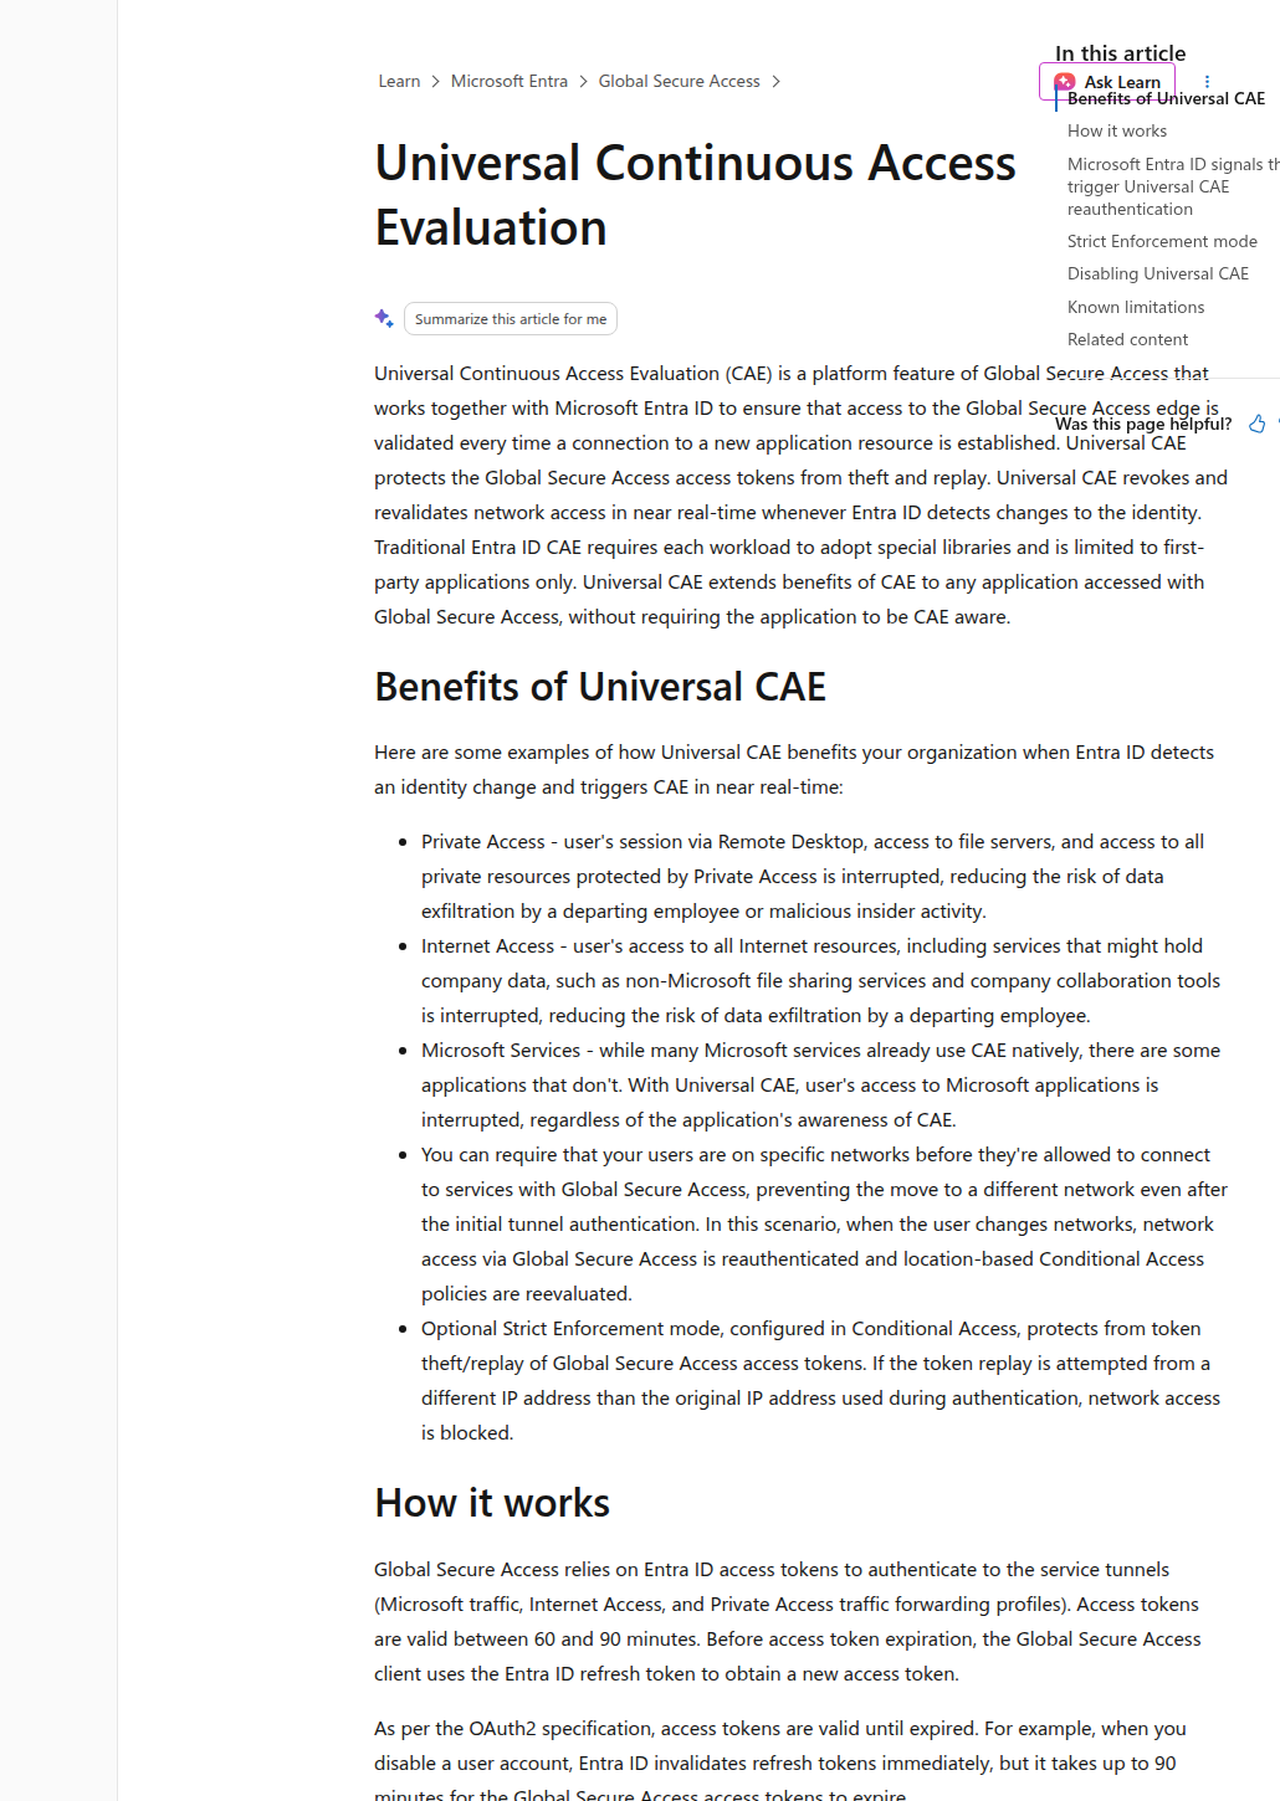
Nhóm thay đổi đầu tiên đáng chú ý nằm ở lớp truy cập thích ứng. Theo Microsoft, Universal Continuous Access Evaluation trong Global Secure Access giờ có thể dùng thêm các tín hiệu từ Microsoft Entra ID như khi thiết bị bị xoá, bị vô hiệu hoá hoặc chuyển sang trạng thái không compliant. Đây là nâng cấp nhỏ trên giấy, nhưng rất quan trọng trong thực tế vì nó làm cho việc thu hồi hoặc siết truy cập diễn ra gần thời gian thực hơn, thay vì chờ phiên đăng nhập cũ sống tiếp quá lâu.
Trong tài liệu Universal Continuous Access Evaluation, Microsoft mô tả rõ mục tiêu của cơ chế này: bảo vệ access token khỏi nguy cơ bị đánh cắp hoặc replay, và buộc mạng Global Secure Access đánh giá lại truy cập khi danh tính thay đổi. Nếu bạn đang quản lý hybrid user, thiết bị có mức tuân thủ khác nhau hoặc cần cắt phiên nhanh khi nhân sự rời tổ chức, đây là điểm nâng cấp nên ưu tiên đọc kỹ hơn các bullet khác trong tháng.
- Device signal phong phú hơn: thêm bối cảnh khi thiết bị bị deleted, disabled hoặc noncompliant.
- Thu hồi truy cập nhanh hơn: giảm khoảng trễ giữa thay đổi ở identity/device và enforcement ở lớp truy cập.
- Ít phụ thuộc ứng dụng đích: Microsoft tiếp tục nhấn mạnh lợi ích của Universal CAE là mở rộng logic CAE ra ngoài các workload first-party.
Bên cạnh CAE, Microsoft còn đưa thêm hai thay đổi có tác động trực tiếp tới trải nghiệm truy cập. Thứ nhất là B2B guest access với Global Secure Access, giúp doanh nghiệp kiểm soát luồng truy cập của đối tác và guest tốt hơn ở cùng mặt phẳng policy. Thứ hai là cải thiện trải nghiệm device registration cho Windows, vốn tuy không hào nhoáng nhưng lại rất quan trọng với đội triển khai vì đây là nơi nhiều dự án identity bị mất thời gian support nhất.
Microsoft Entra October 2026 giúp admin giảm vận hành thủ công ra sao?
Nếu phần adaptive access nghiêng về risk reduction, thì nhóm cập nhật thứ hai tập trung rõ vào giảm chi phí vận hành. Nổi bật nhất là hướng dẫn và tooling cho migration từ Entra Connect Sync sang Cloud Sync. Trong bài tổng hợp tháng 10, Microsoft gọi đây là một trong các thay đổi nhằm “take complexity out of everyday identity operations”, và đó không phải câu marketing suông. Trang hướng dẫn migration tool mới cho thấy Microsoft đã chuẩn hoá luồng assessment môi trường, tạo cấu hình Cloud Sync, chạy preactivation Provision on Demand check, đưa Connect Sync vào staging mode, rồi mới kích hoạt Cloud Sync và hướng dẫn validate sau cutover.
Với nhiều doanh nghiệp, bài toán khó không nằm ở việc biết Cloud Sync tồn tại, mà ở việc chuyển sang mô hình mới sao cho không phá vỡ đồng bộ hiện tại. Tài liệu Migrate to Microsoft Entra Cloud Sync with the migration tool cho thấy Microsoft đang cố giảm rủi ro của đúng bước chuyển này. Đây là milestone đủ lớn để tạo thành một góc bài riêng, bởi nó thay đổi “đường vào” cho admin chứ không chỉ thêm một option trong portal.

Một thay đổi day-2 operations khác cũng đáng chú ý là Microsoft-managed certificate cho TLS inspection trong Global Secure Access. Ý nghĩa thực tế của capability này là admin không còn phải tự xoay vòng toàn bộ vòng đời certificate phức tạp như trước nếu triển khai TLS inspection theo mô hình Microsoft hỗ trợ. Với những môi trường từng trì hoãn inspection chỉ vì gánh nặng quản trị chứng chỉ, đây là loại cải tiến có thể làm tăng tỷ lệ adoption thật.
| Nhóm cập nhật | Điểm mới trong tháng 10/2026 | Tác động thực tế với admin |
|---|---|---|
| Adaptive access | Universal CAE có thêm device signal; B2B guest access trong GSA | Thu hồi và đánh giá lại truy cập nhanh hơn, ít blind spot hơn với guest |
| Hybrid identity operations | Migration tool cho Cloud Sync rõ quy trình assessment, staging và validation | Giảm rủi ro cutover và dễ chuẩn hoá runbook chuyển đổi |
| Network security operations | Microsoft-managed certificate cho TLS inspection | Giảm gánh nặng quản lý certificate và đẩy nhanh triển khai inspection |
| ITSM / access workflow | Workflow request truy cập cho user trong ServiceNow | Đưa yêu cầu truy cập vào luồng ITSM quen thuộc thay vì xử lý rời rạc |
Microsoft Entra October 2026 mở rộng governance và provisioning ở đâu?
Phần thứ ba của bản cập nhật tháng 10 ít ồn ào hơn nhưng lại rất hữu ích với đội quản trị danh tính. Microsoft bổ sung luồng request workflow cho user trong ServiceNow, cho phép đưa bài toán entitlement request vào đúng nơi ITSM đã quen vận hành. Về mặt tổ chức, đây là bước quan trọng vì nó giảm hiện tượng “yêu cầu quyền truy cập đi qua email, chat và ticket thủ công”, vốn là lý do khiến governance rất khó kiểm toán xuyên suốt.

Tài liệu Entitlement Management integration with ServiceNow cho thấy Microsoft muốn gắn access package request và approval vào luồng làm việc mà nhiều tổ chức đã dùng hàng ngày. Đây là kiểu thay đổi nhìn bề ngoài có vẻ nhỏ, nhưng lại giảm ma sát rất mạnh cho end user lẫn approver, vì quy trình access không còn tách khỏi hệ thống quản trị dịch vụ CNTT.
- Simplify migration từ Connect Sync sang Cloud Sync: giảm độ rủi ro ở một bước chuyển vốn rất nhạy cảm.
- Move SAP SuccessFactors Provisioning sang workload identity-based authentication: bớt phụ thuộc credential kiểu cũ, phù hợp xu hướng service-to-service an toàn hơn.
- Clear null hoặc empty attribute values: xử lý dữ liệu provisioning sạch hơn, giảm lỗi “rác thuộc tính” trong môi trường đồng bộ phức tạp.
- Generate unique aliases with custom call-outs: hữu ích khi tổ chức phải giải bài toán đặt tên nhất quán ở quy mô lớn.
- Discover and govern application groups and memberships: giúp nhìn rõ hơn các group/app relationship phục vụ governance.
Nếu nhìn tổng thể, các cập nhật này đều đi theo một hướng chung: Microsoft không chỉ thêm policy mới, mà cố làm cho hệ identity dễ vận hành, dễ tích hợp và dễ audit hơn. Đây là điểm khác biệt giúp Microsoft Entra October 2026 không bị trùng nghĩa với các bài Entra trước đó chỉ tập trung vào AI gateway hay Zero Trust cho web/agent. Trọng tâm lần này là lifecycle và vận hành quản trị truy cập.
Vì sao Microsoft Entra October 2026 đáng để đội IT theo dõi ngay?
Có ba lý do. Thứ nhất, đây là bản cập nhật có milestone rõ chứ không chỉ là đổi cách diễn đạt: Universal CAE được tăng thêm signal enforcement, Cloud Sync migration có tooling và quy trình rõ ràng hơn, còn TLS inspection bớt gánh nặng certificate management. Thứ hai, phần lớn thay đổi đều bám sát pain point mà admin gặp thật: guest access, hybrid sync, certificate lifecycle, workflow phê duyệt và data hygiene trong provisioning. Thứ ba, các cập nhật này đủ cụ thể để đưa vào kế hoạch 30 ngày, không phải loại tin “đọc xong để đó”.
- Rà lại chính sách Global Secure Access để xem bạn đã bật Universal CAE hay chưa và device signal nào sẽ ảnh hưởng mạnh nhất tới nhóm người dùng hiện có.
- Lập danh sách môi trường còn chạy Connect Sync và đánh giá xem migration tool mới có giúp chuẩn hoá kế hoạch chuyển sang Cloud Sync hay không.
- Xác định use case TLS inspection đang trì hoãn vì quản lý certificate quá phức tạp, rồi so lại với mô hình Microsoft-managed certificate.
- Làm pilot một quy trình access request trong ServiceNow nếu tổ chức đang xử lý entitlement qua email hoặc ticket tự do.
- Kiểm tra hygiene của provisioning ở các app nhiều thuộc tính để tận dụng khả năng clear null/empty values và alias generation linh hoạt hơn.
Kết luận
Microsoft Entra October 2026 đáng chú ý không phải vì có đúng 10 bullet mới, mà vì các bullet này ghép lại thành một thông điệp rõ: Microsoft đang làm Entra trưởng thành hơn ở cả hai đầu, vừa siết adaptive access tốt hơn vừa giảm ma sát vận hành cho đội identity admin. Nếu tổ chức của bạn đang phải cân bằng giữa bảo mật, trải nghiệm người dùng và chi phí quản trị, đây là một đợt cập nhật rất đáng để đưa vào backlog triển khai ngắn hạn.
Bạn có thể theo dõi thêm các bài phân tích về Microsoft Security, identity và thực hành quản trị doanh nghiệp tại Office365Vietnam.info.