Microsoft October 2026 Security Updates: admin cần ưu tiên gì?
Microsoft October 2026 Security Updates là một đợt Patch Tuesday mà admin không nên nhìn qua loa. Trong release note chính thức của Microsoft Security Response Center, Microsoft cho biết đợt phát hành ngày 13/10/2026 xử lý 1.453 CVE thông qua 227 bản cập nhật riêng biệt. Chỉ riêng Windows đã chiếm 1.105 lỗ hổng, Office có thêm 164, còn SharePoint Server, SQL Server, Exchange Server, Azure và Defender đều có phần việc riêng. Với quy mô như vậy, câu hỏi đúng không phải là “có cần vá không”, mà là “vá theo thứ tự nào để giảm rủi ro nhanh nhất”.
Điểm khiến đợt phát hành này cần được ưu tiên là Microsoft đồng thời nêu ra hai lỗ hổng nổi bật: CVE-2026-96951, một lỗi Windows Shell Security Feature Bypass đã bị khai thác ngoài thực tế, và CVE-2026-108398, một lỗi .NET Framework Security Feature Bypass đã bị công khai trước khi vá. Đây là kiểu tổ hợp mà đội vận hành phải phản ứng theo risk-based patching: ưu tiên máy người dùng và hệ thống có bề mặt tấn công sát với con đường khai thác, sau đó mới mở rộng sang các workload còn lại.
Microsoft October 2026 Security Updates lớn đến mức nào?
Nếu nhìn vào bảng phân bổ trên release note, có thể thấy Microsoft đang xử lý một khối lượng lỗ hổng trải rộng trên gần như toàn bộ mặt phẳng hạ tầng quen thuộc của doanh nghiệp. Windows dẫn đầu với 1.105 lỗ hổng qua 39 cumulative update. Office có 164 lỗ hổng qua 11 bản vá tích luỹ. SharePoint Server có 37, SQL Server có 22, Exchange Server có 7, Azure có 15, Defender có 4 và nhóm Developer Tools có thêm 64. Nói cách khác, đây không phải một bản vá chỉ dành cho đội endpoint hay chỉ dành cho admin server. Nó kéo theo phối hợp giữa desktop, collaboration, application platform và hạ tầng bảo mật.
- Windows: 1.105 lỗ hổng, 39 cumulative update.
- Office: 164 lỗ hổng, 11 cumulative update.
- SharePoint Server: 37 lỗ hổng.
- SQL Server: 22 lỗ hổng.
- Exchange Server: 7 lỗ hổng.
- Azure và Defender: vẫn có hạng mục riêng, nghĩa là môi trường cloud và security operations cũng không thể đứng ngoài lịch vá.
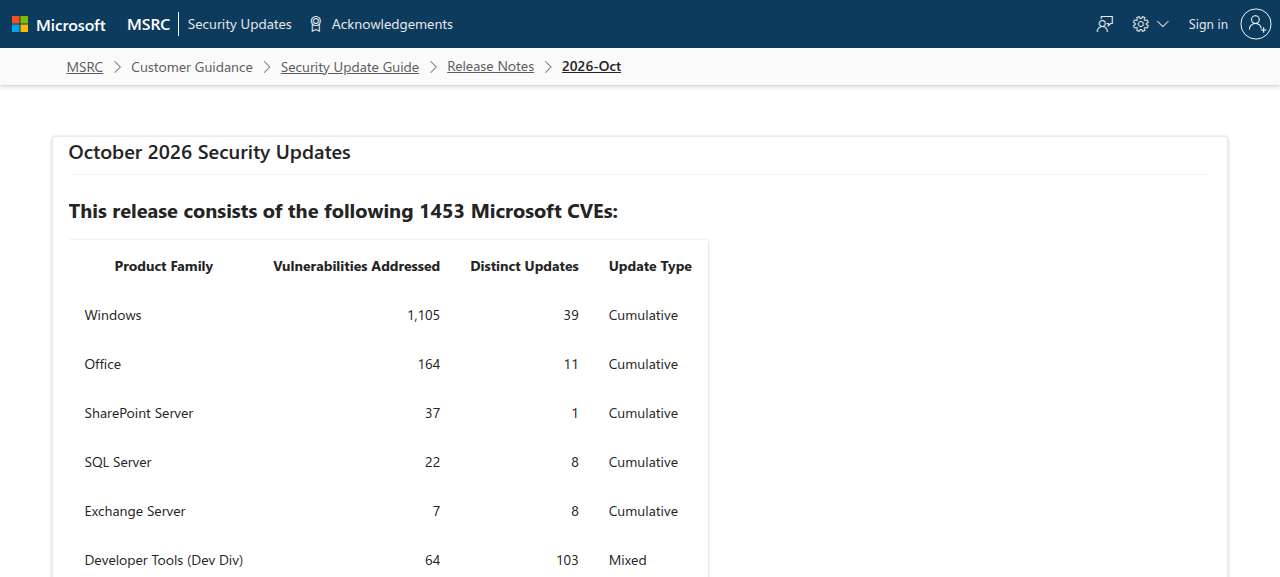
Quy mô lớn chưa chắc đã đồng nghĩa với mức khẩn cấp cao trên mọi thành phần, nhưng nó cho thấy một điều rõ ràng: nếu tổ chức của bạn đang trì hoãn patching nhiều tháng để “gom một lần”, gánh nặng kỹ thuật đang tích lũy nhanh hơn bình thường. Chính vì vậy, cách làm thực dụng nhất tuần này là chốt một runbook ưu tiên theo nguy cơ khai thác, số lượng máy chịu ảnh hưởng và độ nhạy cảm của workload.
| Hạng mục | Dữ kiện chính thức | Ý nghĩa vận hành |
|---|---|---|
| Tổng thể đợt vá | 1.453 CVE, 227 bản cập nhật | Cần chia đợt và gán owner rõ ràng, tránh ôm toàn bộ vào một cửa sổ thay đổi. |
| Windows | 1.105 CVE, 39 cumulative update | Ưu tiên endpoint người dùng và máy chủ tiếp xúc email, tải file, RDP hay tác vụ admin. |
| Office | 164 CVE, 11 cumulative update | Môi trường làm việc nhiều tệp Office và macro cần được đưa vào vòng vá sớm. |
| CVE nổi bật | CVE-2026-96951 bị khai thác; CVE-2026-108398 bị công khai | Đây là hai tín hiệu đủ mạnh để đẩy nhanh patching theo rủi ro thay vì chờ lịch định kỳ thông thường. |
Vì sao CVE-2026-96951 phải được đẩy lên đầu hàng?
Trong danh sách notable CVEs, Microsoft đánh dấu CVE-2026-96951 là Exploitation Detected. Trang chi tiết của MSRC mô tả đây là lỗi Windows Shell Security Feature Bypass có điểm CVSS 8.8. Phần FAQ nêu rõ kết quả khai thác thành công có thể giúp attacker né cơ chế Mark of the Web (MOTW). Đây là chi tiết rất quan trọng, bởi MOTW là lớp phòng thủ giúp Windows và các ứng dụng áp dụng biện pháp an toàn hơn với tệp đến từ Internet.
Theo mô tả của Microsoft, kịch bản tấn công có thể bắt đầu bằng một file độc hại được gửi qua email hoặc tin nhắn tức thời. Attacker không thể ép người dùng mở nội dung, nhưng chỉ cần lừa được nạn nhân tương tác là đủ. Nói thực tế hơn, đây là kiểu lỗ hổng mà đội IT nên liên hệ trực tiếp với bề mặt tấn công quen thuộc của người dùng doanh nghiệp: file tải về, tệp đính kèm, đường link, thư mời cộng tác và mọi workflow có yếu tố click của end user.
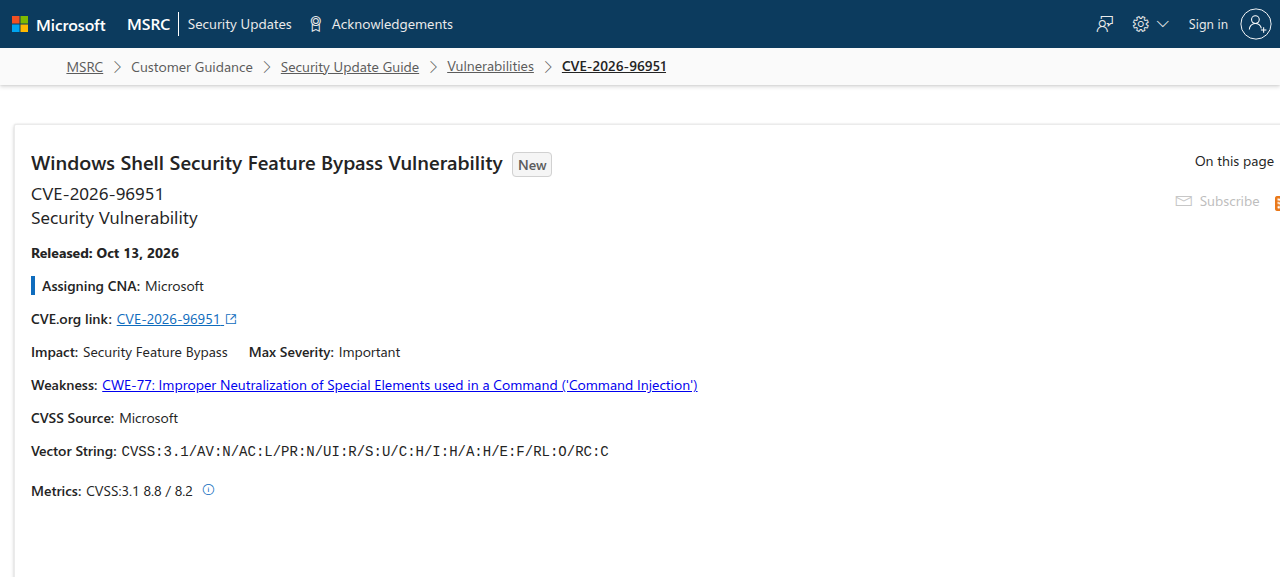
Điều đáng chú ý là lỗi này không đòi hỏi attacker phải có quyền sẵn trên hệ thống. Vector CVSS do Microsoft công bố là AV:N/AC:L/PR:N/UI:R, nghĩa là có thể đi qua mạng, độ phức tạp thấp, không cần đặc quyền trước, nhưng có cần tương tác người dùng. Vì vậy, nếu bạn đang phải chọn nơi vá trước trong vài ngày đầu, nhóm nên được ưu tiên là: máy người dùng xử lý email nhiều, workstation có quyền truy cập dữ liệu quan trọng, terminal server hoặc môi trường có thói quen chia sẻ file qua kênh cộng tác.
- Ưu tiên 1: Windows endpoint của người dùng doanh nghiệp, đặc biệt nhóm tài chính, HR, vận hành, legal và admin hỗ trợ.
- Ưu tiên 2: máy jump box, máy quản trị và workstation có khả năng tiếp nhận file từ nhiều nguồn ngoài tổ chức.
- Ưu tiên 3: máy chủ Windows có người dùng tương tác trực tiếp hoặc quy trình tải tệp về xử lý thủ công.
CVE-2026-108398 nói gì về rủi ro nội bộ và kiểm soát ứng dụng?
Lỗ hổng nổi bật thứ hai là CVE-2026-108398, được Microsoft đánh dấu là Publicly disclosed. Đây là lỗi .NET Framework Security Feature Bypass, cũng có điểm CVSS 8.8 theo MSRC. Phần FAQ của Microsoft cho biết một attacker đã xác thực có thể đặt một assembly .NET được chế tạo đặc biệt lên hệ thống bị ảnh hưởng và đăng ký để một protected process nạp assembly đó. Nếu thành công, kẻ tấn công có thể bypass Windows Defender Application Control (WDAC) và chạy ứng dụng không được phép.
Khác với CVE-2026-96951, lỗi này là kiểu rủi ro thường khiến đội hạ tầng hoặc đội bảo mật tưởng rằng “không có Internet-facing nên để sau”. Thực ra, với những môi trường dựa nhiều vào allow-list, kiosk mode, máy trạm cho developer, thiết bị dùng phần mềm line-of-business cũ hoặc hệ thống có chính sách WDAC để siết ứng dụng, đây là lỗi đáng xem lại rất sớm. Nó không phải con đường xâm nhập ban đầu lý tưởng, nhưng lại là công cụ rất hữu ích cho attacker sau khi đã có foothold.
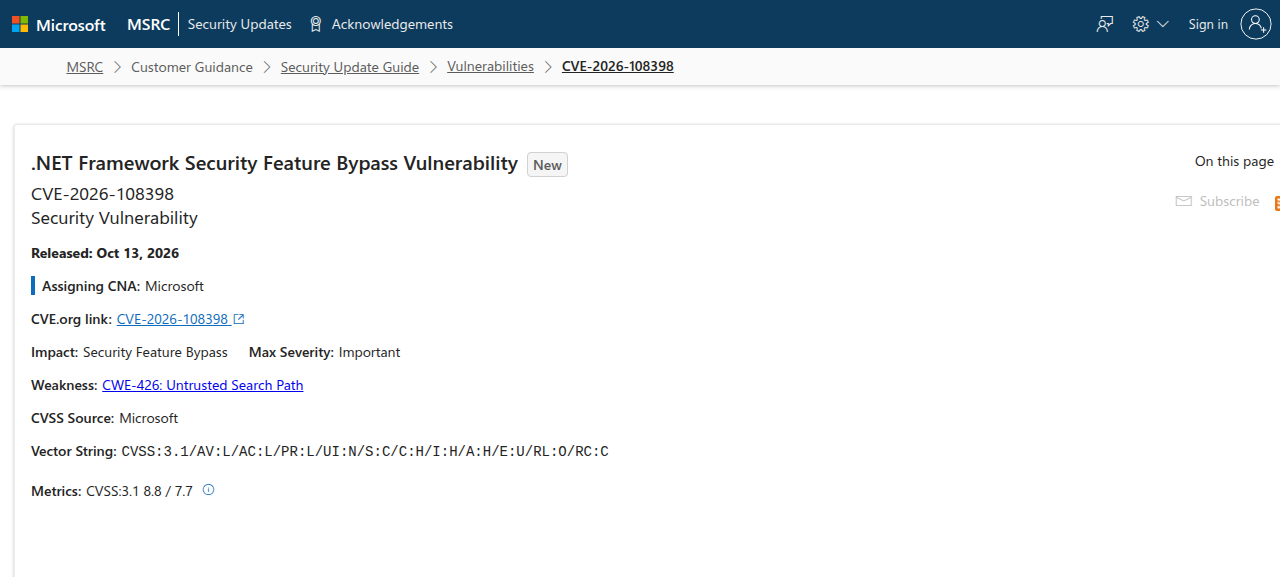
MSRC chấm vector AV:L/AC:L/PR:L/UI:N/S:C, phản ánh việc cần quyền truy cập cục bộ mức thấp nhưng không cần tương tác người dùng. Đây là tín hiệu cho thấy đội blue team nên ưu tiên những nơi đang phụ thuộc mạnh vào kiểm soát ứng dụng để giữ chuẩn vận hành: máy dành cho admin, máy build, workstation có phần mềm ký số, máy dùng trong OT/light industrial hoặc kiosk, và các thiết bị đã triển khai WDAC để ngăn ứng dụng lạ.
Admin nên vá theo thứ tự nào trong tuần này?
Nếu không thể vá toàn bộ trong một cửa sổ thay đổi duy nhất, bạn nên chia thành ba làn. Làn đầu tập trung vào rủi ro khai thác thực tế: toàn bộ Windows endpoint dễ nhận file từ bên ngoài và nhóm máy ưu tiên cao theo dữ liệu nhạy cảm. Làn thứ hai xử lý các hệ thống có kiểm soát ứng dụng hoặc .NET runtime quan trọng, nơi CVE-2026-108398 làm giảm niềm tin vào WDAC. Làn thứ ba mới mở rộng sang Office, Exchange, SharePoint, SQL Server và các workload còn lại theo lịch test chuẩn.
- Đẩy Windows cumulative update vào vòng test nhanh trong 24 giờ đầu, sau đó mở rộng rollout cho nhóm endpoint nguy cơ cao.
- Rà soát các máy đang dùng WDAC hoặc application allow-list để lên lịch vá cho .NET Framework sớm hơn bình thường.
- Đối chiếu known issues trong Security Update Guide trước khi mở rộng đại trà, đặc biệt với Windows Server, SQL Server và các phiên bản Windows đang dùng rộng.
- Chuẩn bị kênh fallback qua Microsoft Update Catalog nếu WSUS, ConfigMgr hoặc kênh phân phối chuẩn bị nghẽn.
- Kiểm tra thêm trạng thái phiên bản Windows qua Windows release information để bảo đảm hệ điều hành trong phạm vi hỗ trợ và có đường vá rõ ràng.
Điểm hay là Microsoft đã nhắc rõ trong release note rằng cập nhật Windows 10 và Windows 11 tháng này là cumulative, còn known issues có thể xem chi tiết hơn ở Deployments tab của Security Update Guide. Điều đó giúp đội vận hành xây runbook khá thực dụng: lấy danh sách bản vá liên quan, đối chiếu known issue, chốt pilot ring, triển khai đợt 1 cho nhóm nguy cơ cao rồi mới mở rộng. Không cần biến Patch Tuesday thành dự án kéo dài cả tuần chỉ vì số CVE lớn.
Kết luận
Microsoft October 2026 Security Updates là đợt phát hành mà admin nên nhìn theo lăng kính rủi ro chứ không chỉ theo số lượng. 1.453 CVE là con số lớn, nhưng thứ cần hành động ngay là việc Microsoft đã xác nhận một lỗi Windows Shell bị khai thác ngoài thực tế và một lỗi .NET Framework có thể làm suy yếu WDAC đã bị công khai. Nếu tổ chức của bạn phải chọn nơi vá trước, hãy bắt đầu từ endpoint Windows và các máy phụ thuộc mạnh vào kiểm soát ứng dụng, rồi mở rộng sang Office, collaboration server và các workload khác theo vòng kiểm thử.
Bạn có thể theo dõi thêm các bài phân tích về Microsoft Security và vận hành enterprise tại Office365Vietnam.info.