Office365Vietnam.info
MicrosoftSecurity

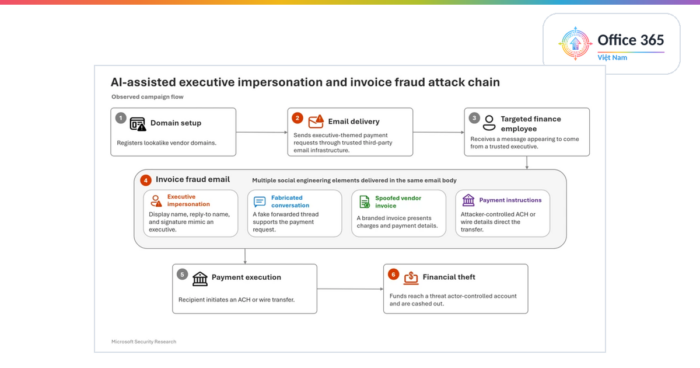
Giả mạo lãnh đạo bằng AI: hơn 1 triệu email lừa chuyển tiền chỉ trong ba ngày

Ngày 10/09/2026, Microsoft công bố phân tích chiến dịch giả mạo lãnh đạo doanh nghiệp có sự hỗ trợ của AI: chỉ trong ba ngày đầu tháng 8/2026, hơn một triệu email lừa chuyển tiền đã được ghi nhận. Bài viết mổ xẻ chuỗi tấn công, các dấu hiệu nhận biết và biện pháp phòng vệ cho bộ phận tài chính.

Office365Vietnam.info
MicrosoftSecurity

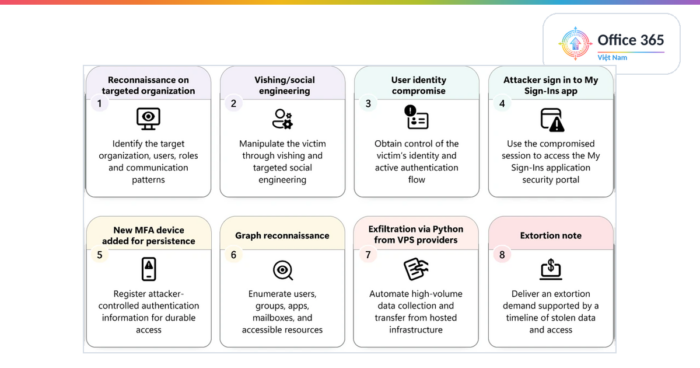
Lừa đảo chủ đề passkey: Microsoft cảnh báo chiêu gọi điện giả IT để chiếm tài khoản đám mây

Ngày 09/09/2026, Microsoft công bố chiến dịch lợi dụng chính chủ đề passkey để lừa người dùng: kẻ tấn công gọi điện giả bộ phận IT, dụ nạn nhân đăng nhập vào trang giả, rồi cài phương thức MFA của riêng chúng để giữ quyền truy cập lâu dài. Sau đó là bước dò quét qua Microsoft Graph và thu thập dữ liệu từ SharePoint, OneDrive, Exchange.

Office365Vietnam.info
MicrosoftSecurity

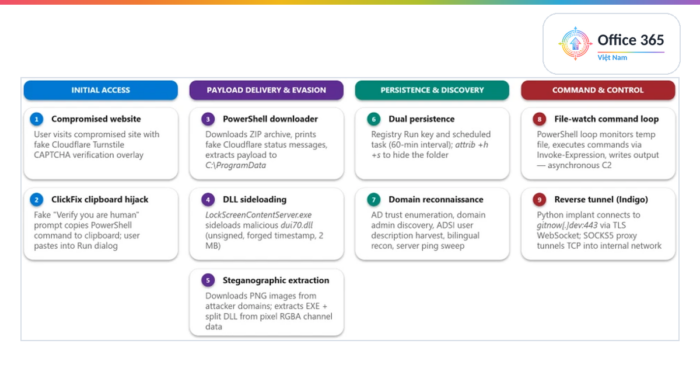
TerminalFix: chiến dịch lừa người dùng dán lệnh vào Windows Terminal để mở đường hầm ngược

Ngày 28/08/2026, Microsoft Threat Intelligence công bố chiến dịch TerminalFix — biến thể ClickFix chuyển hướng nạn nhân sang Windows Terminal thay vì hộp thoại Run, nhờ đó chạy được script nhiều dòng. Chuỗi tấn công đi qua tám giai đoạn, kết thúc bằng một đường hầm WebSocket ngược biến máy nạn nhân thành điểm trung chuyển vào mạng nội bộ.

Office365Vietnam.info
AIMicrosoftSecurity

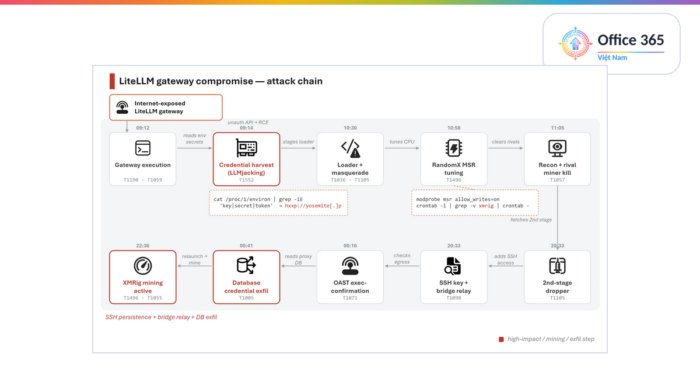
Khi hạ tầng AI trở thành mục tiêu: Microsoft cảnh báo tấn công vào LiteLLM, RAGFlow và Kestra

Ngày 26/08/2026, Microsoft Threat Intelligence công bố các cuộc tấn công thực tế nhắm vào ba loại hạ tầng AI phổ biến: cổng LiteLLM, hệ thống RAGFlow và nền tảng điều phối Kestra. Mục tiêu chung là biến hạ tầng AI thành mặt phẳng điều khiển để trộm khoá API, chiếm máy chủ và tiếp cận dữ liệu phía sau.

Copilot