Office365Vietnam.info
MicrosoftSecurity

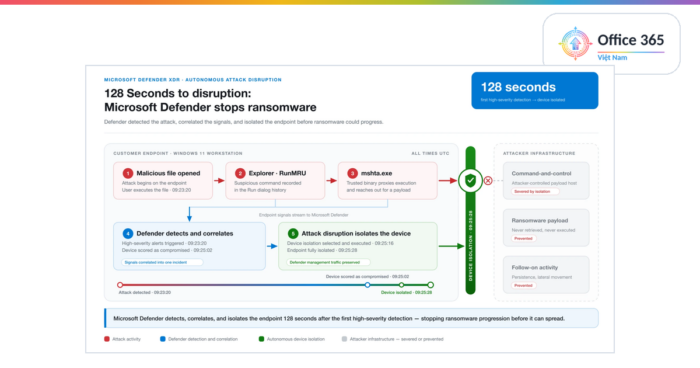
128 giây để chặn ransomware: Microsoft Defender tự động cô lập thiết bị bị xâm nhập

Ngày 04/08/2026, Microsoft công bố năng lực cô lập thiết bị tự động trong Automatic Attack Disruption kèm case study tại QNET: toàn bộ chuỗi tấn công bị chặn trong 128 giây kể từ cảnh báo đầu tiên. Bài viết phân tích dòng thời gian, cơ chế ra quyết định và điều kiện để doanh nghiệp áp dụng an toàn.

Office365Vietnam.info
MicrosoftSecurity

DeadLock ransomware: mã độc viết bằng Rust với hạ tầng thương lượng phi tập trung

Ngày 10/08/2026, Microsoft Threat Intelligence công bố phân tích chi tiết DeadLock — dòng ransomware viết bằng Rust kết hợp mạng nhắn tin Session và dịch vụ blockchain để thương lượng, khiến hạ tầng khó bị gỡ bỏ. Bài viết mổ xẻ cơ chế mã hoá, thủ đoạn né tránh và các biện pháp phòng vệ doanh nghiệp nên triển khai ngay.

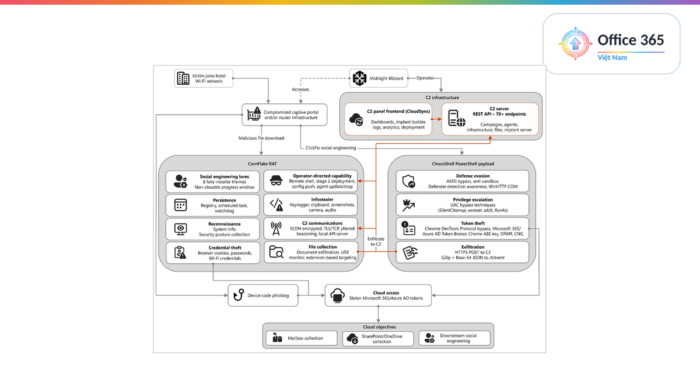
CaptiveCrunch: sơ đồ chuỗi tấn công Wi-Fi khách sạn của Midnight Blizzard
MicrosoftSecurity

CaptiveCrunch: Midnight Blizzard tấn công Wi-Fi khách sạn để cài mã độc và trộm thông tin đăng nhập

Ngày 31/07/2026, Microsoft Threat Intelligence công bố chiến dịch CaptiveCrunch: nhóm Storm-2945 thuộc Midnight Blizzard chiếm quyền captive portal Wi-Fi tại khách sạn và trung tâm hội nghị để phát tán mã độc CornFlake và đánh cắp token Microsoft 365. Bài viết phân tích chuỗi tấn công và các biện pháp phòng vệ thiết thực cho người đi công tác.

Office365Vietnam.info
AIMicrosoftSecurity

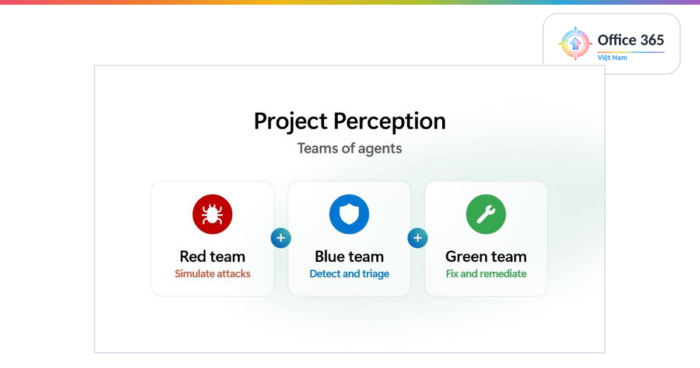
Project Perception: Microsoft dựng đội agent Red, Blue, Green cho an ninh mạng thời AI

Ngày 27/07/2026, Microsoft công bố Project Perception — một hệ thống bảo mật agentic gồm ba lớp agent Red, Blue và Green chạy vòng lặp khép kín trên nền tảng dữ liệu bảo mật hợp nhất. Bài viết phân tích kiến trúc sáu lớp, mô hình chuyên biệt MAI-Cyber-1-Flash và những gì đội SOC nên chuẩn bị trước bản public preview.

Copilot