Lừa đảo chủ đề passkey: Microsoft cảnh báo chiêu gọi điện giả IT để chiếm tài khoản đám mây
Ngày 09/09/2026, Microsoft Security Research công bố một chiến dịch đáng chú ý: kẻ tấn công lợi dụng chính chủ đề passkey — phương thức xác thực được khuyến nghị vì khả năng chống lừa đảo — làm mồi nhử. Chúng gọi điện giả danh bộ phận IT, yêu cầu nhân viên “cập nhật passkey gấp”, rồi dẫn nạn nhân vào trang đăng nhập giả. Các cuộc xâm nhập được theo dõi từ tháng 5/2026 và nhắm vào tài khoản đám mây doanh nghiệp.
Lừa đảo passkey diễn ra thế nào?
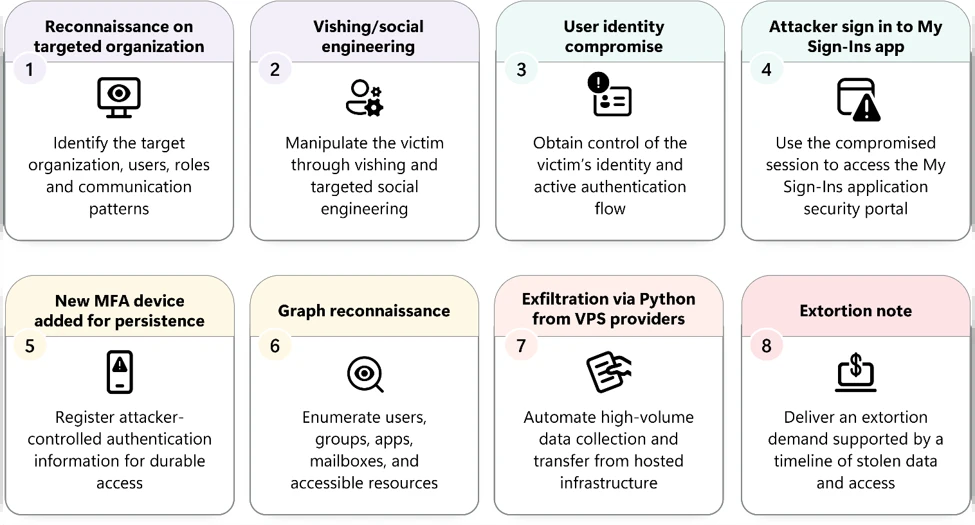
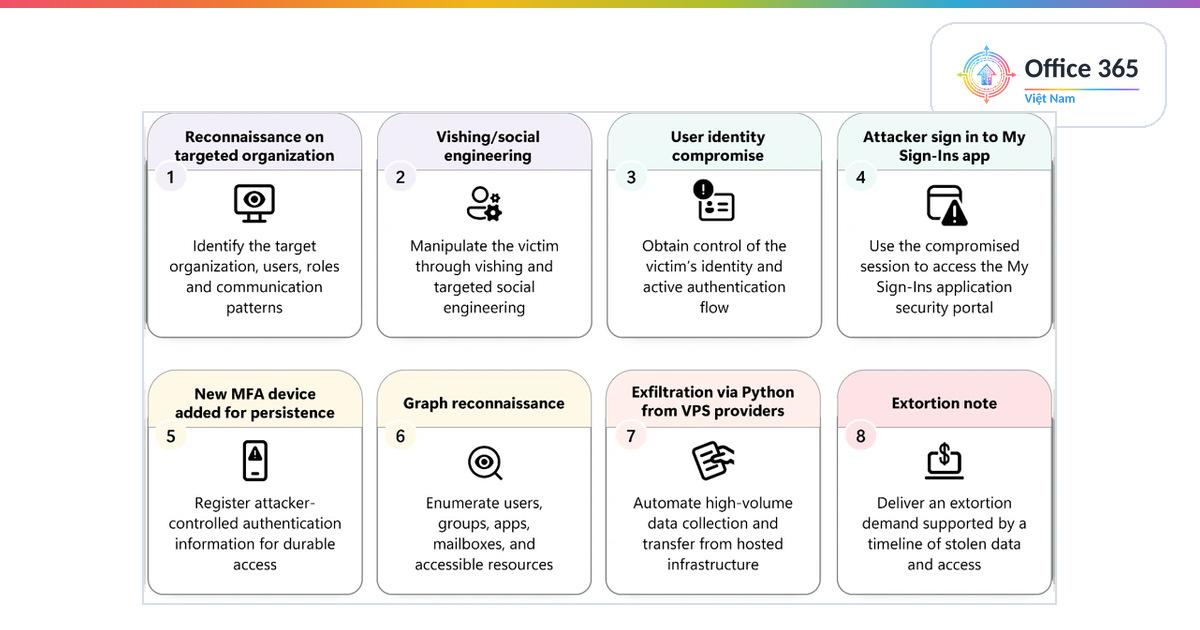
Microsoft chia chuỗi tấn công thành tám bước, bắt đầu bằng việc dò quét tổ chức mục tiêu để nắm danh sách nhân sự, vai trò và thói quen liên lạc. Bước hai là gọi điện hoặc nhắn tin tới số điện thoại cá nhân của nhân viên — một kênh nằm ngoài tầm kiểm soát của hệ thống bảo mật doanh nghiệp. Toàn bộ phân tích được Microsoft đăng tại Microsoft Security Blog.
Sau khi chiếm được phiên đăng nhập, kẻ tấn công truy cập cổng quản lý phương thức xác thực của nạn nhân, cài thêm một phương thức MFA do chúng kiểm soát, rồi dùng Microsoft Graph để liệt kê người dùng, nhóm, ứng dụng và hộp thư. Bước cuối là thu thập dữ liệu từ SharePoint, OneDrive, Exchange và gửi thư tống tiền kèm bằng chứng.
Vì sao chiêu “cập nhật passkey” lại hiệu quả?
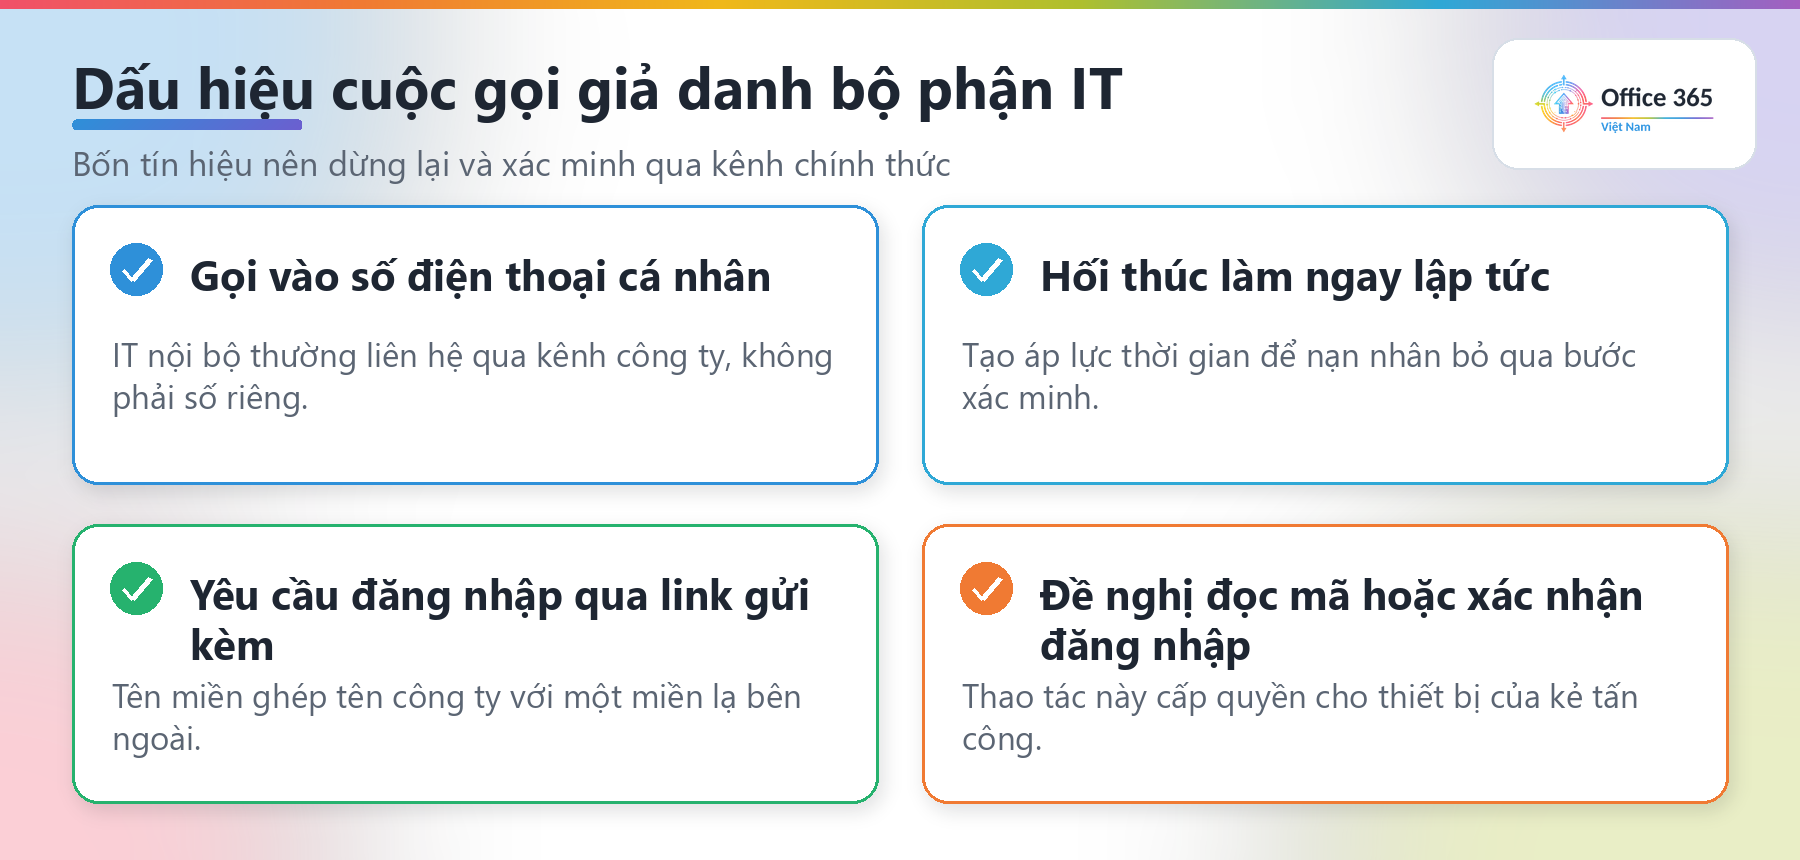
Điểm tinh vi nằm ở tâm lý. Nhiều tổ chức đang trong quá trình chuyển sang passkey, nên thông báo “hệ thống yêu cầu đăng ký lại phương thức xác thực” nghe hoàn toàn hợp lý. Nhân viên vốn được truyền thông rằng passkey an toàn hơn, nên một cuộc gọi hối thúc cập nhật lại càng dễ được tin.
Về kỹ thuật, câu chuyện passkey chỉ là vỏ bọc. Bên dưới là hai thủ đoạn quen thuộc: trang đăng nhập trung gian đứng giữa để lấy phiên, hoặc lạm dụng luồng xác thực bằng mã thiết bị. Ở luồng mã thiết bị, nạn nhân tự nhập mã trên trang đăng nhập hợp lệ của Microsoft, còn token lại được cấp cho ứng dụng do kẻ tấn công kiểm soát — không cần đánh cắp cookie.
Hạ tầng cũng được chuẩn bị bài bản. Tên miền giả theo mẫu ghép tên công ty nạn nhân với một tên miền do kẻ tấn công sở hữu, ví dụ dạng “tencongty.add-passkey.com”, khiến người dùng liếc qua tưởng là cổng riêng của tổ chức mình. Microsoft ghi nhận nhiều tên miền được đăng ký rồi đưa vào sử dụng chỉ trong vài giờ.
Cài MFA riêng: cách giữ quyền truy cập lâu dài
Bước đáng lo nhất không phải lúc chiếm phiên, mà là ngay sau đó. Kẻ tấn công vào cổng quản lý đăng nhập của nạn nhân và đăng ký thêm một phương thức xác thực dạng mã một lần do chúng kiểm soát. Từ thời điểm đó, ngay cả khi nạn nhân đổi mật khẩu, kẻ tấn công vẫn có thể đăng nhập lại vì đã sở hữu yếu tố thứ hai hợp lệ.
Microsoft nêu một chi tiết hữu ích cho đội vận hành: bản ghi kiểm toán của thao tác này mang đặc điểm bất thường, với thông tin thiết bị để trống thay vì tên thiết bị thật. Đây là điểm neo tốt để xây dựng truy vấn săn tìm trong nhật ký.
Dò quét qua Microsoft Graph và thu thập dữ liệu
Sau khi có chỗ đứng ổn định, kẻ tấn công chuyển sang giai đoạn tìm hiểu môi trường thông qua Microsoft Graph. Các nhóm truy vấn được ghi nhận gồm: thông tin tổ chức và giấy phép đang dùng; danh sách người dùng, nhóm và thành viên; vai trò quản trị cùng phương thức xác thực của từng tài khoản; và danh sách ứng dụng, service principal cùng các quyền đã được cấp đồng ý.
Toàn bộ quá trình được tự động hoá, chạy từ hạ tầng máy chủ thuê ngoài. Microsoft cũng đã bổ sung cảnh báo cho hành vi truy cập tệp hàng loạt trên SharePoint và OneDrive bằng công cụ tự động — dấu hiệu điển hình của giai đoạn thu thập dữ liệu.
Quản trị viên nên làm gì?
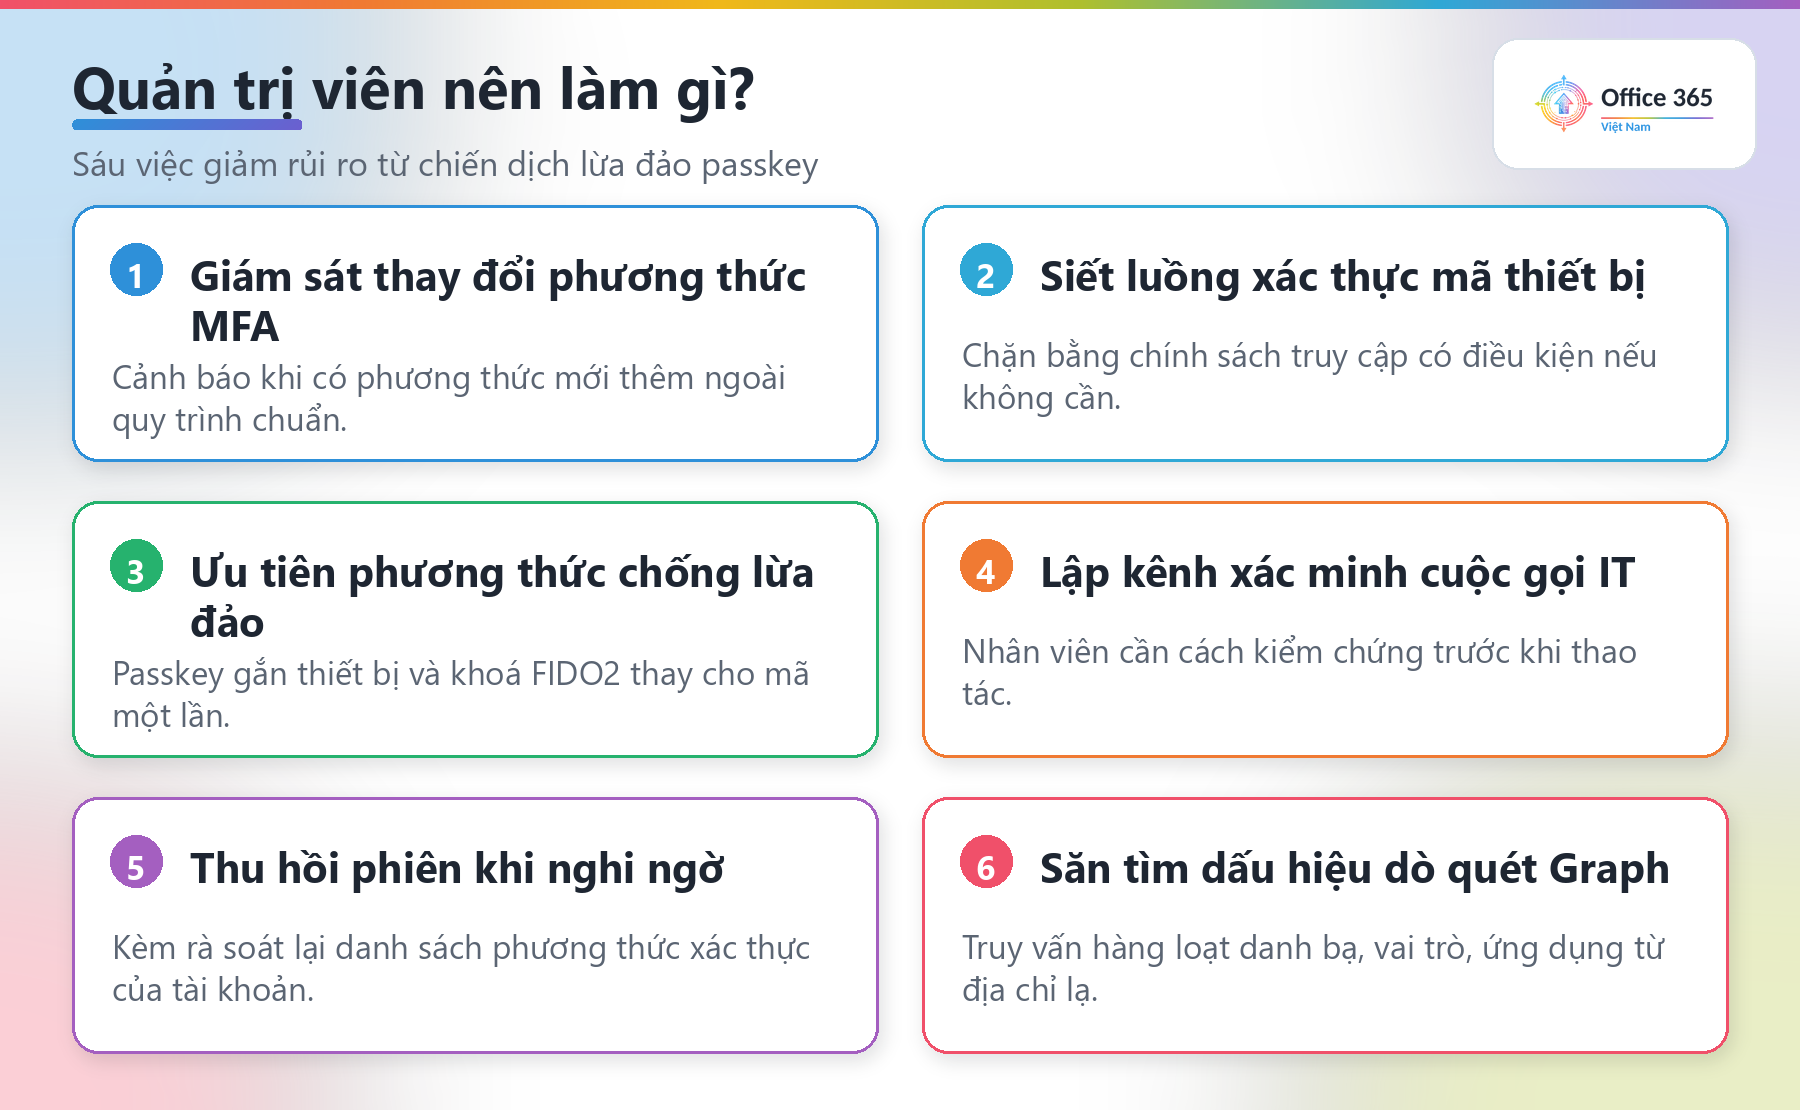
- Giám sát thay đổi phương thức xác thực: cảnh báo mỗi khi có phương thức MFA mới được thêm ngoài quy trình chuẩn.
- Siết luồng xác thực bằng mã thiết bị: chặn bằng chính sách truy cập có điều kiện nếu nghiệp vụ không thực sự cần.
- Ưu tiên phương thức chống lừa đảo: passkey gắn thiết bị và khoá bảo mật FIDO2 thay cho mã một lần qua ứng dụng.
- Thiết lập kênh xác minh nội bộ: nhân viên phải có cách kiểm chứng cuộc gọi tự xưng là IT trước khi thao tác.
- Thu hồi phiên khi nghi ngờ, đồng thời rà soát danh sách phương thức xác thực của tài khoản đó.
- Săn tìm dấu hiệu dò quét Graph: truy vấn hàng loạt tới danh bạ, vai trò và ứng dụng từ địa chỉ lạ.
Kết luận
Chiến dịch lừa đảo passkey cho thấy một nghịch lý: chính thông điệp bảo mật tích cực cũng có thể bị biến thành mồi nhử. Passkey vẫn là hướng đi đúng, nhưng quá trình chuyển đổi cần đi kèm truyền thông rõ ràng để nhân viên biết đâu là quy trình thật. Với doanh nghiệp Việt Nam, hai việc cần làm ngay là giám sát thay đổi phương thức xác thực và thiết lập kênh xác minh cuộc gọi IT. Theo dõi thêm cảnh báo bảo mật tại Office365Vietnam.info.