Office365Vietnam.info
MicrosoftSecurity

Lừa đảo chủ đề passkey: Microsoft cảnh báo chiêu gọi điện giả IT để chiếm tài khoản đám mây

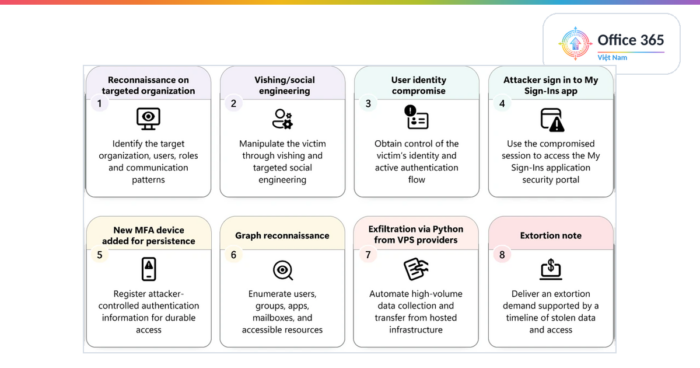
Ngày 09/09/2026, Microsoft công bố chiến dịch lợi dụng chính chủ đề passkey để lừa người dùng: kẻ tấn công gọi điện giả bộ phận IT, dụ nạn nhân đăng nhập vào trang giả, rồi cài phương thức MFA của riêng chúng để giữ quyền truy cập lâu dài. Sau đó là bước dò quét qua Microsoft Graph và thu thập dữ liệu từ SharePoint, OneDrive, Exchange.
Office365Vietnam.info
MicrosoftSecurity

TerminalFix: chiến dịch lừa người dùng dán lệnh vào Windows Terminal để mở đường hầm ngược

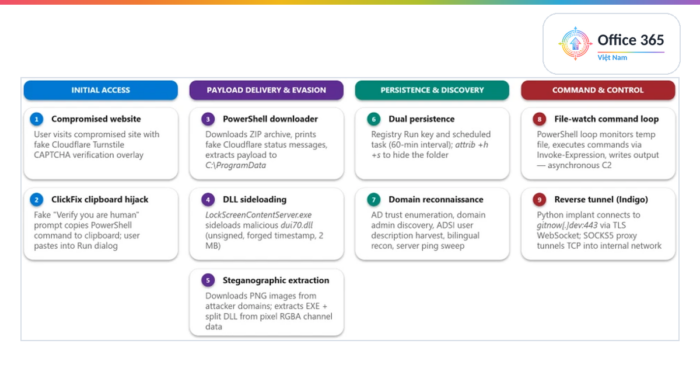
Ngày 28/08/2026, Microsoft Threat Intelligence công bố chiến dịch TerminalFix — biến thể ClickFix chuyển hướng nạn nhân sang Windows Terminal thay vì hộp thoại Run, nhờ đó chạy được script nhiều dòng. Chuỗi tấn công đi qua tám giai đoạn, kết thúc bằng một đường hầm WebSocket ngược biến máy nạn nhân thành điểm trung chuyển vào mạng nội bộ.

Office365Vietnam.info
MicrosoftSecurity

DeadLock ransomware: mã độc viết bằng Rust với hạ tầng thương lượng phi tập trung

Ngày 10/08/2026, Microsoft Threat Intelligence công bố phân tích chi tiết DeadLock — dòng ransomware viết bằng Rust kết hợp mạng nhắn tin Session và dịch vụ blockchain để thương lượng, khiến hạ tầng khó bị gỡ bỏ. Bài viết mổ xẻ cơ chế mã hoá, thủ đoạn né tránh và các biện pháp phòng vệ doanh nghiệp nên triển khai ngay.

Copilot