Amazon GuardDuty declarative policies: bật GuardDuty tập trung cho toàn tổ chức AWS
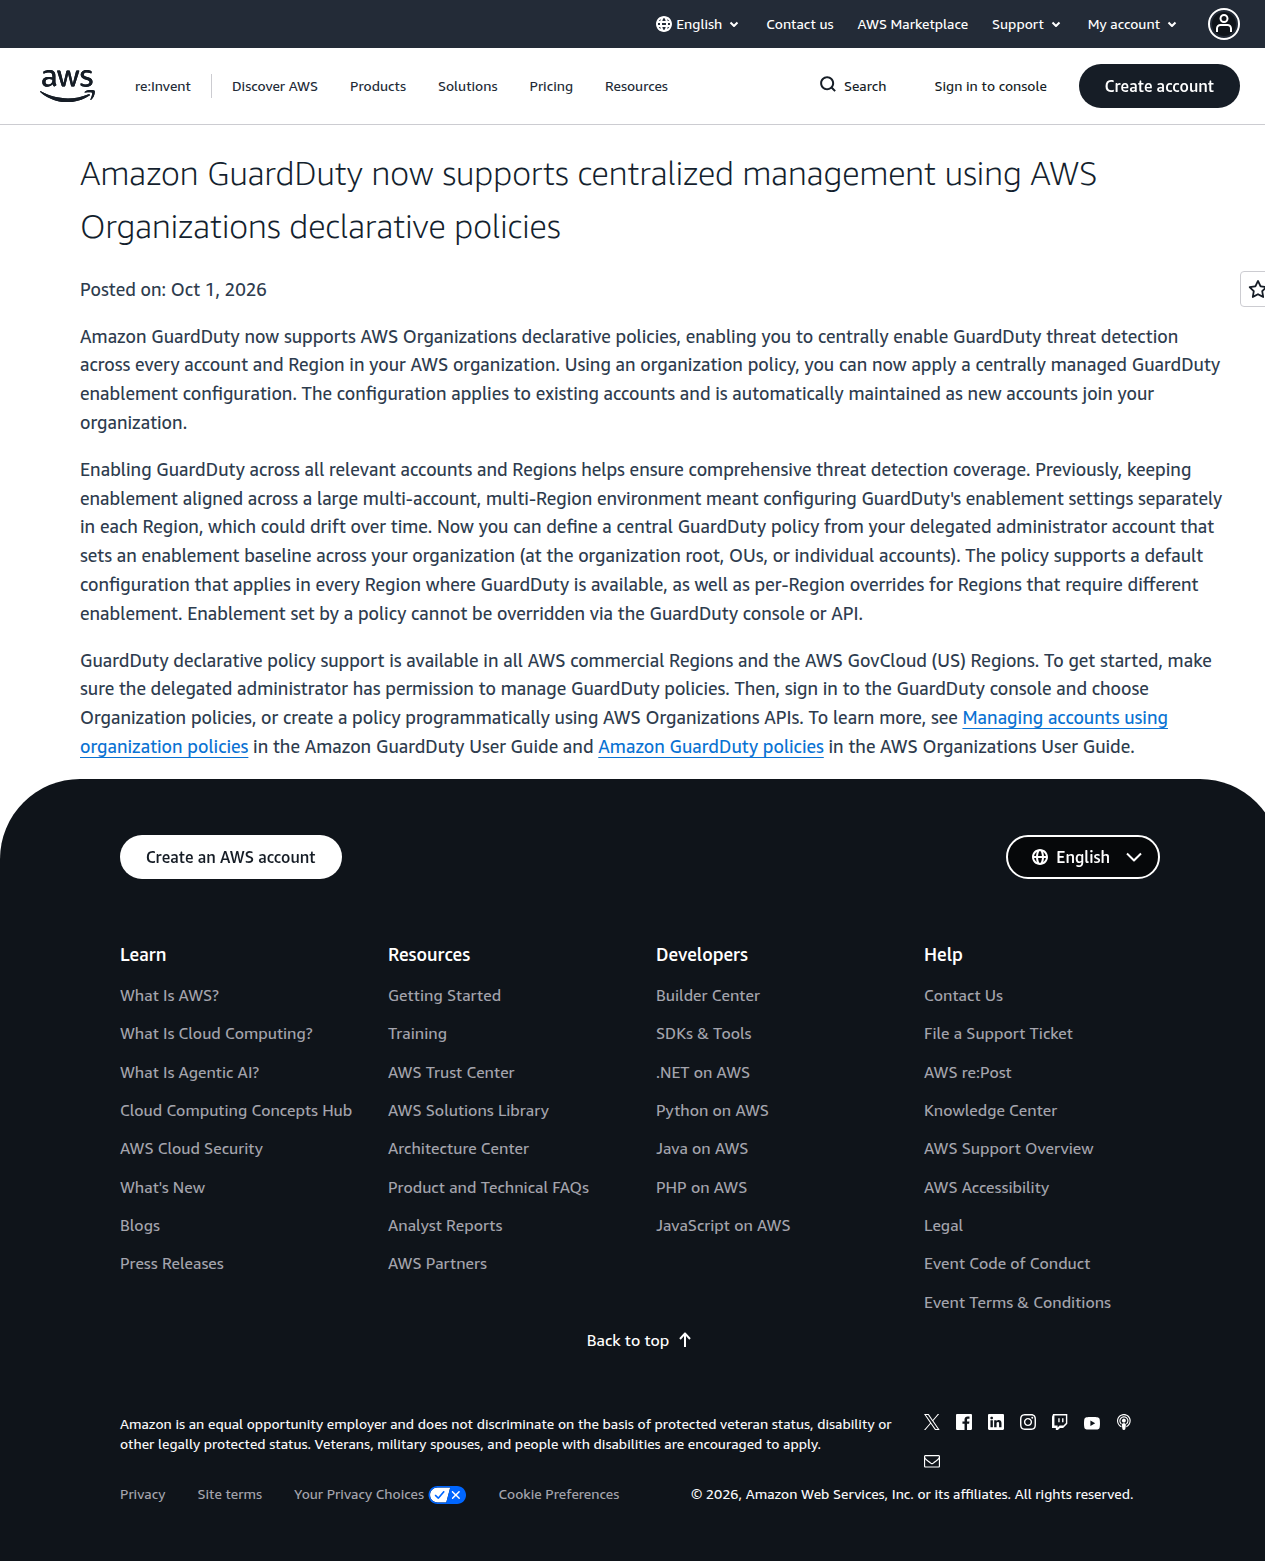
Amazon GuardDuty declarative policies là một cập nhật rất thực dụng cho các đội cloud security đang quản lý nhiều tài khoản AWS. Trong thông báo chính thức trên AWS What’s New ngày 01/10/2026, AWS cho biết GuardDuty nay hỗ trợ AWS Organizations declarative policies, cho phép bật và duy trì cấu hình phát hiện đe doạ theo cách tập trung trên toàn tổ chức. Điểm đáng chú ý không nằm ở một nút bật tắt mới, mà ở việc doanh nghiệp cuối cùng có thể đưa bài toán enable GuardDuty đa account, đa Region về một baseline thống nhất thay vì sửa thủ công từng nơi.
Trước thay đổi này, muốn giữ GuardDuty được bật đồng đều trên môi trường lớn, đội vận hành thường phải xử lý cấu hình theo từng Region rồi tiếp tục theo dõi xem nơi nào bị lệch theo thời gian. AWS nói rất rõ rằng với declarative policy, bạn có thể định nghĩa cấu hình từ delegated administrator account, áp ở mức organization root, OU hoặc individual account, và cấu hình đó cũng tự duy trì khi account mới gia nhập tổ chức. Với các doanh nghiệp đang tăng nhanh số lượng tài khoản AWS, đây là thay đổi có tác động vận hành lớn hơn nhiều so với tiêu đề announcement tưởng như đơn giản.
Amazon GuardDuty declarative policies giải quyết bài toán gì?
Thông báo của AWS nhấn mạnh mục tiêu chính là centralized enablement cho GuardDuty threat detection trên mọi account và Region liên quan trong tổ chức. Nghĩa là đội bảo mật không còn phải kiểm tra thủ công xem GuardDuty đã bật đủ ở account nào, OU nào, Region nào. Thay vào đó, họ có thể tạo một chính sách trung tâm làm baseline và để hệ thống tự áp baseline đó cho cả tài khoản hiện hữu lẫn tài khoản mới.
- Áp chính sách theo phạm vi tổ chức: root, OU hoặc từng account cụ thể.
- Tự duy trì khi có account mới: account mới gia nhập tổ chức sẽ kế thừa policy hiệu lực.
- Quản trị đa Region tốt hơn: có block mặc định áp cho mọi Region được GuardDuty hỗ trợ, cộng với override riêng cho các Region cần cấu hình khác.
- Chặn chỉnh lệch cục bộ: enablement do policy quản lý không thể bị override qua console hoặc API GuardDuty.
Nói cách khác, AWS đang chuyển GuardDuty từ mô hình “bật dịch vụ theo từng nơi” sang mô hình policy-driven enablement. Với doanh nghiệp nhiều account, thay đổi này quan trọng vì vấn đề thật sự không phải bật GuardDuty một lần, mà là duy trì tình trạng bật đúng ở quy mô lớn mà không bị drift.
| Khía cạnh | Cách làm rời rạc trước đây | Với declarative policy mới |
|---|---|---|
| Phạm vi quản lý | Kiểm tra từng account, từng Region | Đặt baseline từ delegated administrator cho root, OU hoặc account |
| Account mới | Dễ quên bật bổ sung | Tự kế thừa policy khi gia nhập tổ chức |
| Khác biệt theo Region | Phải chỉnh thủ công từng Region | Dùng default block và regional override |
| Nguy cơ lệch cấu hình | Cao vì admin địa phương vẫn có thể thay đổi riêng | Enablement do policy quản lý không override qua console/API |
Cách GuardDuty policy hoạt động trong AWS Organizations
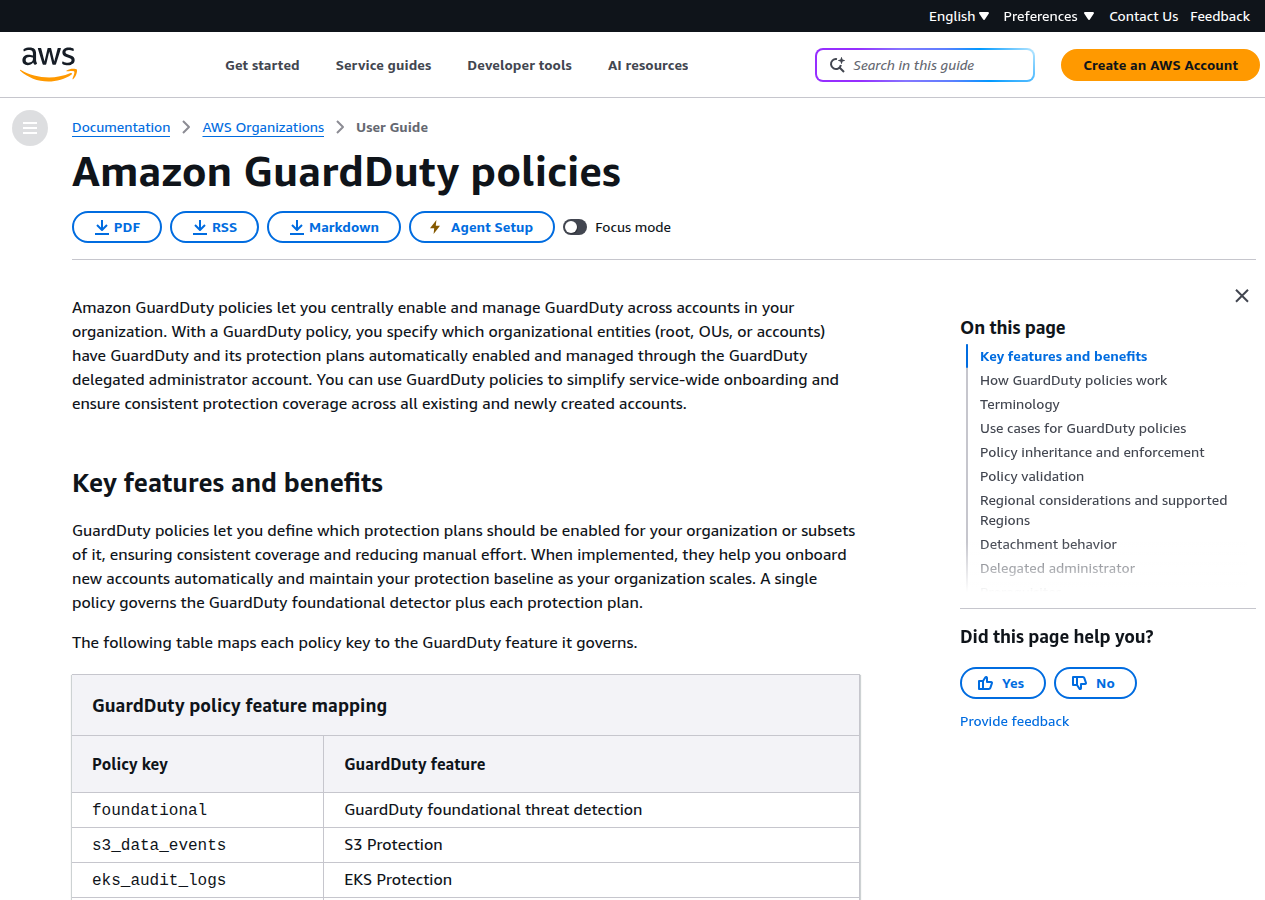
Trong tài liệu Amazon GuardDuty policies, AWS mô tả khá rõ cơ chế vận hành. Một policy có thể được gắn ở root, OU hoặc account. Khi policy được attach, các account trong phạm vi đó sẽ tự động bật GuardDuty và các protection plan tương ứng theo những gì policy quy định. Nếu account được chuyển OU hoặc vừa được thêm vào tổ chức, policy hiệu lực cũng được kế thừa theo cấu trúc tổ chức.
AWS cũng nêu rõ mô hình cấu hình theo default + regional override. Block default đóng vai trò baseline cho mọi Region nơi GuardDuty khả dụng. Sau đó bạn có thể thêm các block theo từng Region để thay thế toàn bộ cấu hình mặc định ở Region đó. Điểm cần nhớ là khi đã khai báo override cho một Region, block đó phải liệt kê đầy đủ các feature cần quản lý ở Region tương ứng, vì nó thay thế chứ không chỉ bổ sung cho default.
Tài liệu còn ghi một ràng buộc quan trọng: foundational threat detection phải được bật trong mọi block mà bạn muốn bật bất kỳ protection plan nào khác. Đây là chi tiết rất đáng chú ý khi đội vận hành muốn thiết kế baseline theo kiểu bật chọn lọc từng capability. Nếu bỏ qua yêu cầu này, policy sẽ không phản ánh đúng mong muốn ban đầu.
Những protection plan nào có thể đi cùng policy?
AWS Organizations user guide còn cung cấp bảng ánh xạ giữa policy key và tính năng GuardDuty được quản lý. Theo tài liệu chính thức, một policy có thể điều phối ít nhất các nhóm sau:
- foundational cho foundational threat detection của GuardDuty.
- s3_data_events cho S3 Protection.
- eks_audit_logs cho EKS Protection.
- ebs_malware_protection cho Malware Protection trên EBS volumes.
- rds_login_events cho RDS Protection.
- lambda_network_logs cho Lambda Protection.
- ai_protection cho AI Protection.
- runtime_monitoring cho Runtime Monitoring, bao gồm ngữ cảnh EKS, ECS Fargate và EC2 agent management như tài liệu mô tả.
Danh sách này cho thấy declarative policy không chỉ là công cụ bật GuardDuty “cho có”, mà là một lớp quản trị bao quát nhiều protection plan. Với đội SecOps, lợi ích lớn nhất là mọi thứ được gom về một ngôn ngữ policy nhất quán, dễ kiểm toán hơn và dễ nhìn thấy account nào đang được baseline nào chi phối.
Ba điều admin cần kiểm tra trước khi triển khai
- Đã có delegated administrator và trusted access chưa? Tài liệu Managing accounts using organization policies yêu cầu bật trusted access cho GuardDuty trong AWS Organizations và chỉ định delegated GuardDuty administrator.
- Đã gắn delegation policy đúng chưa? AWS yêu cầu delegated administrator phải có quyền quản lý GuardDuty policies, nếu không bạn có thể nhìn thấy tính năng nhưng không vận hành được thật.
- Đang dùng auto-enablement kiểu cũ ở mức Region hay không? AWS cảnh báo rằng khi bật policy type GUARDDUTY_POLICY, cấu hình auto-enablement theo Region cũ sẽ ngừng áp dụng. Điều này có thể làm thay đổi cách bạn đang duy trì coverage nếu chưa chuẩn bị trước.
Cảnh báo thứ ba đặc biệt quan trọng. AWS ghi rõ rằng ngay khi delegated administrator tạo policy đầu tiên trong console, policy type tương ứng có thể được bật tự động. Nghĩa là tổ chức có thể chuyển sang cơ chế policy sớm hơn kỳ vọng nếu đội vận hành không rà soát trước mô hình auto-enablement cũ.
Vì sao cập nhật này đáng quan tâm với doanh nghiệp?
Giá trị lớn nhất của Amazon GuardDuty declarative policies nằm ở tính nhất quán. Khi tổ chức mở rộng nhanh, việc “đã bật GuardDuty chưa?” không còn là câu hỏi ở một account đơn lẻ mà là câu hỏi về quản trị ở quy mô tổ chức. Policy tập trung giúp doanh nghiệp chuẩn hoá coverage theo cấu trúc root, OU, account; giảm phụ thuộc vào checklist thủ công; và hạn chế trường hợp một team địa phương vô tình để thiếu protection plan quan trọng ở Region mới.
AWS cũng cho biết tính năng này có sẵn ở tất cả AWS commercial Regions và cả AWS GovCloud (US). Với doanh nghiệp hoạt động đa khu vực hoặc có yêu cầu quản trị tách biệt theo Region, đây là tín hiệu cho thấy AWS đang đẩy GuardDuty gần hơn tới mô hình security baseline ở cấp tổ chức, thay vì chỉ là dịch vụ kích hoạt ở từng account.
Office365Vietnam nhận định
Amazon GuardDuty declarative policies là một cập nhật nhỏ về mặt giao diện nhưng lớn về mặt vận hành. Với các tổ chức có nhiều account AWS, đây là bước tiến giúp chuyển GuardDuty sang cách quản trị có cấu trúc hơn: xác định baseline, kế thừa theo OU, cho phép regional override khi cần và khoá khả năng chỉnh lệch bằng tay. Nếu doanh nghiệp của bạn đã dùng GuardDuty nhưng vẫn đang duy trì coverage bằng quy trình thủ công, đây là thời điểm rất phù hợp để xem lại cách tổ chức quản lý delegated administrator, trusted access và baseline protection plans.
Bạn có thể theo dõi thêm các bài phân tích về Security, AI và hạ tầng doanh nghiệp tại Office365Vietnam.info.