Tự động hóa ngăn chặn với AIR & Live Response (TWL300 Lab 06, Phần 8/8)
Đây là chặng cuối của chuỗi Microsoft Defender XDR (TWL300): biến những gì đã học thành phản ứng tự động. Lab 06 hướng dẫn bạn bật Automated Investigation and Response (AIR), thiết lập mức khắc phục tự động cho endpoint và email, kích hoạt các cơ chế như Zero-hour Auto Purge (ZAP), và dùng Live Response để can thiệp trực tiếp lên thiết bị từ xa. Mục tiêu: rút ngắn thời gian từ “phát hiện” đến “ngăn chặn” xuống mức tối thiểu.
Vì sao cần tự động hóa containment
Trong một cuộc tấn công thật, mỗi phút trì hoãn đều cho kẻ tấn công thêm thời gian lan rộng. Con người không thể trực 24/7 với tốc độ của máy. AIR giải bài toán này: khi một alert kích hoạt, Defender tự điều tra, gom bằng chứng và thực thi (hoặc đề xuất) các hành động khắc phục — cách ly tệp độc, xóa email lừa đảo khỏi mọi hộp thư, hay cô lập thiết bị — mà không cần chờ analyst. Live Response bổ sung khả năng can thiệp thủ công có kiểm soát khi cần điều tra sâu hơn.
Bước 1 — Bật AIR và đặt mức remediation
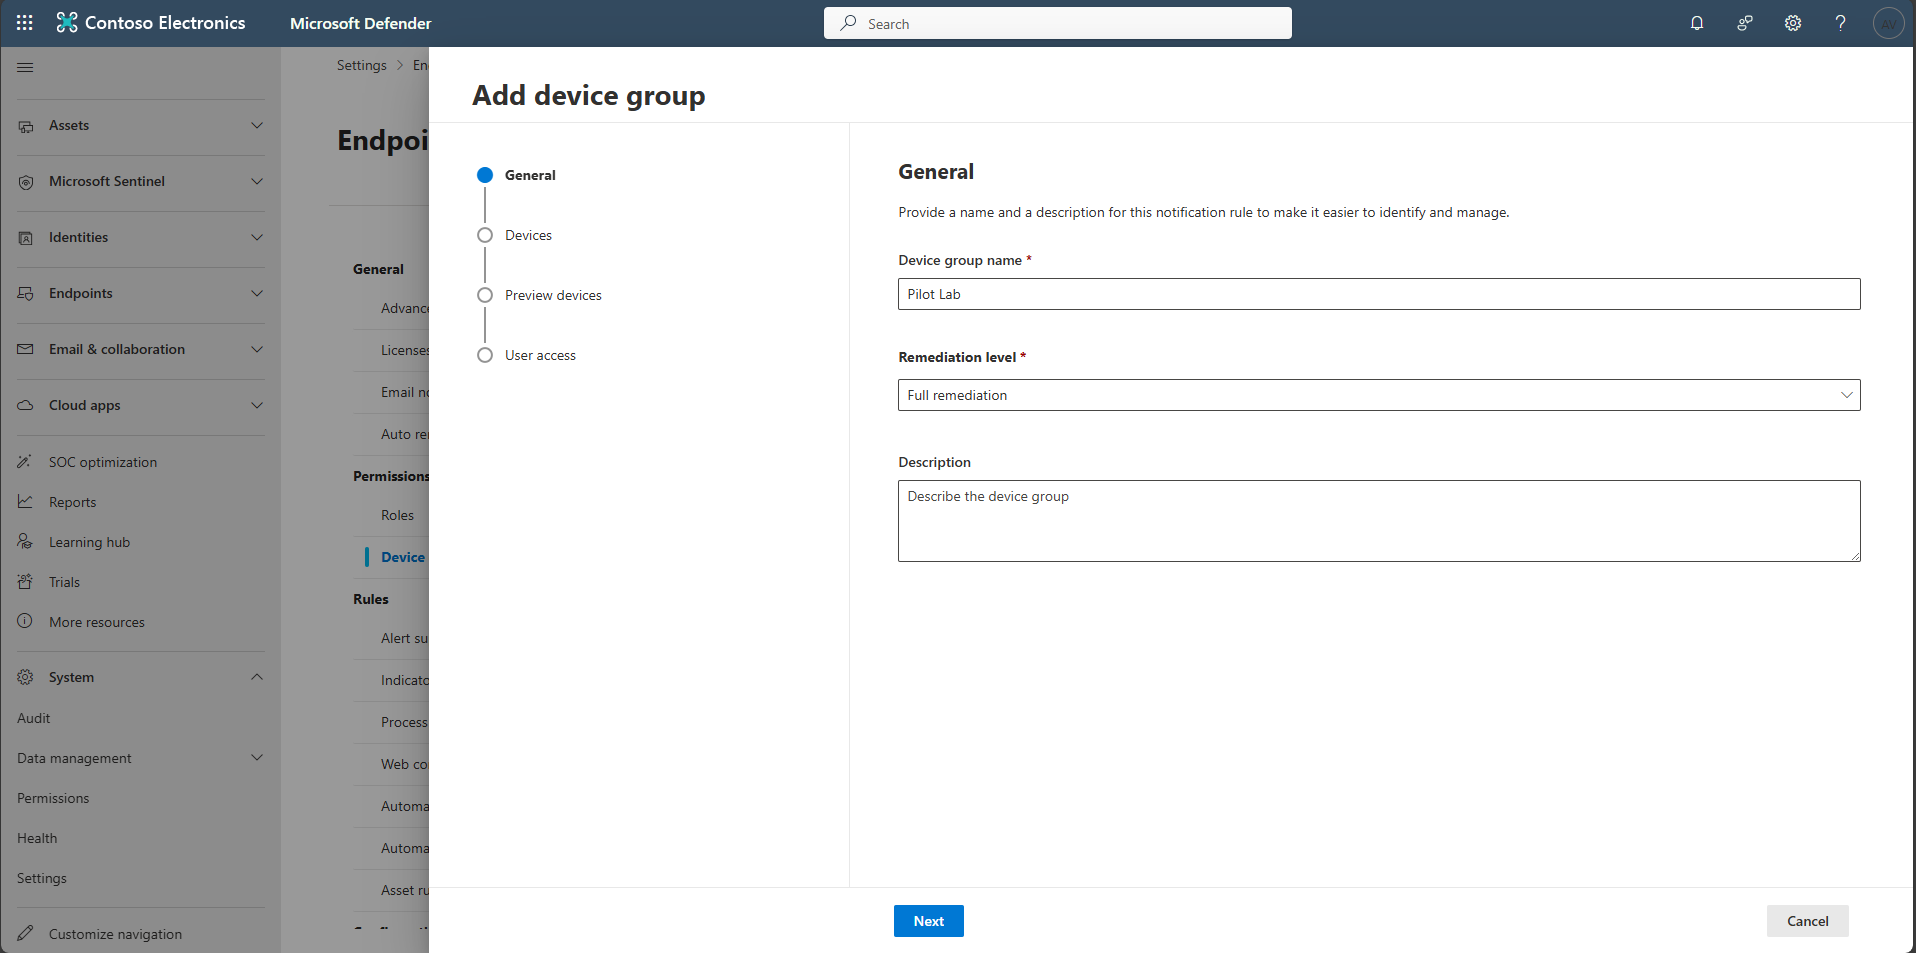
Vào System → Settings → Endpoints → Permissions → Device groups và tạo nhóm thiết bị mới (ví dụ Pilot Lab). Tại bước General, đặt Remediation level thành Full remediation để Defender tự động xử lý triệt để các mối đe dọa trên nhóm này. Ở bước Devices, dùng điều kiện tên “Starts with” giá trị win để bao gồm máy ảo lab winvm-mde, xem trước thiết bị khớp rồi Submit.
Tiếp theo, cấu hình tự động hóa cho email: vào Settings → Email & collaboration → MDO automation settings, trong Message clusters chọn Similar files và Similar URLs, đặt Remediation action là Soft delete rồi Save. Nhờ đó, khi một email độc bị phát hiện, các email tương tự trong toàn tổ chức cũng được dọn theo.
Bước 2 — Củng cố chính sách và bật ZAP
Để AIR có “nguyên liệu” tốt, hãy bảo đảm các lớp bảo vệ đã bật: advanced features của MDE, Safe Attachments và Safe Links (đã làm ở Lab 02), cùng chính sách Anti-phishing / Impersonation. Đặc biệt, quan sát Zero-hour Auto Purge (ZAP) — cơ chế tự động gỡ bỏ email độc đã được gửi vào hộp thư khi phát hiện mối đe dọa mới, ngay cả sau khi email đã đến nơi. ZAP là một ví dụ điển hình của containment tự động hoạt động âm thầm phía sau.
Bước 3 — Bật và sử dụng Live Response
Live Response cho phép bạn mở một phiên dòng lệnh an toàn tới thiết bị từ xa ngay trong cổng Defender. Sau khi bật Live Response (ở Lab 01), tải một script (ví dụ lr-proof.ps1) lên thư viện. Trên thiết bị winvm-mde, chọn Initiate Live Response Session, chạy library để xác nhận script, rồi thực thi:
run lr-proof.ps1 -parameters "-OutDir 'C:\ProgramData\AIR-Lab' -Note 'Lab run'"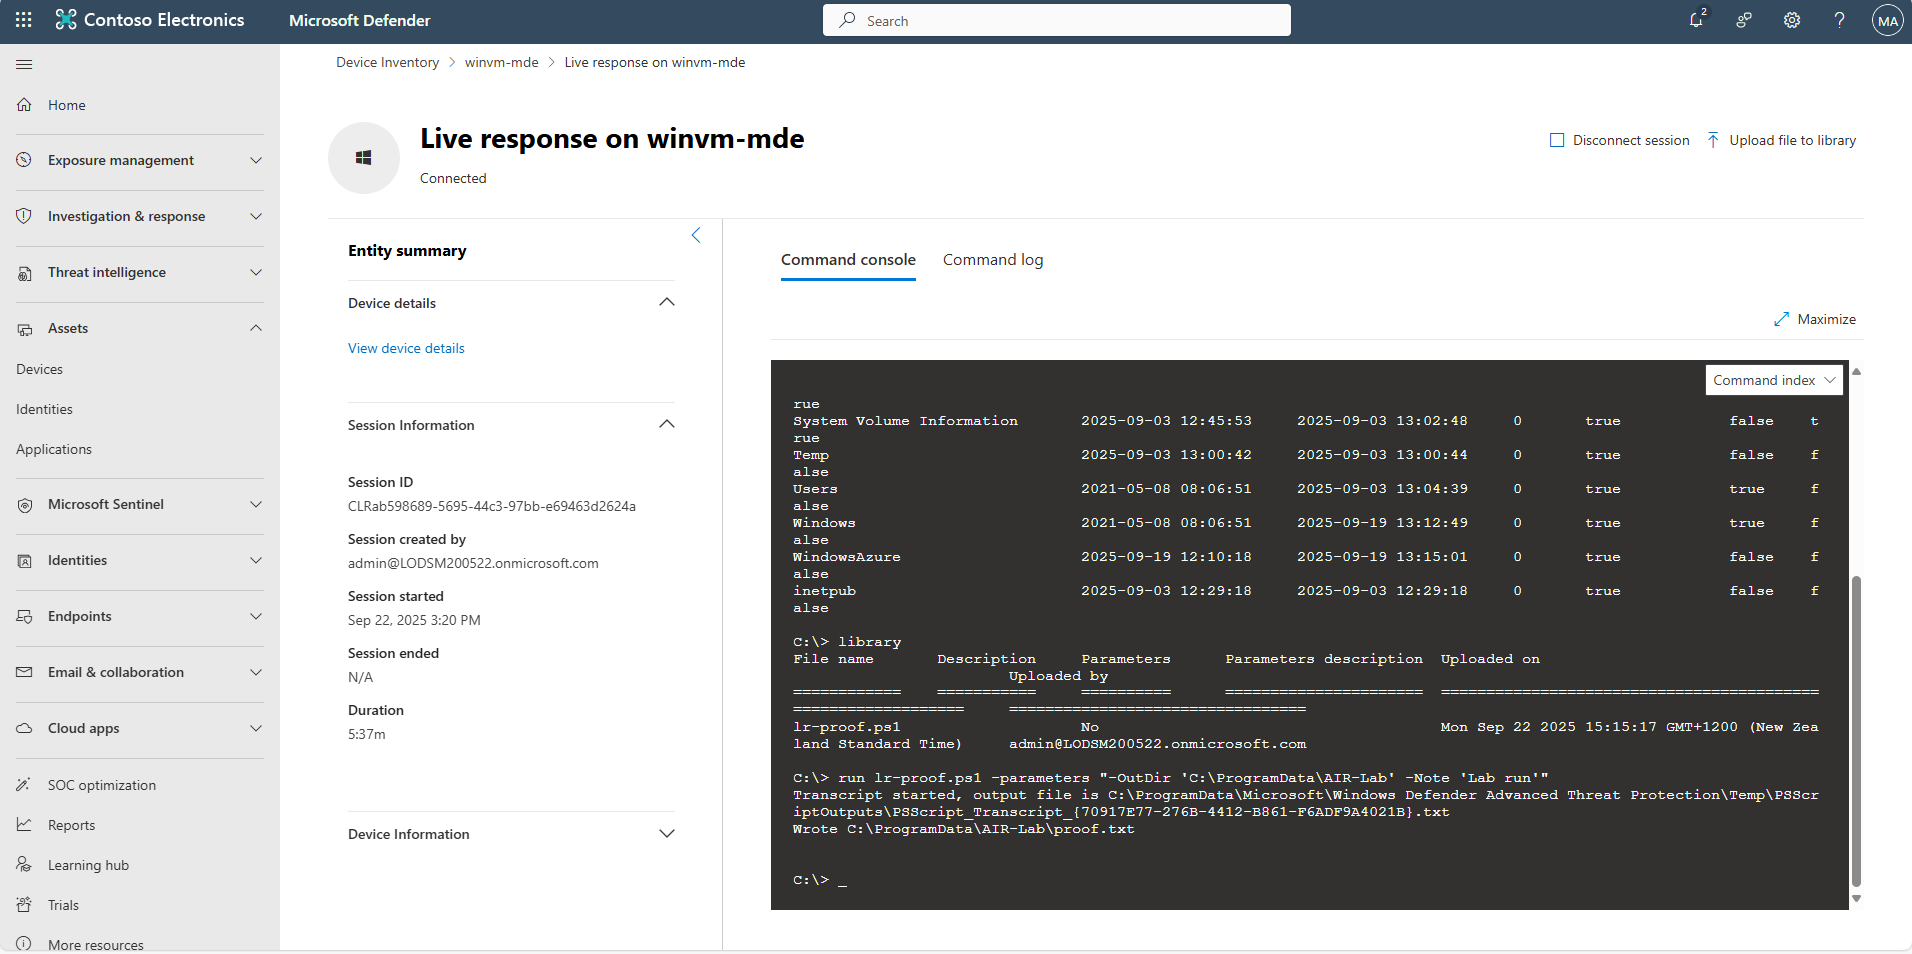
Xác minh kết quả bằng dir C:\ProgramData\AIR-Lab để chắc chắn tệp proof.txt đã được tạo, rồi mở tab Command log để xem lại mọi hành động đã thực hiện — toàn bộ đều được ghi nhận phục vụ audit.
Khả năng ghi log đầy đủ này rất quan trọng: trong môi trường thật, mỗi lệnh Live Response đều cần truy vết được “ai làm gì, khi nào, trên thiết bị nào” để phục vụ điều tra nội bộ và tuân thủ. Hãy giới hạn quyền Live Response cho đúng vai trò SOC và bật unsigned script execution một cách thận trọng.
Bước 4 — Khắc phục từ xa và xác minh
Live Response không chỉ để chạy script chẩn đoán mà còn để khắc phục. Bạn có thể điều chỉnh Remediation level của nhóm thiết bị sang Semi – Approval required để buộc phê duyệt trước khi xóa, rồi dùng lệnh remediate file C:\ProgramData\AIR-Lab\proof.txt để xóa tệp từ xa. Cuối cùng, vào Investigation & response → Actions & submissions → Action center → History để xác nhận các hành động khắc phục đã hoàn tất. Bạn cũng có thể kiểm chứng toàn bộ chuỗi tự động hóa bằng tệp thử nghiệm an toàn EICAR.
Kết luận chuỗi bài
Với Automated Investigation and Response và Live Response, bạn đã khép lại vòng đời vận hành XDR: từ chuẩn bị môi trường, health check, cấu hình, điều tra, phân tích cho đến tự động ngăn chặn. Đây cũng là bài cuối của chuỗi Microsoft Defender XDR (TWL300) — cảm ơn bạn đã đồng hành qua cả 8 phần. Hãy áp dụng quy trình này vào môi trường thật của bạn, và xem lại toàn bộ chuỗi bất cứ lúc nào tại Office365Vietnam.info.
📚 Chuỗi bài Microsoft Defender XDR (TWL300) — Phần 8/8 (bài cuối)
⬅️ Bài trước: Lab 05 – Phân tích & ánh xạ tấn công theo MITRE ATT&CK
🔁 Xem lại từ đầu: Phần 1 – Tổng quan Microsoft Defender XDR & chuỗi TWL300