Google Admin temporary roles: cấp quyền quản trị có thời hạn để giảm đặc quyền thường trực
Google Admin temporary roles là một cập nhật bảo mật rất thực dụng cho đội quản trị Google Workspace. Trong thông báo chính thức ngày 23/09/2026 trên Google Workspace Updates, Google xác nhận admin giờ có thể cấp administrator roles có thời hạn cho user, group hoặc service account ngay trong Admin console. Khi hết thời gian đã đặt, quyền đó sẽ tự động bị thu hồi thay vì phải nhớ đi gỡ thủ công.
Điểm đáng giá của tính năng này không nằm ở giao diện, mà nằm ở triết lý vận hành. Nhiều tổ chức vẫn có tình trạng standing privilege: tài khoản được cấp quyền cao để xử lý một việc ngắn hạn, rồi role đó ở lại hàng tuần hoặc hàng tháng vì không ai quay lại dọn dẹp. Google Admin temporary roles đánh thẳng vào vấn đề này bằng một cơ chế least privilege theo thời gian: cấp đúng quyền, cho đúng người, trong đúng khoảng thời gian cần thiết.
Google vừa thay đổi điều gì với Google Admin temporary roles?
Trong bài công bố, Google nói rõ super admin nay có thể gán vai trò quản trị cho users, groups và service accounts theo một khoảng thời gian xác định. Khi đến mốc hết hạn, quyền được cấp sẽ tự động bị thu hồi. Điều này giúp giảm rủi ro bảo mật do đặc quyền tồn tại quá lâu, đồng thời cắt bớt việc theo dõi thủ công trong các tình huống như dự án ngắn hạn, người thay ca tạm thời hoặc đợt audit bên ngoài.
- Cấp quyền có hạn dùng: role assignment có thể đi kèm thời điểm hết hạn thay vì tồn tại vô thời hạn.
- Tự thu hồi: khi tới deadline, hệ thống tự revoke quyền mà không cần admin nhớ quay lại dọn.
- Hỗ trợ nhiều đối tượng: không chỉ user, mà còn có group và service account.
- Phù hợp nguyên tắc least privilege: giảm bề mặt tấn công từ các quyền admin bỏ quên.
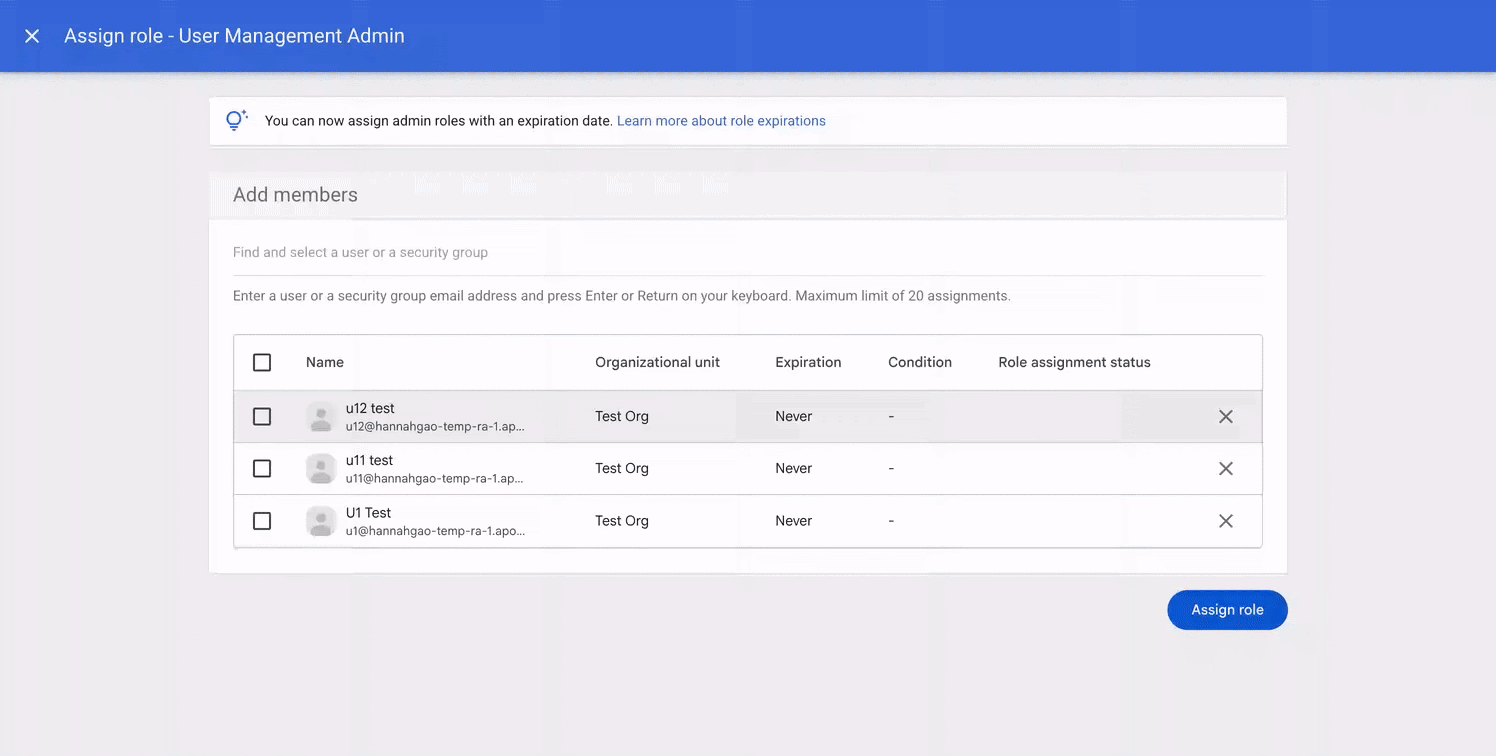
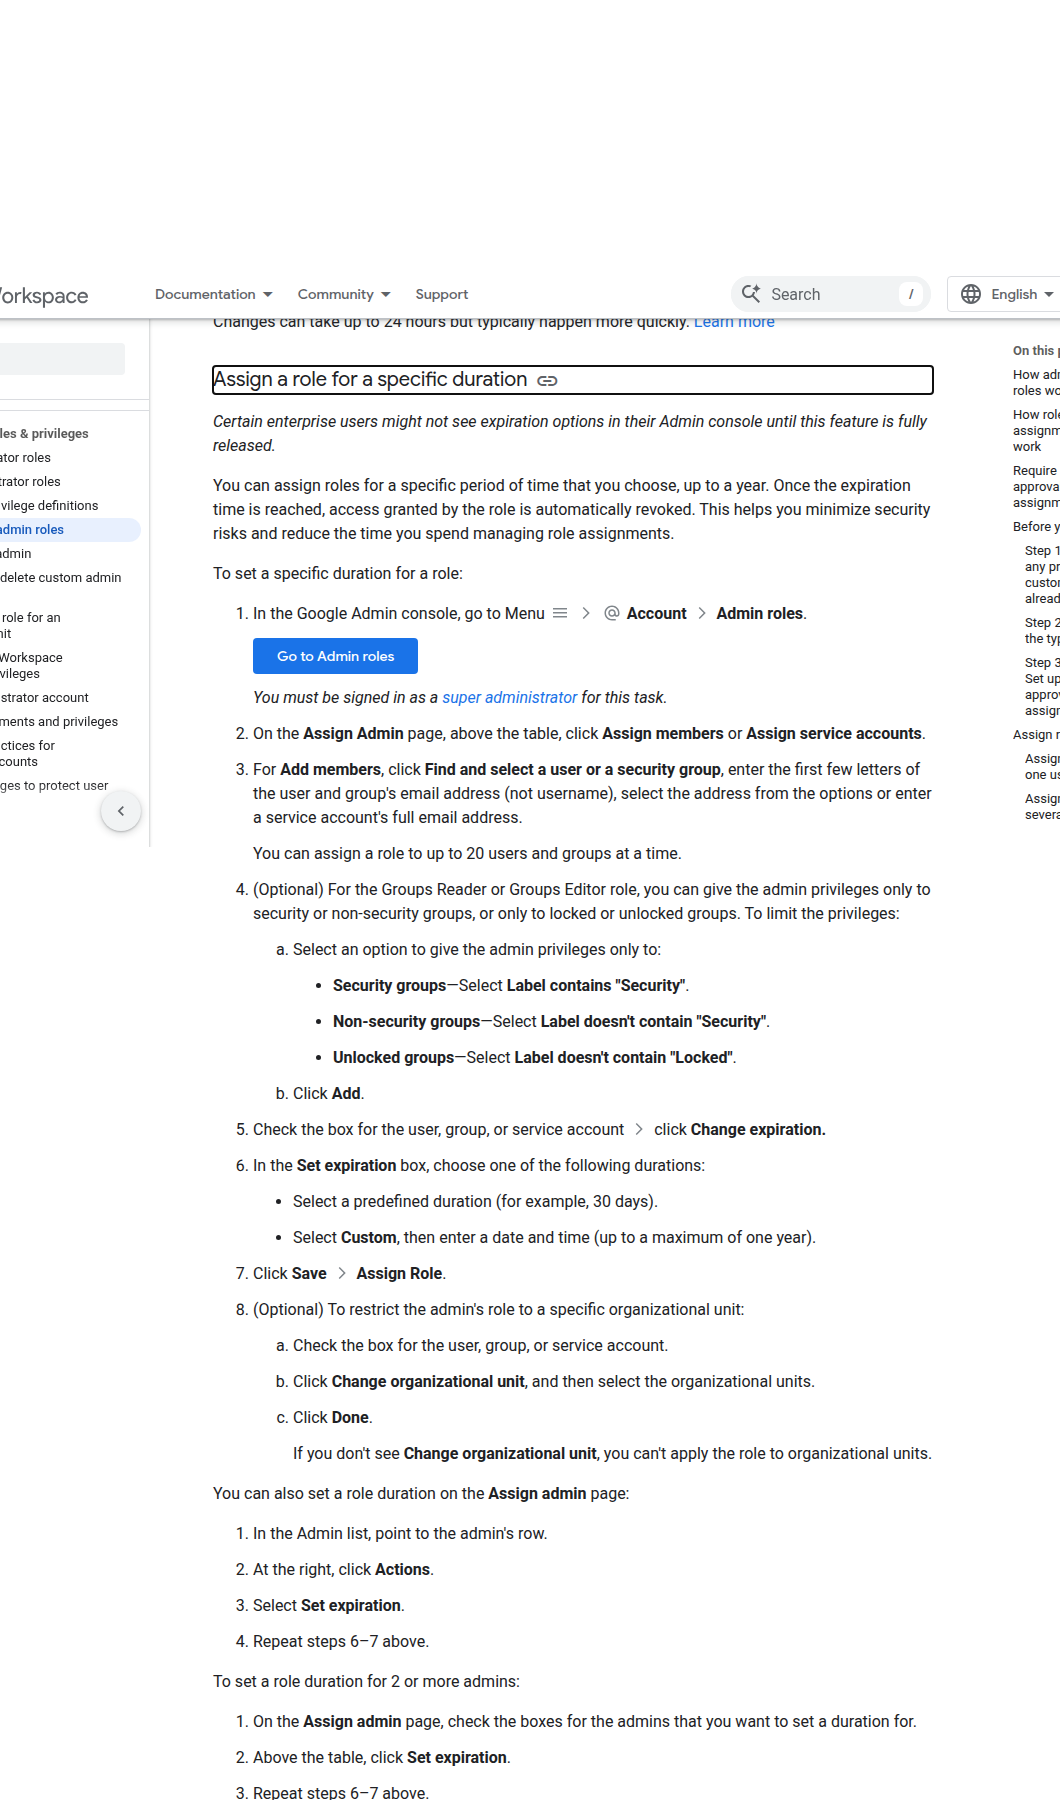
Theo announcement, khi gán role, super admin có thể chọn các khoảng thời gian dựng sẵn như 30 ngày hoặc tự đặt ngày giờ hết hạn. Tài liệu trợ giúp chính thức về assign admin roles for a specific duration còn cho biết admin có thể đặt thời hạn tối đa một năm. Đây là một điểm quan trọng: Google không chỉ thêm một checkbox mới, mà biến việc cấp đặc quyền tạm thời thành một luồng chính thức trong Admin console.
Vì sao Google Admin temporary roles đáng chú ý với đội bảo mật?
Với nhiều doanh nghiệp, đặc quyền quản trị là một trong những rủi ro nội bộ khó kiểm soát nhất. Vấn đề thường không phải là tổ chức cấp quyền sai ngay từ đầu, mà là quyền đó tiếp tục tồn tại sau khi nhu cầu đã hết. Một tài khoản từng cần hỗ trợ migration, xử lý sự cố hay thay ca cho quản trị viên nghỉ phép có thể giữ quyền cao quá lâu, tạo ra điểm yếu không cần thiết nếu tài khoản bị chiếm quyền hoặc bị lạm dụng.
Google Admin temporary roles giúp giải quyết rủi ro này theo cách rất sát thực tế vận hành. Thay vì dựa vào quy trình thủ công, tổ chức có thể gắn thời hạn ngay từ lúc cấp quyền. Điều này biến tư duy “nhớ gỡ quyền sau” thành “quyền sẽ tự hết hạn nếu không gia hạn”. Với các đội SOC, IAM hay Google Workspace admin, đó là khác biệt lớn vì nó giảm nguy cơ permission creep mà không đòi hỏi thêm quá nhiều thao tác giám sát hàng ngày.
Standing privilege giảm đi, governance tốt hơn
Google mô tả lợi ích chính của tính năng này là giảm standing privileges và bớt gánh nặng quản trị. Đây là cách diễn đạt khá chuẩn xác. Trong thực tế, quyền admin để quên thường sinh ra từ những tình huống rất bình thường: triển khai dự án mới, mở hỗ trợ cho nhà thầu, cho phép nhân sự dự phòng xử lý tác vụ đặc biệt, hoặc cho nhóm audit cần truy cập ngắn hạn. Nếu mọi role đó đều có ngày hết hạn ngay từ đầu, doanh nghiệp sẽ có một mô hình quản trị sạch hơn hẳn.
Từ góc nhìn kiểm soát nội bộ, đây cũng là một bước tiến tốt cho việc chứng minh tuân thủ. Tổ chức có thể nói rõ rằng quyền quản trị không được cấp “mở” vô thời hạn, mà bị giới hạn theo mục đích và thời gian. Với các môi trường nhạy cảm, đây là chi tiết nhỏ nhưng có giá trị lớn khi làm việc với đội kiểm toán, compliance hoặc an ninh thông tin.
Google Admin temporary roles hoạt động ra sao trong thực tế?
Theo hướng dẫn của Google, super admin vào khu vực Admin roles trong Admin console, chọn gán role cho thành viên hoặc service account, rồi đặt thời gian hết hạn ngay trong luồng cấu hình. Google cũng nêu rõ một số guardrail quan trọng.
- Chỉ super admin mới thực hiện được thao tác này trong luồng gán role.
- Primary admin không thể dùng role super admin có thời hạn, vì tài khoản primary admin cần đặc quyền super admin thường trực.
- Không thể đặt ngày giờ trong quá khứ, giúp tránh cấu hình sai logic.
- Một người có thể có nhiều role assignments với các mốc hết hạn khác nhau, tùy nhu cầu.
Đây là điểm cho thấy Google không biến temporary access thành một tính năng “nửa vời”. Hãng đã đặt nó trong khung quản trị role hiện có, thay vì tách ra như một cơ chế riêng lẻ. Nhờ đó, đội admin không phải học thêm quy trình mới quá phức tạp; họ chỉ cần nâng cấp cách dùng role assignment hiện tại theo hướng có thời hạn và dễ audit hơn.
| Khía cạnh | Trước cập nhật | Sau khi có Google Admin temporary roles |
|---|---|---|
| Cấp quyền admin ngắn hạn | Thường làm thủ công rồi nhớ tự gỡ sau | Gắn ngày giờ hết hạn ngay lúc cấp role |
| Rủi ro standing privilege | Dễ phát sinh nếu quên revoke | Giảm mạnh nhờ tự động thu hồi |
| Đối tượng được cấp | User/service account tùy luồng vận hành nội bộ | User, group và service account được nêu rõ trong announcement |
| Khả năng audit | Phụ thuộc checklist và kỷ luật vận hành | Dễ chứng minh hơn vì thời hạn gắn vào role assignment |
| Chi phí quản trị | Phải theo dõi nhiều mốc thu hồi thủ công | Giảm việc nhắc lịch và dọn quyền thủ công |
Tính năng này phù hợp với những kịch bản nào?
Đây là một cập nhật đặc biệt hữu ích cho các tenant Google Workspace có nhiều nhóm vận hành giao nhau. Thực tế có khá nhiều tình huống mà quyền admin chỉ nên tồn tại trong một khoảng ngắn, chứ không phải mở vĩnh viễn.
- Dự án triển khai hoặc migration có thời hạn: giao quyền cho nhóm triển khai trong vài tuần rồi tự thu hồi.
- Nhân sự thay ca hoặc hỗ trợ nghỉ phép: cấp quyền tạm cho người dự phòng trong đúng khoảng nghỉ.
- External audit hoặc đánh giá compliance: chỉ mở đúng quyền trong khung thời gian đã định.
- Service account phục vụ tác vụ ngắn hạn: giảm nguy cơ để lại quyền đặc biệt quá lâu sau khi job kết thúc.
- Kiểm soát quyền trong mô hình delegated administration: cho phép phân quyền linh hoạt hơn mà không hy sinh nguyên tắc least privilege.
Nếu tổ chức của bạn từng phải dùng bảng tính, lịch nhắc hoặc ticket để nhớ ngày thu hồi role admin, đây là tính năng nên xem ngay trong tháng này. Nó không thay thế toàn bộ chiến lược IAM, nhưng giải quyết một điểm đau vận hành rất cụ thể mà nhiều tenant gặp hàng ngày.
Đội CNTT nên chuẩn bị gì trước khi bật rộng?
Announcement của Google cho biết tính năng Available now cho cả Rapid Release và Scheduled Release, đồng thời khả dụng cho tất cả khách hàng Google Workspace. Tuy vậy, trước khi áp dụng rộng, đội vận hành vẫn nên chuẩn bị một số điểm nền tảng để tránh bật tính năng nhưng không đổi được hành vi quản trị.
- Rà lại danh mục role hiện có: biết role nào thực sự hay được cấp tạm thời để ưu tiên áp dụng trước.
- Chuẩn hóa quy trình yêu cầu quyền: ticket/request nên ghi rõ lý do, role cần cấp và thời hạn mong muốn.
- Xác định ai được phép gán temporary roles: tránh để quá nhiều super admin thao tác mà không có review.
- Đưa kiểm tra hết hạn vào audit định kỳ: dù hệ thống tự revoke, doanh nghiệp vẫn nên rà soát pattern cấp quyền theo quý.
- Truyền thông lại nguyên tắc least privilege: tính năng tốt nhất vẫn không hiệu quả nếu đội vận hành giữ thói quen cấp quyền mở quá rộng.
Office365Vietnam nhận định
Google Admin temporary roles không phải là tin AI hào nhoáng cho người dùng cuối, nhưng lại là một cập nhật Security Product rất đáng theo dõi với admin doanh nghiệp. Nó chạm đúng bài toán governance thật: giảm standing privilege, làm sạch lifecycle của role admin và khiến việc cấp quyền ngắn hạn bớt phụ thuộc vào trí nhớ con người. Trong bối cảnh tổ chức ngày càng phải chia nhỏ quyền và chứng minh kiểm soát nội bộ tốt hơn, đây là kiểu cải tiến nhỏ nhưng rất “đáng tiền”.
Nếu đội của bạn đang quản trị Google Workspace ở quy mô doanh nghiệp, đây là lúc tốt để rà lại toàn bộ quy trình cấp quyền admin và chuyển dần sang mô hình có thời hạn mặc định. Bạn có thể theo dõi thêm các bài phân tích về Google Workspace, Security và AI doanh nghiệp tại Office365Vietnam.info.