Google Drive sharing boundaries: siết chia sẻ theo độ nhạy dữ liệu trong Google Workspace
Google Drive sharing boundaries là một cập nhật đáng chú ý cho các đội quản trị Google Workspace trong tháng 9/2026. Theo thông báo chính thức trên Google Workspace Updates, Google đã bổ sung khả năng thiết lập ranh giới chia sẻ cho Google Drive ngay trong data protection rules. Điểm mới nằm ở chỗ admin không còn phải quản lý trust rules và DLP như hai khối tách rời. Thay vào đó, tổ chức có thể dùng cùng một rule để đánh giá độ nhạy dữ liệu và đối tượng nhận chia sẻ, rồi chặn chia sẻ theo đúng policy mong muốn.
Về bản chất, đây là một bước tiến của Google Workspace ở lớp security governance, chứ không phải chỉ là thay đổi giao diện. Khi doanh nghiệp phải cộng tác với nhà thầu, vendor, đối tác và nhiều nhóm nội bộ khác nhau, kiểm soát chia sẻ file chỉ bằng allowlist đơn giản thường không còn đủ. Điều admin cần là một cơ chế vừa hiểu file này nhạy đến mức nào, vừa hiểu nó đang được chia sẻ cho ai. Chính khoảng trống đó là thứ mà Google Drive sharing boundaries đang nhắm tới.
Google vừa thay đổi điều gì với Google Drive sharing boundaries?
Từ nội dung công bố của Google, điểm thay đổi lớn nhất là admin giờ có thể tạo data protection rule cho Google Drive với hành động Block sharing, đồng thời áp điều kiện theo classification labels hoặc điều kiện DLP, rồi kết hợp với tiêu chí đối tượng như organizational units, groups hoặc domains. Nói ngắn gọn: Google đã hợp nhất lớp content awareness và lớp audience restrictions vào cùng một luồng chính sách.
- Đánh giá theo độ nhạy dữ liệu: rule có thể dựa trên classification labels hoặc điều kiện DLP.
- Đánh giá theo người nhận: rule có thể xét theo OU, group hoặc domain nhận chia sẻ.
- Chặn chia sẻ ngay trong Drive: admin dùng hành động Block sharing để cưỡng chế policy.
- Hợp nhất trải nghiệm quản trị: trust rules và data protection rules không còn là hai luồng tư duy hoàn toàn tách biệt.
Trong bài viết của Google, hãng mô tả đây là cơ chế giúp tổ chức xây dựng các granular, content-aware sharing boundaries. Điểm quan trọng là policy không chỉ trả lời câu hỏi “có được chia sẻ ra ngoài hay không”, mà còn trả lời “với loại nội dung này thì được chia sẻ cho nhóm nào, domain nào, hay phải chặn hoàn toàn”.
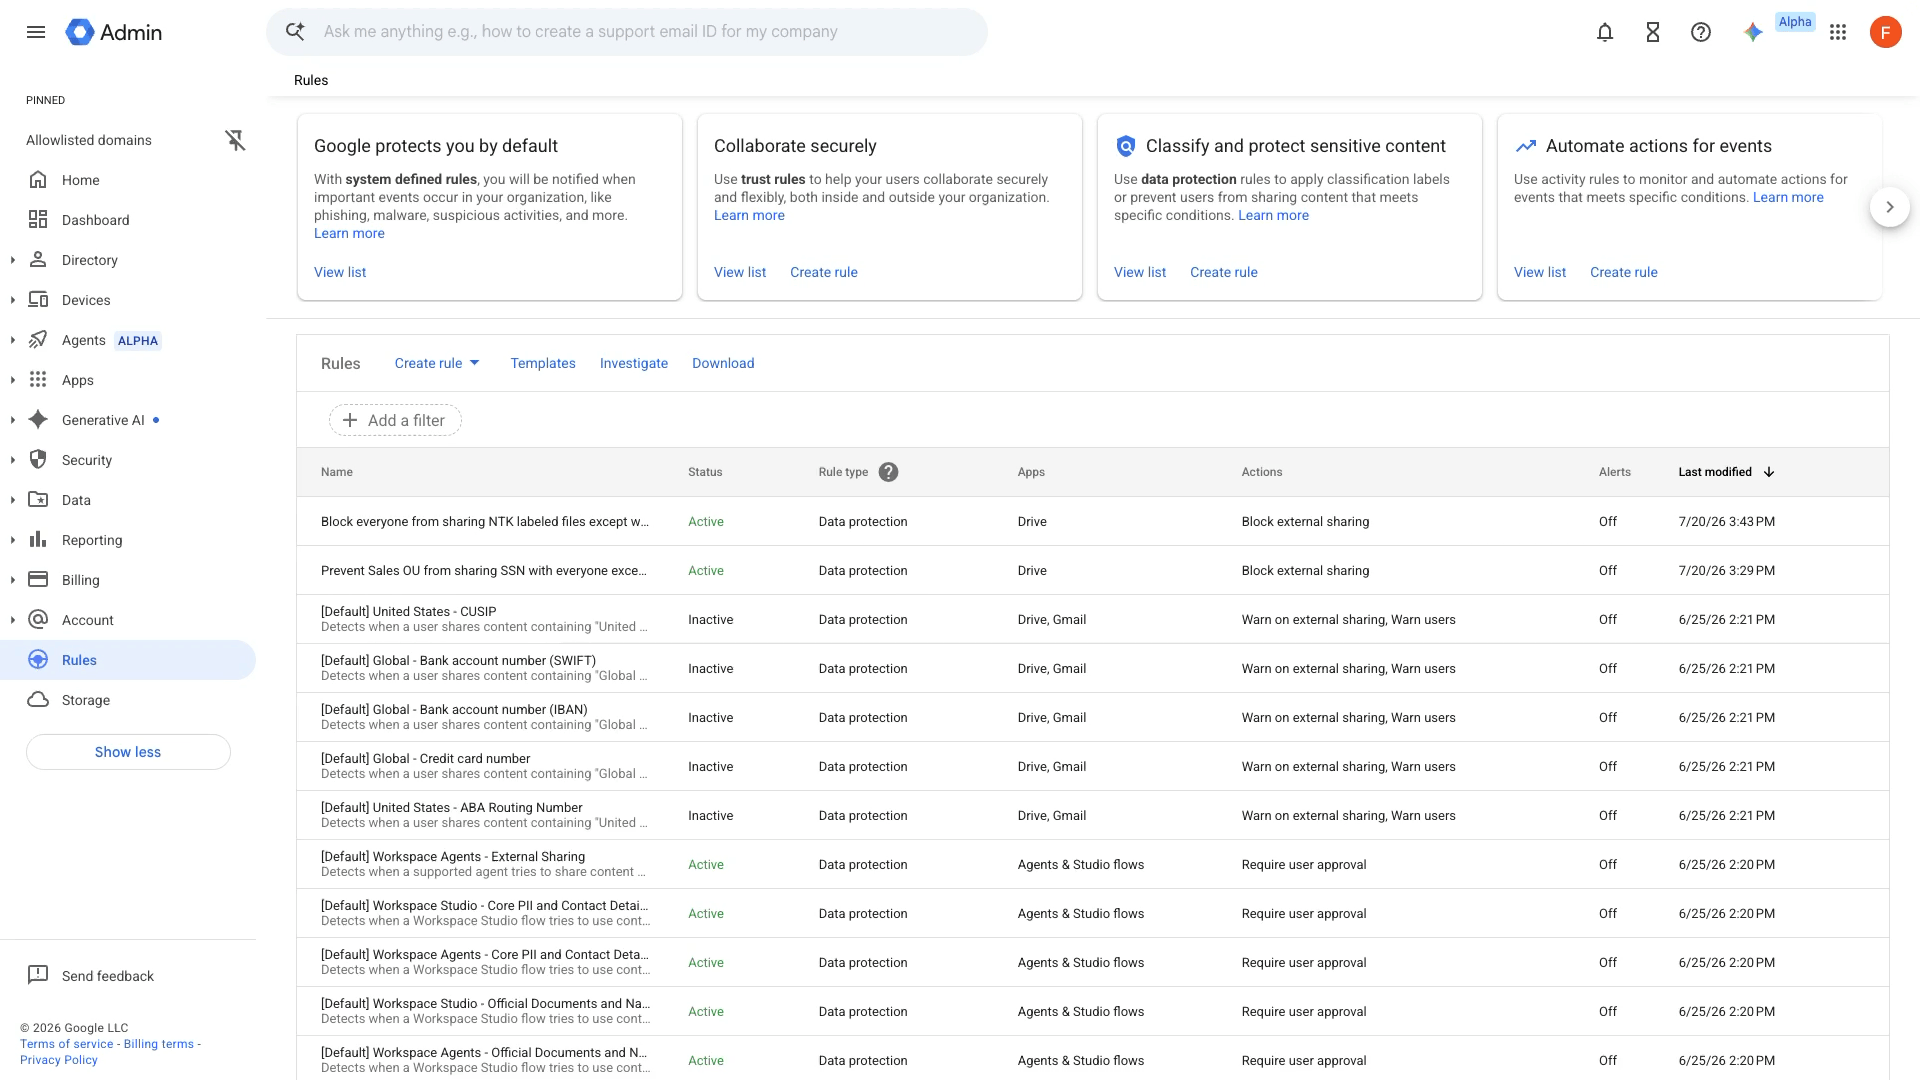
Ba chế độ chính sách mà admin có thể áp dụng
Google nêu khá rõ ba kiểu giới hạn audience mà tính năng này hỗ trợ. Đây là phần quan trọng nhất để phân biệt bài cập nhật lần này với những tin cũ về allowlist domain thuần tuý.
- Block sharing with all external users: chặn hoàn toàn việc chia sẻ ra ngoài tổ chức cho các file thỏa điều kiện nội dung.
- Block all internal and external sharing, except with specific users (Allowlist): chỉ cho phép chia sẻ với một tập đối tượng được chỉ định trước, có thể là OU, group nội bộ hoặc domain ngoài tin cậy.
- Block sharing with specific users (Denylist): chặn một số đối tượng cụ thể như vendor, contractor hay nhóm người dùng nhất định, trong khi vẫn cho phép các đối tượng khác.
Ba chế độ này cho thấy Google Drive sharing boundaries không chỉ là “thêm một checkbox chặn external sharing”. Nó cho phép doanh nghiệp chọn đúng mô hình quản trị mình cần: khóa hoàn toàn, chỉ mở cho allowlist, hoặc chặn các đối tượng có rủi ro cao. Đây là khác biệt bản chất so với cách quản lý chia sẻ ngoài mang tính một chiều trước đây.
Vì sao cập nhật này quan trọng với đội bảo mật và admin Google Workspace?
Nhiều tenant Google Workspace đã có DLP, đã có nhãn phân loại, và cũng đã biết tới trust rules cho Google Drive. Vấn đề là khi các lớp này tách rời nhau, policy dễ bị vỡ ở khâu vận hành. Đội bảo mật có thể hiểu nội dung nào nhạy cảm, nhưng đội cộng tác lại không có cùng ngữ cảnh khi cấu hình ai được phép nhận file. Kết quả là doanh nghiệp có thể chặn chưa đủ chặt, hoặc chặn quá mạnh tay làm ảnh hưởng công việc.
Google Drive sharing boundaries giúp giải quyết vấn đề theo hướng thực dụng hơn. Admin có thể nói: “Nếu file có nhãn mật hoặc match điều kiện DLP, chỉ được chia sẻ cho nhóm tài chính nội bộ và ba domain vendor đã được duyệt”. Đây là kiểu logic mà các tổ chức đang cần khi dữ liệu nhạy cảm không chỉ nằm trong email, mà nằm trong Drive, Shared drives và luồng cộng tác hàng ngày.
Ở góc nhìn vận hành, thay đổi này còn giúp giảm policy drift. Trước đây, trust rules và DLP sống ở hai nơi khác nhau nên rất dễ xảy ra tình huống rule nội dung bảo một kiểu, rule audience bảo một kiểu. Khi mọi thứ được hợp nhất trong cùng data protection rule, việc review, audit và chuyển giao giữa các đội cũng dễ hơn.
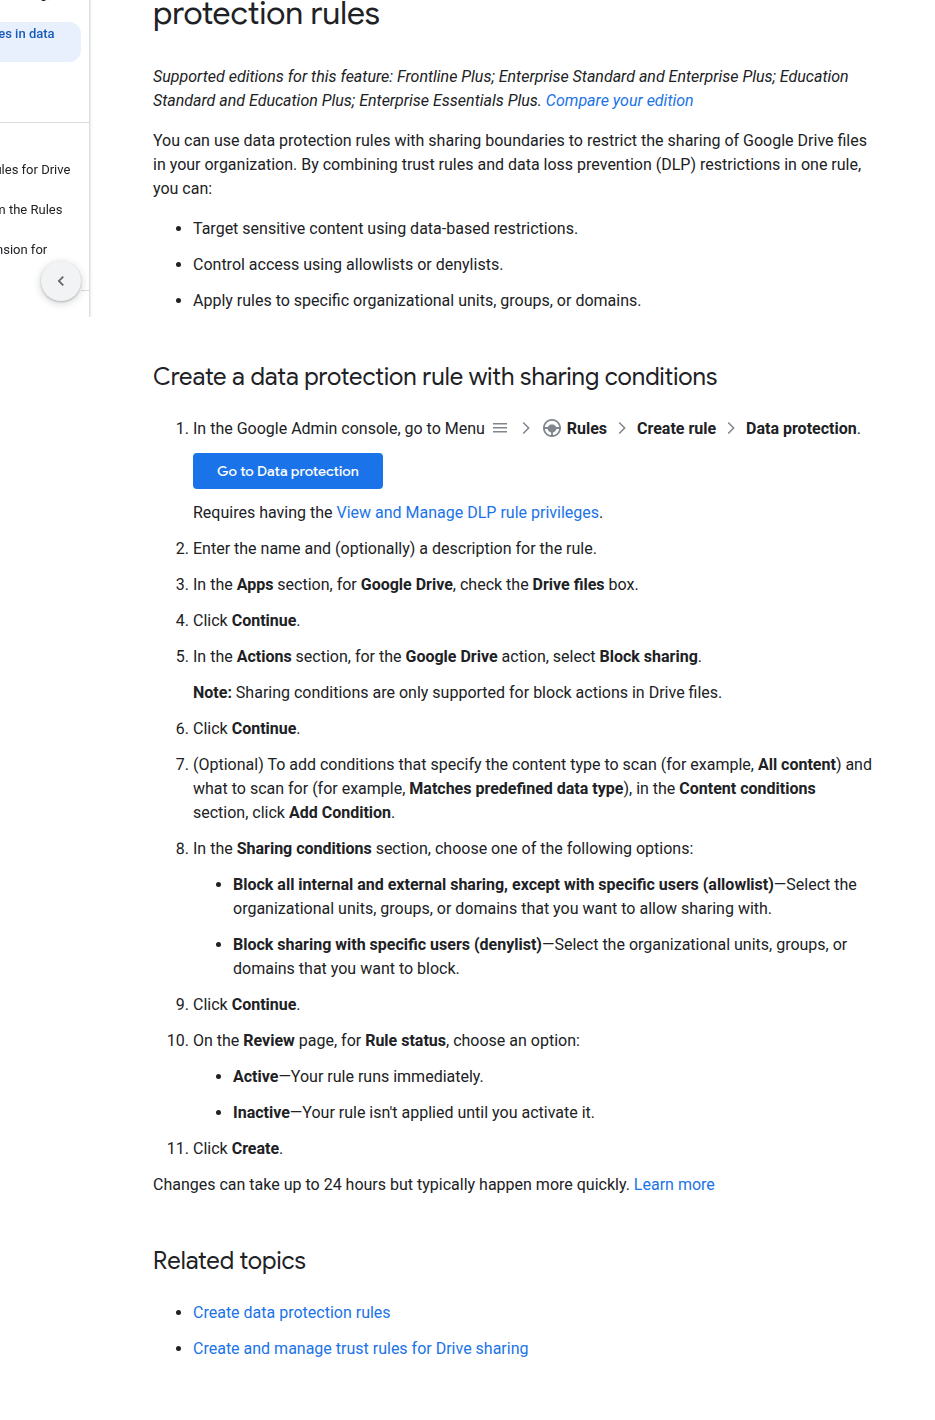
Khi nào nên dùng sharing boundaries thay vì chỉ dựa vào trust rules?
Trust rules vẫn rất quan trọng, vì chúng là lớp nền để xác định ai có thể chia sẻ hoặc nhận chia sẻ trong Drive. Tuy nhiên, trust rules tự thân không hiểu mức độ nhạy cảm của nội dung. Nếu tổ chức chỉ dùng trust rules, admin sẽ kiểm soát được “ai với ai”, nhưng chưa chắc kiểm soát được “loại dữ liệu nào” đang đi qua những kênh đó. Tài liệu chính thức về Google Workspace DLP cho thấy DLP vốn phù hợp để phát hiện nội dung nhạy cảm; bài cập nhật mới làm cho lớp DLP đó gắn chặt hơn với chia sẻ trong Drive.
Nói cách khác, trust rules và data protection rules giờ nên được nhìn như hai phần bổ trợ nhau. Trust rules tạo ra khung audience, còn Google Drive sharing boundaries đưa thêm chiều nội dung và độ nhạy vào quyết định thực thi.
Google công bố rollout và phạm vi khả dụng ra sao?
Theo thông báo dated ngày 15/09/2026, tính năng bắt đầu rollout từ 14/09/2026 cho cả Rapid Release lẫn Scheduled Release domains, với thời gian hiển thị có thể kéo dài tới 15 ngày. Google cũng công bố rõ phạm vi edition được hỗ trợ: Enterprise Standard và Plus, Education Standard và Plus, cùng một số gói như Enterprise Essentials và Frontline Standard/Plus.
Về quyền quản trị, bài hướng dẫn của Google nêu rằng admin cần các quyền liên quan tới DLP rule để tạo policy này. Điều đó hợp lý vì đây là policy chạm trực tiếp tới cả data governance lẫn collaboration boundaries. Tổ chức không nên cấp đại trà, mà cần đưa quyền này vào mô hình phân tách trách nhiệm giữa security admin và workspace admin.
| Khía cạnh | Trước đây | Sau cập nhật sharing boundaries |
|---|---|---|
| Kiểm soát nội dung nhạy cảm | DLP và labels hoạt động riêng | Gắn trực tiếp vào rule chặn chia sẻ trong Drive |
| Kiểm soát người nhận | Trust rules tách riêng khỏi DLP | OU, group, domain đi cùng rule nội dung |
| Mô hình policy | Khó kết hợp theo cả nội dung lẫn audience | Có allowlist, denylist và block external theo cùng luồng |
| Khả năng audit và review | Dễ bị phân mảnh giữa nhiều màn hình quản trị | Tập trung hơn trong data protection rules |
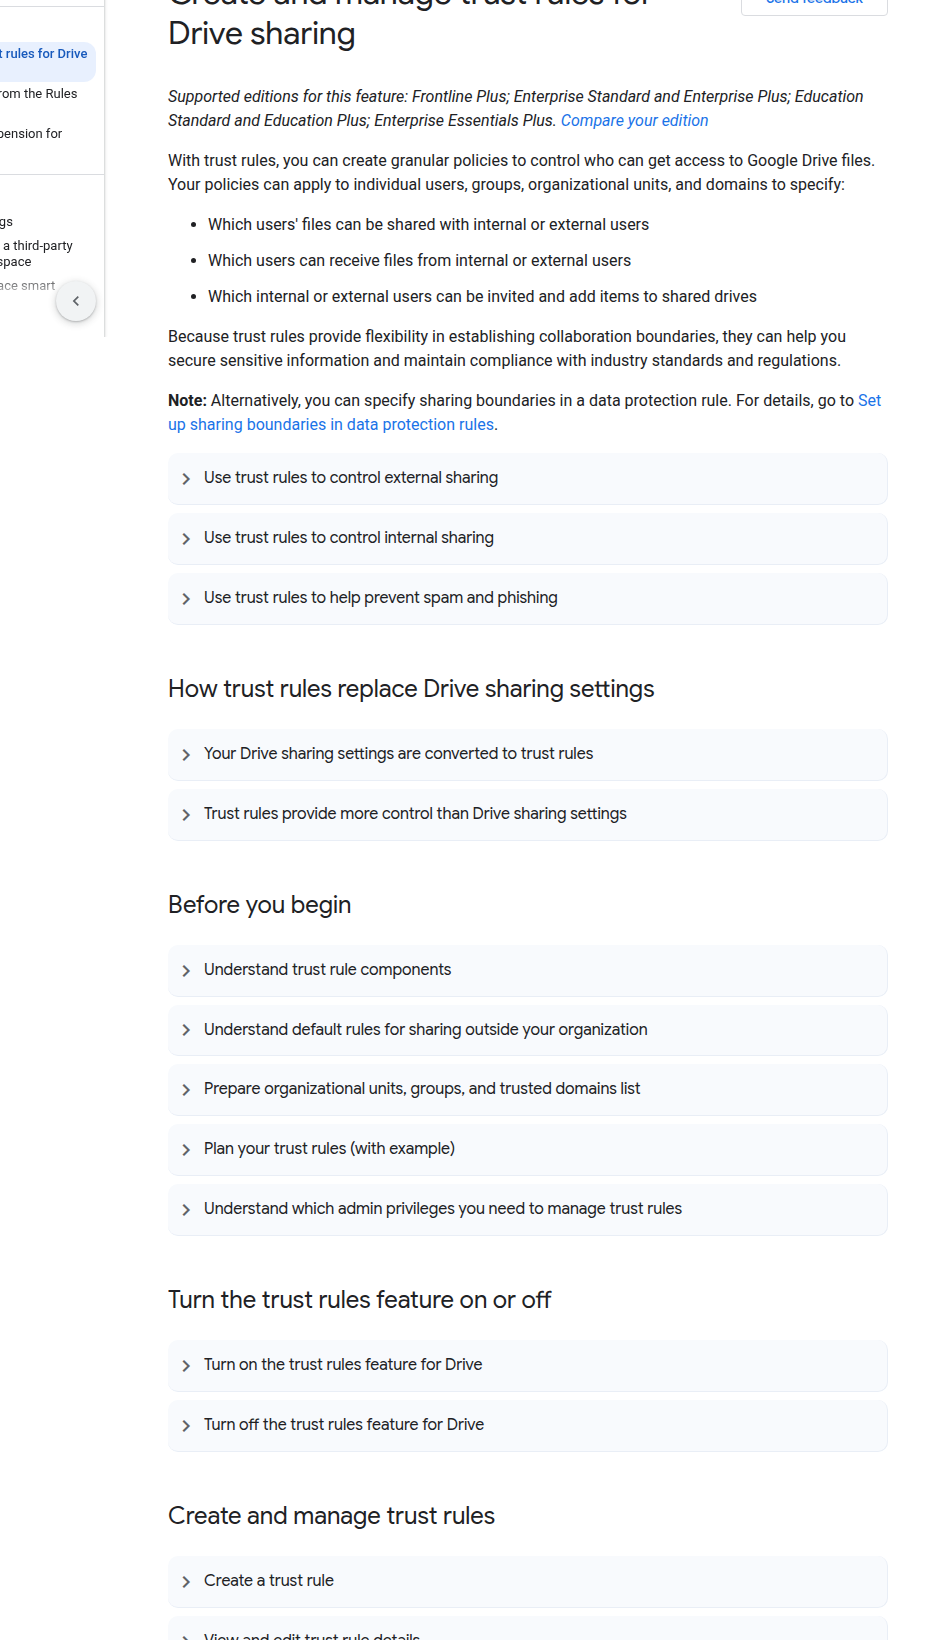
Đội CNTT nên chuẩn bị gì ngay bây giờ?
- Rà lại phân loại dữ liệu: nếu tổ chức chưa dùng classification labels hoặc DLP có kỷ luật, sharing boundaries sẽ khó phát huy hết giá trị.
- Chuẩn hoá trusted audiences: danh sách OU, group và domain cần đủ sạch để dùng trong allowlist hoặc denylist.
- Xác định các luồng cộng tác có rủi ro cao: ví dụ chia sẻ ra agency, nhà thầu, vendor xử lý dữ liệu nhạy cảm.
- Chạy pilot trên nhóm nhỏ: vì policy này có thể ảnh hưởng trực tiếp tới cộng tác hàng ngày, nên nên thử trên một số workflow rõ ràng trước khi mở rộng.
- Đưa rule vào quy trình review định kỳ: cập nhật chia sẻ ngoài chỉ an toàn khi policy được xem lại theo quý hoặc theo từng chương trình dữ liệu.
Nếu trước đây doanh nghiệp chỉ mới dừng ở mức chặn chia sẻ đại trà hoặc cho phép bằng ngoại lệ thủ công, thì đây là lúc chuyển sang cách quản trị trưởng thành hơn: hiểu dữ liệu, hiểu người nhận và cưỡng chế policy ở cùng một điểm kiểm soát.
Office365Vietnam nhận định
Google Drive sharing boundaries là một cập nhật Security Product đủ mạnh để các admin Google Workspace theo dõi sát. Nó không ồn ào như các tin AI hướng người dùng cuối, nhưng lại đánh trúng một nhu cầu thật của doanh nghiệp: kiểm soát chia sẻ theo độ nhạy dữ liệu thay vì chỉ theo danh sách người nhận. Khi Google kết nối trust rules, DLP và labels vào cùng một cơ chế thực thi, lớp bảo vệ Drive trở nên có ngữ cảnh hơn và gần với nhu cầu compliance thực tế hơn.
Với các tổ chức đang siết cộng tác ngoài nhưng không muốn hy sinh hoàn toàn trải nghiệm làm việc, đây là tính năng rất đáng thử trong tháng này. Bạn có thể theo dõi thêm các bài phân tích về Google Workspace, Security và AI doanh nghiệp tại Office365Vietnam.info.