Phân tích & ánh xạ tấn công đa giai đoạn theo MITRE ATT&CK (TWL300 Lab 05, Phần 7/8)
Ánh xạ tấn công đa giai đoạn theo MITRE ATT&CK chỉ thực sự có giá trị khi nó bám vào một chuỗi xâm nhập có dữ kiện vận hành rõ ràng. Với nghiên cứu ngày 09/09/2026 của Microsoft Security Research, chúng ta có đúng một ví dụ như vậy: unusual sign-ins, threat actor-added authentication methods, hoạt động Microsoft Graph khối lượng cao, truy cập SharePoint/OneDrive và email collection qua REST APIs. Đây là kiểu chuỗi mà admin Microsoft 365 không nên đọc như một bài threat intel “để biết”, mà nên dùng làm mẫu để gom tín hiệu theo tactic và technique.
Từ góc nhìn BEC hiện đại, điểm đáng chú ý là attacker không nhất thiết bắt đầu bằng malware ồn ào. Chúng bắt đầu bằng social engineering, chiếm cloud account, tạo persistence ở lớp MFA, rồi mới đi sang dữ liệu, mailbox và ngữ cảnh kinh doanh. Nếu Lab 03 tập trung vào điều tra alert và Lab 04 nói về data ingestion, thì TWL300 Lab 05 là lúc đội SOC học cách nối các mảnh tín hiệu đó thành một câu chuyện điều tra hoàn chỉnh theo chuẩn ATT&CK.
Tóm tắt mối đe doạ: một chuỗi cloud intrusion đủ sâu để biến thành bài toán BEC thực chiến
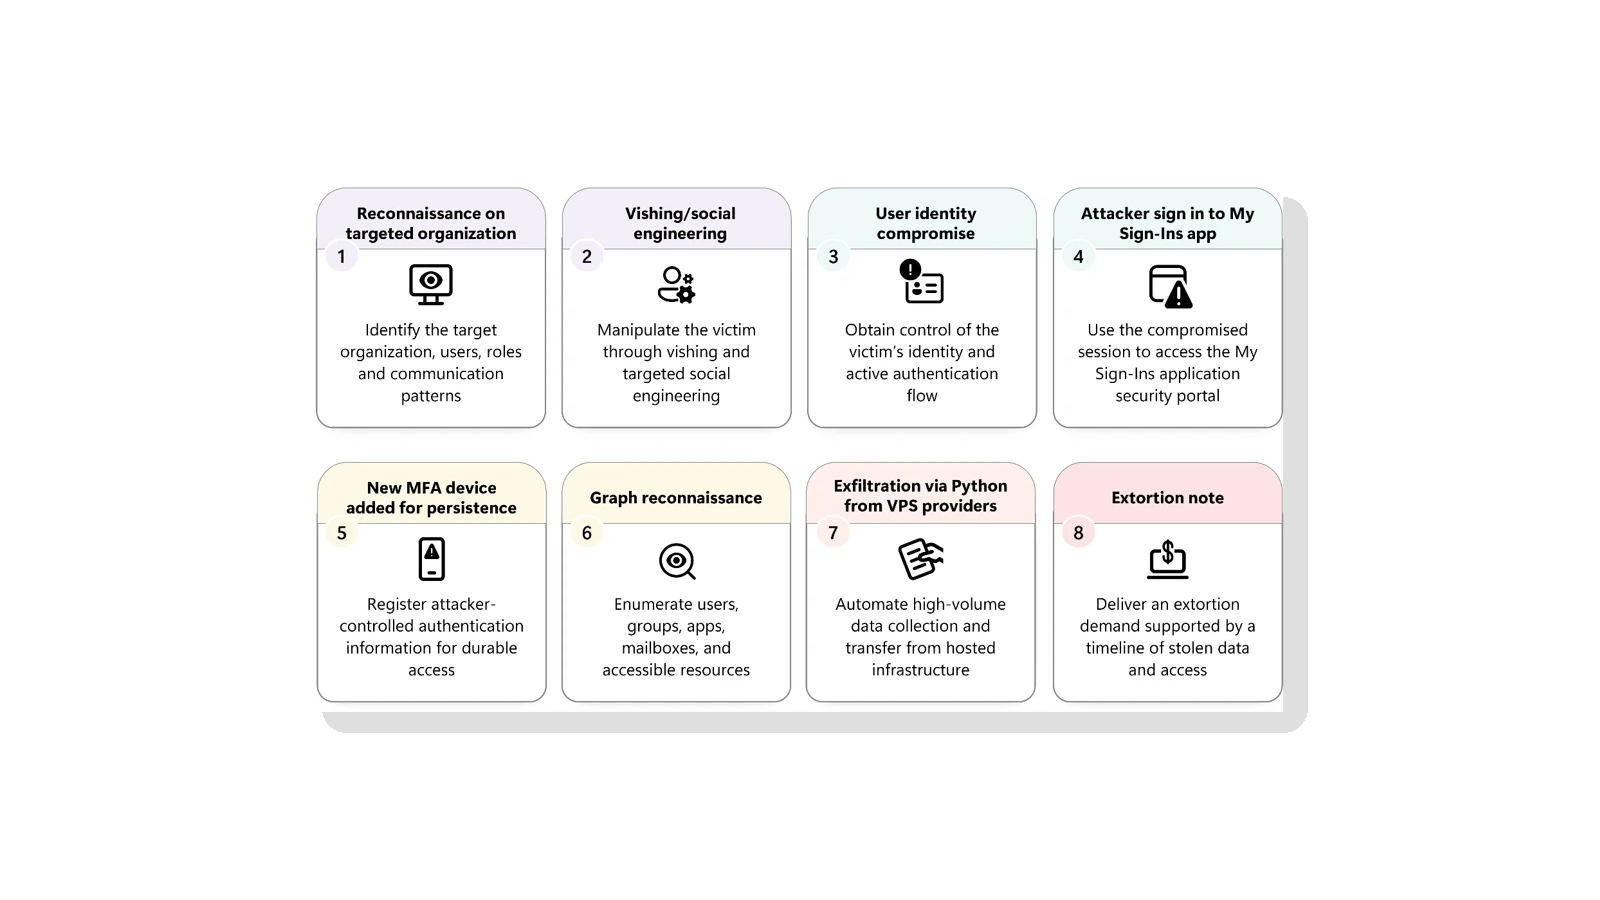
Microsoft cho biết hoạt động này đã được quan sát từ tháng 5/2026. Chuỗi tấn công bắt đầu bằng cuộc gọi hoặc tin nhắn trên số điện thoại cá nhân, giả làm helpdesk nội bộ và tạo cảm giác khẩn cấp quanh passkey, MFA hoặc SSO. Sau bước lừa ban đầu, nạn nhân bị dẫn vào AiTM phishing hoặc device code flow, từ đó attacker có được quyền truy cập tài khoản đám mây. Tiếp theo là việc thêm phương thức xác thực do attacker kiểm soát, enumerate ứng dụng qua Microsoft Graph, truy cập SharePoint/OneDrive và thu thập email qua API.
Điểm quan trọng là chính Microsoft không khuyên defender chỉ nhìn IOC đơn lẻ. Họ nhấn mạnh rằng domain, IP hay hạ tầng hosting có thể đổi rất nhanh, nhưng trình tự identity compromise → persistence → reconnaissance → collection → exfiltration mới là nền tảng bền vững để điều tra. Đây cũng là lý do cách viết bài theo góc ánh xạ tấn công đa giai đoạn theo MITRE ATT&CK có giá trị hơn việc chỉ liệt kê một vài chỉ báo rời rạc.
Phạm vi ảnh hưởng: tenant Microsoft 365 nào có cloud identity và dữ liệu cộng tác đều phải chú ý
Phạm vi ảnh hưởng của chuỗi này rộng hơn một campaign phishing email thông thường. Theo Microsoft, attacker có thể lợi dụng thiết bị cá nhân chưa onboard vào Microsoft Defender for Endpoint để làm giảm telemetry ban đầu, rồi dùng chính phiên đăng nhập hợp lệ để mở rộng sang My Apps, My Sign-Ins, SharePoint Online, OneDrive và Outlook Web. Điều đó có nghĩa mọi tổ chức dùng Microsoft 365 với dữ liệu cộng tác tập trung trên cloud đều có bề mặt rủi ro rõ ràng, nhất là khi tài khoản người dùng giữ nhiều dữ liệu kinh doanh hoặc có quyền với các ứng dụng nội bộ.
- Người dùng thường xuyên nhận cuộc gọi/tin nhắn hỗ trợ kỹ thuật là điểm vào tự nhiên cho social engineering.
- Tài khoản có quyền truy cập SharePoint, OneDrive và mailbox quan trọng làm tăng giá trị cho pha collection.
- Tổ chức chưa kiểm soát chặt việc thêm authentication methods sẽ khó chặn persistence sau compromise.
- Tenant phụ thuộc mạnh vào Microsoft Graph và ứng dụng nội bộ sẽ có nhiều tín hiệu reconnaissance cần phải theo dõi hơn.
Nói gọn hơn, đây không phải câu chuyện của một máy riêng lẻ hay một lỗi CVE đơn lẻ. Đây là bài toán identity-driven intrusion trong môi trường Microsoft 365, nơi một tài khoản hợp lệ có thể mở đường sang dữ liệu, mailbox và quy trình kinh doanh nội bộ.
Mức độ nghiêm trọng: không có CVSS, nhưng rủi ro doanh nghiệp ở mức cao
Chuỗi này không có điểm CVSS vì nó không phải một lỗ hổng CVE, nhưng mức nghiêm trọng vận hành vẫn phải xếp cao. Lý do là attacker không dừng ở bước lấy được phiên đăng nhập. Họ chủ động thêm phương thức xác thực mới để kéo dài khả năng truy cập, truy vấn dịch vụ và dữ liệu qua Graph, rồi chuyển sang các lớp lưu trữ và email. Khi một cuộc xâm nhập đã chạm tới identity + collaboration data + mailbox context, tác động kinh doanh không còn là cảnh báo lý thuyết nữa.
Đây cũng là điểm khiến chuỗi này rất gần logic của BEC hiện đại. Dù bài nghiên cứu tập trung vào identity và cloud compromise, việc thu thập email, truy cập tài liệu nội bộ và duy trì quyền trên tài khoản là các tiền đề trực tiếp cho gian lận thanh toán, mạo danh điều hành hoặc extortion. Với admin Microsoft 365, đó là đủ cơ sở để đưa case này vào nhóm Security Threat Intel cần ưu tiên săn tìm theo chuỗi hành vi.
Ánh xạ tấn công đa giai đoạn theo MITRE ATT&CK: nên map theo chuỗi nào?
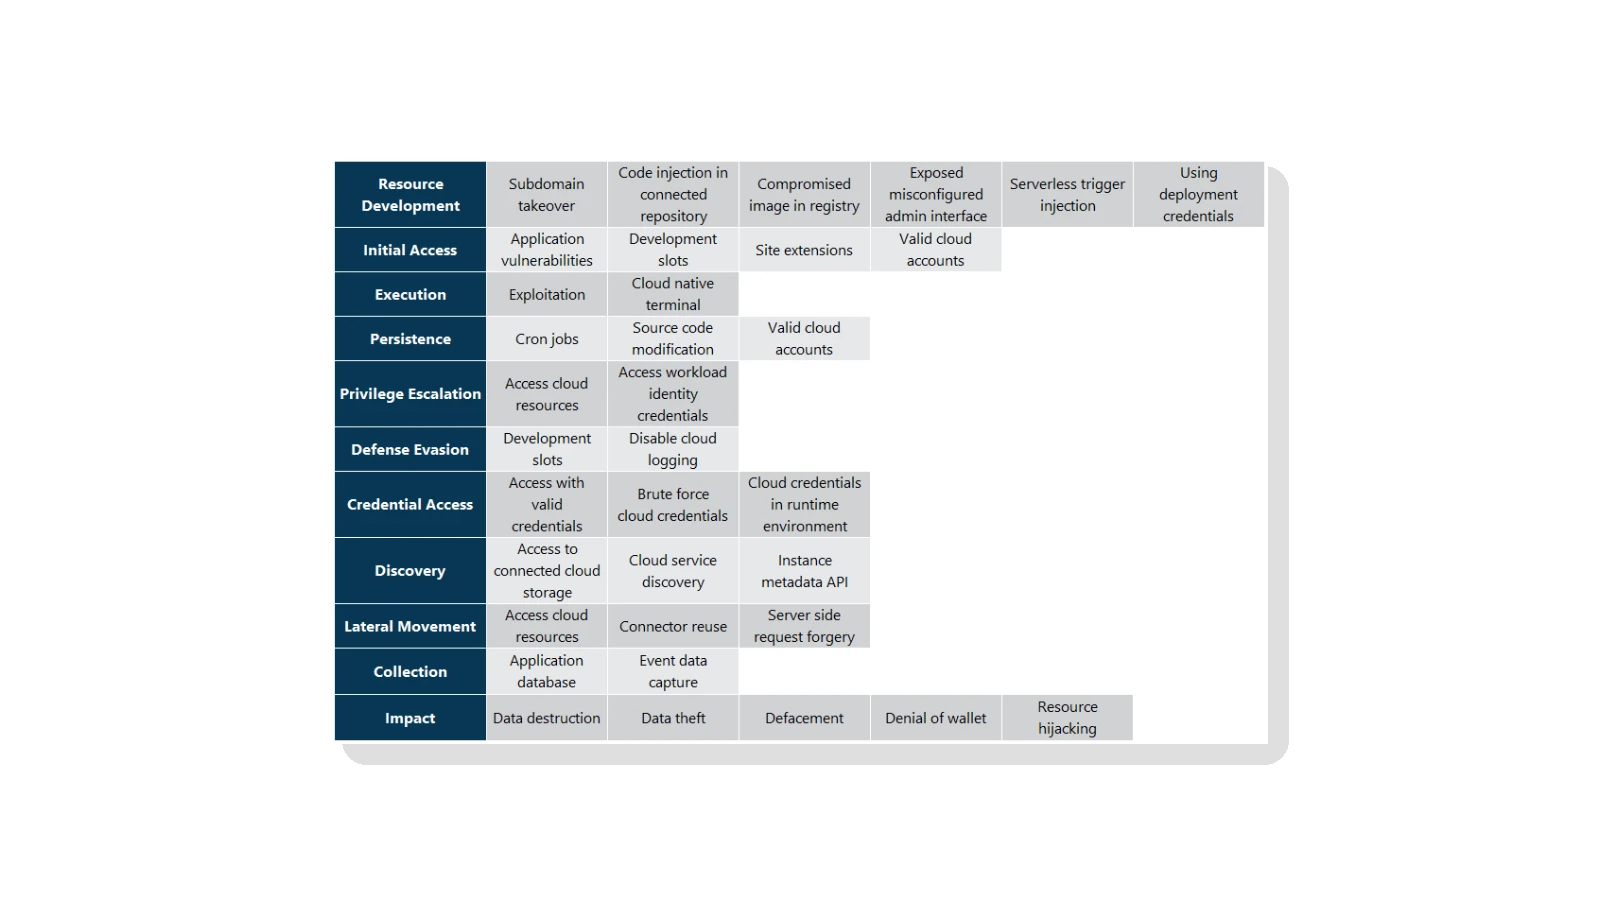
ATT&CK không tồn tại để “gắn nhãn cho đẹp”, mà để giúp đội phòng thủ nhìn một vụ xâm nhập theo logic vận hành. Microsoft cũng vừa công bố cloud web applications threat matrix theo chuẩn ATT&CK, nhấn mạnh rằng điều tra hiệu quả phải đi theo tactic và technique thay vì chase từng alert lẻ. Với case Lab 05 này, một cách map thực dụng có thể bắt đầu như sau:
- T1566.002 — Spearphishing Link: phù hợp với passkey/SSO lure và cả device code phishing mà Microsoft mô tả. Đây là lớp Initial Access dễ bị bỏ qua nếu team chỉ tập trung vào email gateway.
- T1078.004 — Valid Accounts: Cloud Accounts: sau khi nạn nhân hoàn tất bước xác thực, attacker dùng chính cloud account hợp lệ để đăng nhập OfficeHome, My Apps và các tài nguyên SaaS liên quan.
- T1098 — Account Manipulation: pha thêm phone number, authenticator application hoặc software token là biểu hiện rất rõ của persistence ở lớp danh tính.
- T1526 — Cloud Service Discovery: việc enumerate ứng dụng, dịch vụ và ngữ cảnh truy cập qua Microsoft Graph giúp attacker hiểu tenant nào đáng khai thác sâu hơn.
- T1119 — Automated Collection: high-volume Graph activity, SharePoint/OneDrive downloads và truy cập mailbox qua API cho thấy quá trình collection có yếu tố automation rõ ràng.
- T1114 — Email Collection: Microsoft nêu rõ email collection through REST APIs, vì vậy mailbox phải được coi là mục tiêu collection chứ không chỉ là kênh initial lure.
Khi nhìn theo cách này, đội SOC sẽ dễ viết hunting logic hơn: alert cho sign-in bất thường chỉ là điểm đầu; giá trị thật nằm ở việc nối được nó với thay đổi auth method, Graph enumeration, bulk access vào SharePoint/OneDrive và dấu hiệu mailbox abuse. Đó mới là tinh thần của ánh xạ tấn công đa giai đoạn theo MITRE ATT&CK.
Nếu chuỗi này tiến gần BEC, admin cần kiểm tra mailbox theo góc nào?
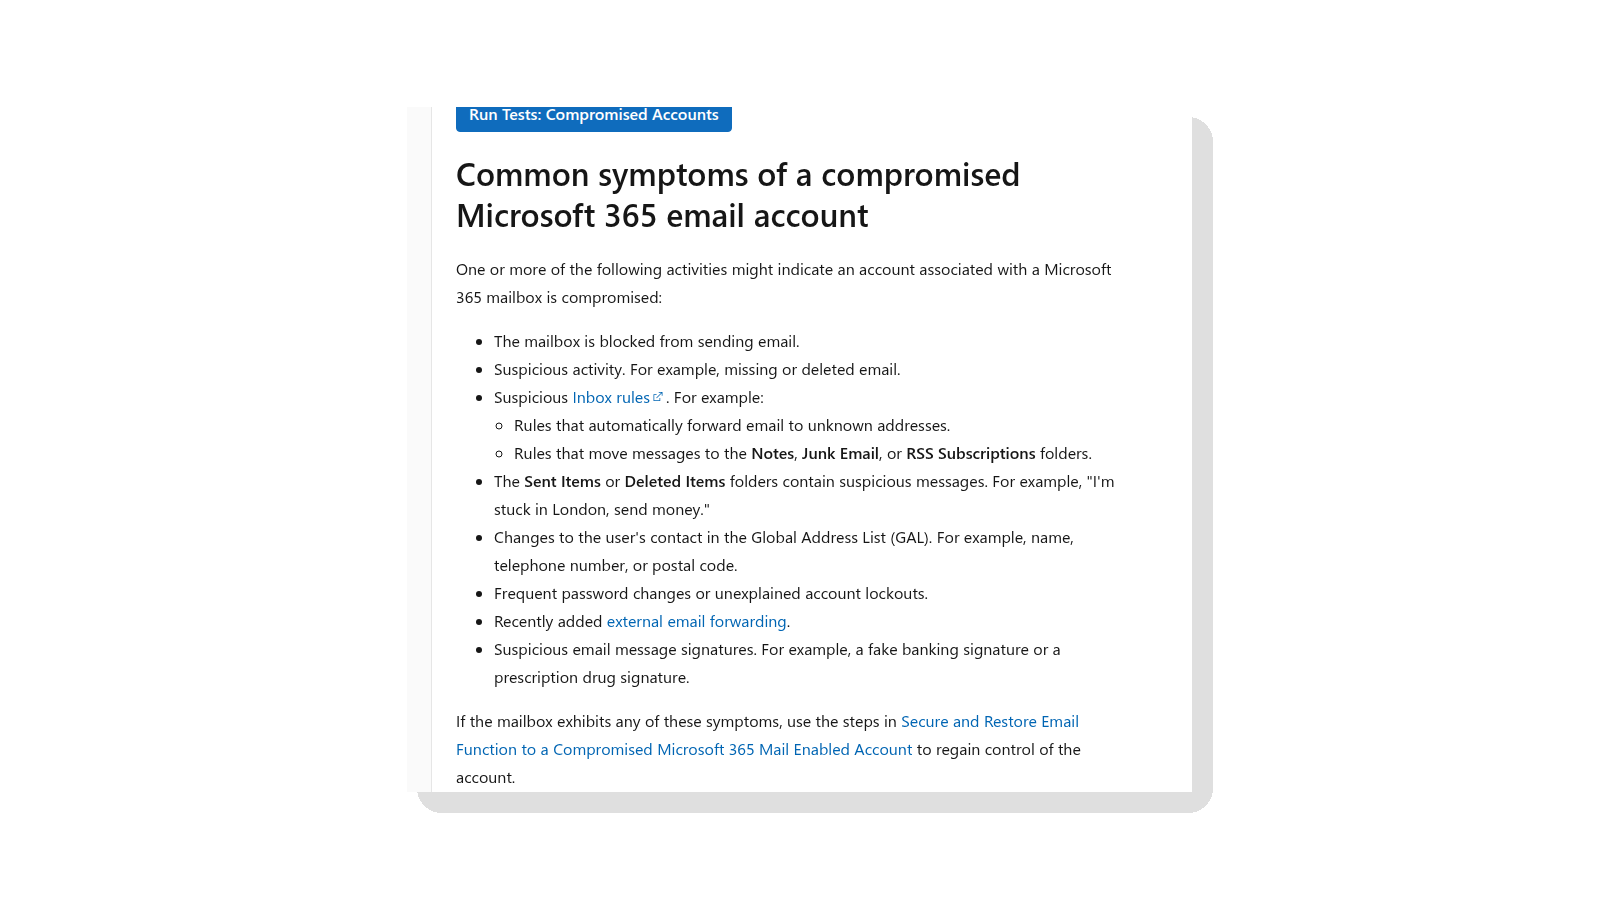
Một điểm rất đáng lưu ý là Microsoft Learn xem mailbox compromise là trung tâm của điều tra tài khoản bị chiếm, và liệt kê rõ các dấu hiệu như missing/deleted email, suspicious inbox rules, auto-forwarding tới địa chỉ lạ, thay đổi ở Sent Items/Deleted Items hay external forwarding mới được thêm. Những dấu hiệu này cực kỳ quan trọng với các case đã đi qua giai đoạn cloud identity compromise, vì đó là lúc attacker bắt đầu khai thác ngữ cảnh kinh doanh thật sự trong mailbox.
Về mặt ATT&CK, nếu điều tra phát hiện thư bị chuyển hướng hoặc bị ẩn có chủ đích, admin nên nghĩ ngay tới T1114.003 — Email Forwarding Rule và T1564.008 — Email Hiding Rules. Hai technique này không nhất thiết đã xuất hiện trong mọi case Microsoft công bố, nhưng chúng là bước săn tìm hợp lý tiếp theo khi một tài khoản Microsoft 365 đã bị chiếm và attacker bắt đầu quan tâm tới email như nguồn thông tin hoặc công cụ che giấu giao tiếp.
Khuyến nghị hành động: Microsoft 365 admin và SOC nên làm gì ngay?
Khuyến nghị cốt lõi từ Microsoft khá rõ: với compromise đã xác nhận, defender cần điều tra đồng thời trên identity, Microsoft Graph, SharePoint, OneDrive và Exchange, sau đó revoke sessions và remove unauthorized authentication methods. Đừng chỉ reset mật khẩu rồi coi như xong, vì persistence ở lớp MFA hoặc phiên còn hiệu lực có thể giúp attacker quay lại rất nhanh.
- Hunt sign-in bất thường từ unmanaged context, đặc biệt quanh OfficeHome, My Apps và My Sign-Ins.
- Kiểm tra việc thêm authentication methods như phone number, authenticator app hoặc software token ngoài quy trình dự kiến.
- Soi hoạt động Microsoft Graph khối lượng cao để phát hiện enumerate ứng dụng, profile và tài nguyên SaaS.
- Theo dõi bulk access hoặc download trên SharePoint và OneDrive theo cửa sổ thời gian ngắn.
- Rà mailbox compromise indicators như forwarding rules, hidden rules, missing email, Sent Items/Deleted Items bất thường và external forwarding mới thêm.
- Chuẩn hoá playbook phản ứng để identity team, mail team và SOC không điều tra rời rạc từng mảng.
Checklist 24 giờ cho Lab 05
- Lập danh sách sign-in bất thường gần nhất vào các ứng dụng cloud chính của Microsoft 365.
- Đối chiếu các thay đổi authentication methods phát sinh sau các sign-in đó.
- Kiểm tra tài khoản nào có Graph activity, SharePoint/OneDrive access hoặc mailbox access tăng đột biến.
- Rà inbox rules, auto-forwarding và email hiding indicators trên các mailbox trọng yếu.
- Với case đã xác nhận, revoke sessions, xoá auth method trái phép và cô lập quy trình xử lý thành một incident thống nhất.
Kết luận
Phân tích và ánh xạ tấn công đa giai đoạn theo MITRE ATT&CK không chỉ giúp bài lab nhìn “đúng framework”, mà còn giúp đội vận hành biết phải nối tín hiệu nào với nhau trong Microsoft 365. Với case Microsoft công bố ngày 09/09/2026, chuỗi điều tra hợp lý đi từ lure, cloud account, MFA persistence, Graph reconnaissance đến collection trên SharePoint, OneDrive và email. Khi admin nhìn được toàn bộ câu chuyện đó trong một bản đồ ATT&CK thống nhất, khả năng phát hiện sớm BEC-style abuse hoặc extortion cũng thực tế hơn nhiều. Bạn có thể xem thêm các bài Security thực chiến khác tại Office365Vietnam.info.