Unified Data Management cho Microsoft Sentinel: quản lý connector và bảng dữ liệu trong Defender portal
Unified Data Management cho Microsoft Sentinel là một trong những cập nhật đáng chú ý nhất với đội SecOps trong tuần qua, dù nó không ồn ào theo kiểu “AI mới”. Trong bài công bố ngày 20/10/2026 trên Microsoft Sentinel Blog, Microsoft xác nhận tính năng này đang ở trạng thái Public Preview trong trải nghiệm Data & connectors mới của Microsoft Defender portal. Điểm cốt lõi là hãng gom connector, bảng dữ liệu và tín hiệu sức khỏe ingestion vào một nơi, để SOC không còn phải nhảy qua nhiều trang chỉ để trả lời những câu hỏi rất cơ bản về dữ liệu.
Với các tổ chức đang dùng Sentinel như lớp SIEM trung tâm, bài toán lớn hiếm khi nằm ở chỗ “có thêm connector hay chưa”. Vấn đề thực tế hơn là: connector nào đang lỗi, bảng nào bỗng tăng ingestion bất thường, bảng nào đã ngừng nhận dữ liệu, retention đang đặt ra sao, và bảng nào đang đốt nhiều chi phí nhất. Unified Data Management cho Microsoft Sentinel đáng theo dõi vì Microsoft đang đưa toàn bộ lớp dữ liệu vận hành đó vào cùng một bề mặt quản trị trong Defender portal thay vì để rải rác như trước.
Unified Data Management cho Microsoft Sentinel là gì?
Theo Microsoft, Unified Data Management đưa ba mảnh vốn rất quan trọng nhưng thường bị tách rời trong Sentinel vào cùng một trải nghiệm: connectors, tables và ingestion health. Nói ngắn gọn, đây là nơi đội vận hành có thể vừa xem dòng dữ liệu đang chảy thế nào, vừa biết connector nào cần xử lý, vừa soi từng bảng dữ liệu để hiểu schema, transformation và retention.
Microsoft mô tả mục tiêu của trải nghiệm mới này là giúp bạn trả lời nhanh những câu hỏi như:
- Connector nào đã cấu hình xong và connector nào đang có vấn đề?
- Bảng nào đang nhận dữ liệu và bảng nào đã stale?
- Ingestion có đang tăng đột biến, giảm mạnh hoặc trễ bất thường không?
- Bảng nào đang chiếm nhiều dung lượng và chi phí ingestion nhất?
- Schema, transformation và retention nào đang áp dụng cho từng bảng?
Đây là thay đổi quan trọng vì nó đánh trúng đúng phần việc “không hào nhoáng nhưng tiêu tốn thời gian” của SOC. Khi dữ liệu đến từ nhiều nguồn SIEM và XDR cùng lúc, chi phí cơ hội của việc điều tra sai chỗ hoặc phát hiện chậm một connector chết là rất lớn. Một màn hình quản trị thống nhất có thể không tạo headline lớn bằng một tính năng AI mới, nhưng lại có tác động trực tiếp tới độ ổn định của detection, hunting và báo cáo.
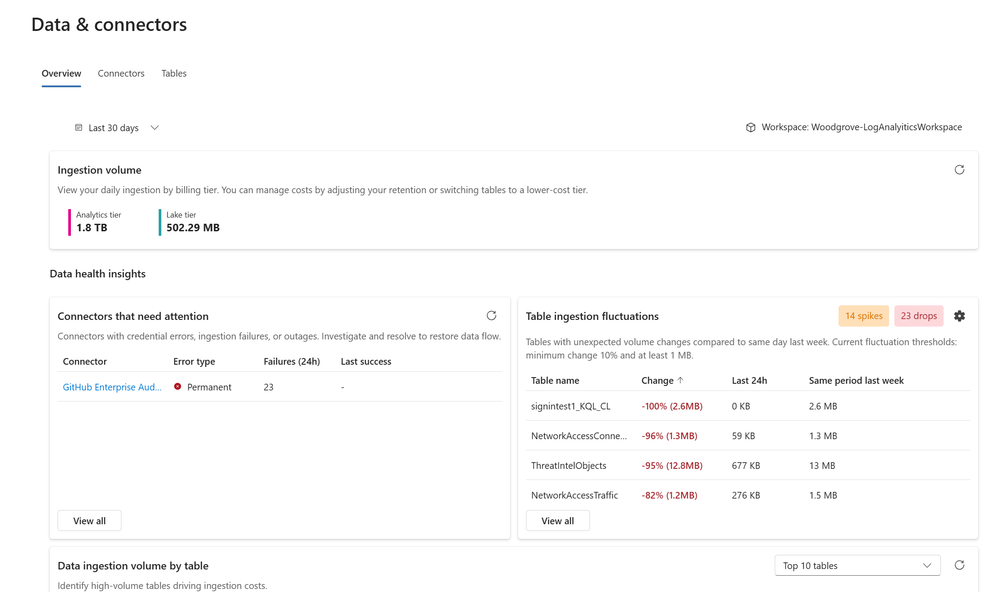
Tab Overview giúp SOC thấy sức khỏe ingestion nhanh hơn thế nào?
Microsoft cho biết tab Overview là nơi cho bạn bức tranh toàn cục của workspace. Tại đây, Unified Data Management cho Microsoft Sentinel hiển thị ít nhất 5 nhóm tín hiệu vận hành quan trọng: ingestion volume theo tier, connector cần chú ý, biến động ingestion theo bảng, top bảng ingest nhiều nhất và ingestion latency theo bảng. Chỉ riêng tập thông tin này đã đủ để đội vận hành giảm rất nhiều lượt “đi vòng” giữa nhiều trang khác nhau.
Điểm có giá trị nhất của tab Overview là nó biến dữ liệu vận hành thành ngữ cảnh xử lý sự cố. Ví dụ, nếu detection giảm đột ngột, analyst không cần chỉ nhìn vào kết quả alert rồi suy đoán. Họ có thể quay lại ngay màn hình Data & connectors để xem connector nào đang lỗi xác thực, bảng nào bị tụt volume, hay ingestion latency có đang tăng cao khiến dữ liệu đến chậm hơn bình thường hay không. Với môi trường nhiều nguồn log, đây là khác biệt giữa “điều tra bằng trực giác” và “điều tra có chỉ dấu rõ ràng”.
Từ góc nhìn quản trị chi phí, phần ingestion volume theo Analytics tier và Data Lake tier cũng rất đáng giá. Nó giúp nhóm phụ trách biết ngay bảng nào đang kéo volume tăng mạnh và từ đó quyết định có cần tối ưu transformation, retention hay cách nối connector hay không. Trong bối cảnh SIEM ngày càng đắt nếu ingest thiếu kiểm soát, đây là lớp hiển thị mà nhiều đội vận hành thực sự cần.
Connectors và Tables được gom lại để giảm context switching
Ở tab Connectors, Microsoft đặt unified data connectors và Sentinel classic connectors cạnh nhau trong cùng một inventory. Nhờ đó, admin có thể xem trạng thái, provider, content source, available updates và lọc connector theo loại dữ liệu hoặc tình trạng kết nối. Microsoft nhấn mạnh unified connectors giúp giảm trùng lặp bằng cách cho một nguồn dữ liệu cấp feed sang nhiều sản phẩm bảo mật Microsoft, trong khi classic connectors vẫn tiếp tục phục vụ hệ sinh thái rộng hơn, kể cả các connector xây bằng Codeless Connector Framework.
Ý nghĩa vận hành ở đây khá rõ: đội SOC có thêm một lớp inventory thống nhất để biết dữ liệu đang đi vào hệ sinh thái Microsoft theo cách nào. Điều này đặc biệt hữu ích với các môi trường đã pha trộn giữa luồng tích hợp cũ của Sentinel và hướng tích hợp mới trong Defender portal. Thay vì phải nhớ xem nguồn nào đang dùng kiểu connector nào và mở đúng trang tương ứng, nhóm vận hành có thể bắt đầu từ một nơi rồi drill down vào chi tiết.
Tab Tables còn thực dụng hơn. Theo tài liệu Manage your existing tables and data, trải nghiệm mới đưa các bảng Microsoft Sentinel và Microsoft Defender XDR lên cùng một lưới, kèm các tín hiệu như last data received, average daily ingestion volume, estimated daily ingestion cost, volume anomaly, tier và retention settings. Chỉ cần nhìn lưới này, admin đã có thể phát hiện bảng nào stale, bảng nào tăng bất thường, hoặc bảng nào đang ngốn quá nhiều ingestion volume.
| Tab | Microsoft đưa gì vào | Giá trị vận hành |
|---|---|---|
| Overview | Ingestion volume, connector cần chú ý, spike/drop, latency | Phát hiện lỗi ingestion và biến động dữ liệu sớm hơn |
| Connectors | Inventory chung cho unified và classic connectors | Dễ biết nguồn nào đang onboard, lỗi hoặc cần cập nhật |
| Tables | Schema, transformation, retention, volume, cost, anomaly | Giảm thời gian dò bảng và tối ưu dữ liệu chính xác hơn |

Vì sao phần Tables đáng giá với đội SOC và kỹ sư dữ liệu bảo mật?
Phần nhiều tổ chức đánh giá thấp chính là lớp bảng dữ liệu. Nhưng trong vận hành thực tế, bảng là nơi rất nhiều quyết định quan trọng diễn ra: có nên giữ retention dài hơn không, có cần transformation để cắt bớt dữ liệu rác không, cột nào đang tồn tại để viết rule hay hunting query, và data source nào đang đổ vào bảng nào. Khi Unified Data Management cho Microsoft Sentinel đưa cả schema, transformations và retention vào cùng một details panel, Microsoft đang rút bớt khá nhiều bước chuẩn bị trước khi analyst hoặc engineer bắt đầu tối ưu dữ liệu.
Điểm đáng chú ý là Microsoft nhấn mạnh bạn có thể xem column names, data types và descriptions ngay trong tab Schema mà không cần viết KQL chỉ để khám phá cấu trúc dữ liệu trước. Với đội mới onboard nguồn log hoặc đang kiểm tra lại pipeline ingestion, đây là lợi ích rất thật. Nó giúp giai đoạn hiểu dữ liệu ban đầu ngắn hơn, đồng thời tạo điều kiện để viết transformation hoặc retention policy dựa trên dữ liệu đang có thay vì phỏng đoán.
Đây cũng là nơi góc nhìn chi phí và góc nhìn phân tích bắt đầu gặp nhau. Một bảng có volume lớn chưa chắc là vấn đề nếu nó phục vụ trực tiếp detection giá trị cao. Nhưng nếu bảng vừa ingest nhiều, vừa ít được dùng, vừa đang giữ retention dài, thì đội vận hành có cơ sở tốt hơn để tối ưu. Microsoft không hứa Unified Data Management sẽ tự sửa các quyết định đó cho bạn, nhưng hãng đang làm một việc không kém phần quan trọng: đưa đúng dữ liệu cần thiết ra trước mắt người ra quyết định.
Điều kiện để bật Unified Data Management cho Microsoft Sentinel
Ở thời điểm công bố, Microsoft nói tính năng này có trong Public Preview trên commercial cloud. Để trải nghiệm được, tổ chức cần đáp ứng các điều kiện sau:
- Microsoft Sentinel đã được onboard vào Microsoft Defender portal.
- Unified role-based access control (URBAC) đã bật trong Defender portal.
- Tài khoản có quyền Data (manage) trong nhóm quyền Data Operations.
- Workspace permissions tương đương Log Analytics Contributor để ghi các thiết lập workspace và table.
Đây là chi tiết không nên bỏ qua khi đưa bài toán này vào kế hoạch thử nghiệm. Nhiều đội SOC thấy tính năng mới nhưng không vào được đủ sâu, rồi lầm tưởng product chưa sẵn sàng. Trong trường hợp này, rào cản nằm ở mô hình quyền và việc Sentinel đã thực sự chuyển sang Defender portal hay chưa. Vì vậy, nếu muốn đánh giá đúng giá trị của Unified Data Management cho Microsoft Sentinel, hãy kiểm tra URBAC và quyền Data Operations ngay từ đầu thay vì đợi tới lúc pilot.
SOC nên làm gì trong 7 ngày tới?
- Rà lại connector inventory để xác định nguồn nào đang chạy qua unified connector và nguồn nào vẫn là classic connector.
- Kiểm tra top bảng ingest nhiều nhất và đối chiếu với nhu cầu detection, hunting và compliance để nhận diện bảng cần tối ưu.
- Chọn một case connector lỗi hoặc volume spike rồi thử theo dõi lại hoàn toàn từ màn hình Data & connectors để đo xem thời gian điều tra giảm bao nhiêu.
- Xem lại retention và transformation ở các bảng lớn trước khi chi phí ingestion tiếp tục tăng ngoài dự tính.
- Chuẩn hóa quyền URBAC và Data Operations cho nhóm phụ trách dữ liệu Sentinel để tránh cảnh tính năng đã bật nhưng người đúng việc lại không dùng được.
Kết luận
Unified Data Management cho Microsoft Sentinel không phải bản cập nhật chạy theo hiệu ứng, mà là thay đổi rất sát nhu cầu vận hành. Khi Microsoft gom connector, bảng dữ liệu và ingestion health vào cùng một trải nghiệm trong Defender portal, SOC có thêm khả năng phát hiện sự cố dữ liệu sớm hơn, hiểu rõ chi phí ingestion hơn và kiểm tra schema, transformation, retention nhanh hơn. Với những tổ chức đã dùng Sentinel đủ sâu, đây là kiểu cải tiến có thể tiết kiệm thời gian thực sự mỗi tuần.
Nếu đội của bạn đang chuyển mạnh sang Defender portal và muốn Sentinel trở nên bớt rời rạc hơn trong khâu dữ liệu, đây là thời điểm tốt để thử Data & connectors trên một workspace thật. Bạn có thể theo dõi thêm các bài phân tích thực chiến về Security và Microsoft tại Office365Vietnam.info.