AWS Security Hub AI Inventory sang Azure: đội SOC thấy gì mới?
AWS Security Hub AI Inventory vừa có một bước tiến đáng chú ý cho bài toán quản trị AI đa đám mây. Trong thông báo chính thức ngày 22/09/2026 trên AWS What’s New, AWS xác nhận Security Hub AI Inventory nay có thể discover và catalog AI assets chạy trên self-hosted instances trong Microsoft Azure. Nói đơn giản hơn: nếu doanh nghiệp đang để model, inference endpoint hoặc agent chạy ngoài AWS nhưng vẫn muốn đội SOC có một điểm nhìn tập trung, AWS đang cố kéo phần quan sát đó về cùng một mặt phẳng vận hành.
Điểm đáng nói là AWS không chỉ thêm một dòng “support Azure” cho đẹp thông cáo. Hãng nói rõ Security Hub dùng SBOM analysis từ Amazon Inspector, vốn đã được tăng cường để nhận diện inference endpoints, models và AI agents trên Azure virtual machines, bao gồm các framework như Ollama, vLLM, Hugging Face TGI và các thành phần liên quan. Mỗi AI asset được phát hiện còn được map về hạ tầng gốc và correlate với security findings, từ đó đội bảo mật có thể lọc, nhóm và query inventory trên cả AWS lẫn Azure.
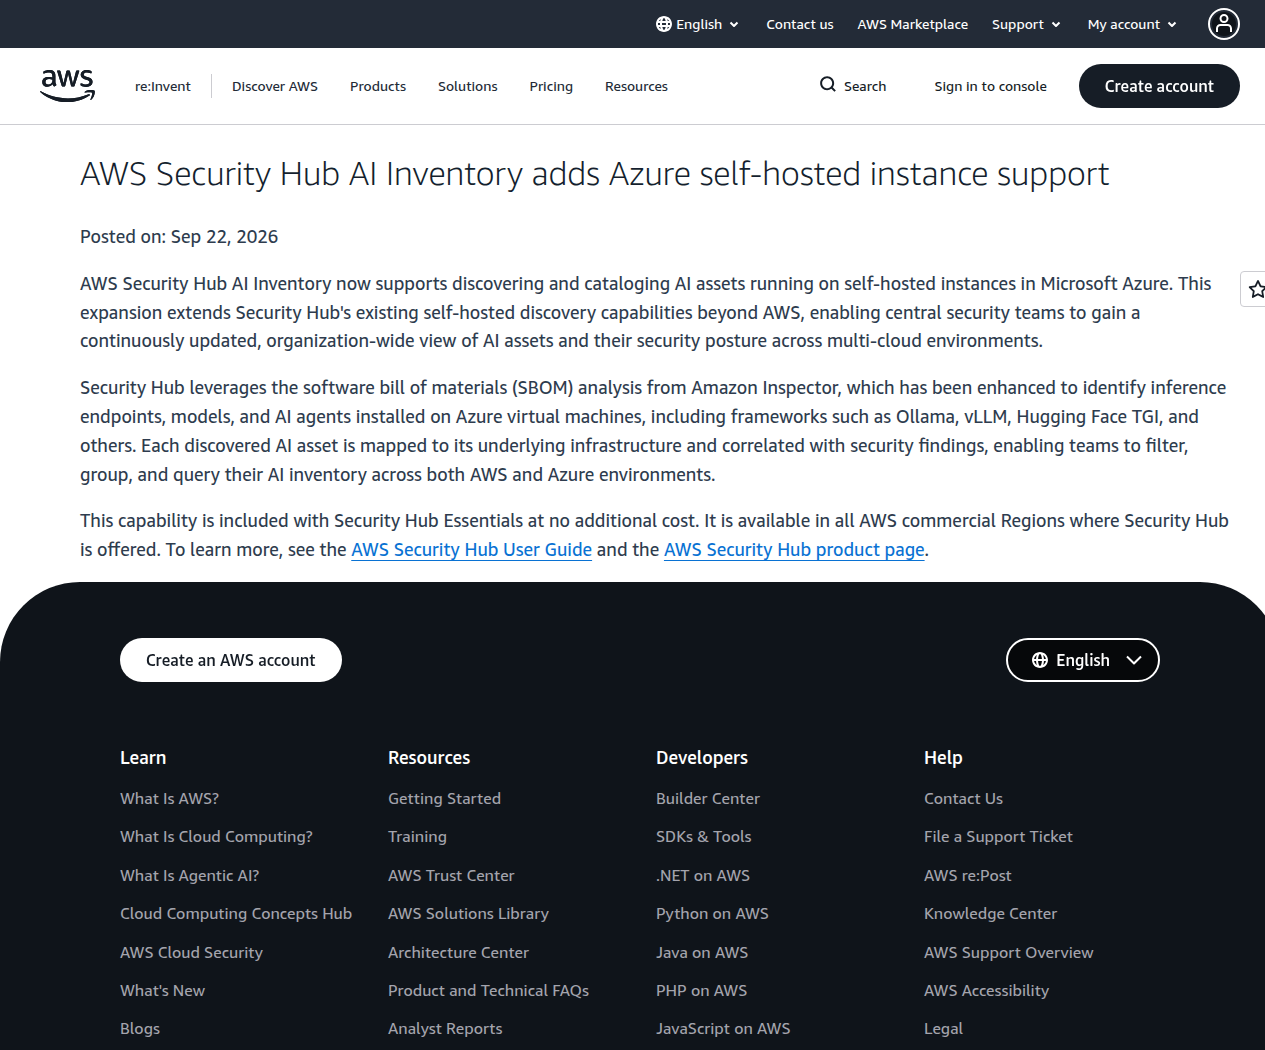
AWS vừa công bố gì với AWS Security Hub AI Inventory?
Theo announcement của AWS, thay đổi mới cho phép Security Hub AI Inventory mở rộng self-hosted discovery capability vốn có ra ngoài AWS sang Azure. Đây là chi tiết quan trọng vì nhiều doanh nghiệp hiện không chạy AI theo một mẫu thuần nhất. Có nơi build ứng dụng nội bộ trên Amazon Bedrock, nhưng lại có nhóm dữ liệu thử nghiệm model open source trên Azure VM. Có nơi giữ inference server trên AWS, nhưng triển khai thêm agent framework ở Azure vì nhu cầu mạng, dữ liệu hoặc tổ chức team. Trong bối cảnh đó, inventory tách rời theo từng cloud thường khiến bảo mật đến sau một nhịp.
AWS nói rõ ba ý chính trong lần cập nhật này.
- Mở rộng discovery beyond AWS: đội bảo mật không còn chỉ thấy self-hosted AI assets trong phạm vi tài nguyên AWS.
- Dựa trên Amazon Inspector SBOM analysis: việc nhận diện không đi theo kiểu “đoán theo tên máy”, mà bám vào software inventory và tín hiệu thực tế.
- Correlate với security findings: AI asset được gắn với hạ tầng bên dưới và phát hiện bảo mật liên quan, giúp ưu tiên xử lý nhanh hơn.
AWS cũng cho biết capability này được bao gồm trong Security Hub Essentials mà không phát sinh chi phí bổ sung, và khả dụng tại tất cả AWS commercial Regions nơi Security Hub được cung cấp. Đây là điểm thực dụng: thay vì biến Azure support thành một SKU riêng, AWS đang dùng nó như đòn bẩy để kéo khách hàng multi-cloud về mô hình quan sát tập trung hơn.
Vì sao hỗ trợ Azure lại đáng chú ý hơn một dòng release note?
Bài toán thật ở đây không phải “AWS hỗ trợ Azure” nghe có vẻ thú vị, mà là AI asset sprawl. Khi doanh nghiệp bước qua giai đoạn thử nghiệm AI, tài sản AI thường mọc lên ở nhiều nơi: model cache trên VM, inference server cài thủ công, agent runtime gắn với một service account cũ, hoặc endpoint bên ngoài mà máy chủ nội bộ âm thầm gọi tới. Nếu security team chỉ nhìn dashboard cloud-native của từng nhà cung cấp riêng lẻ, họ có thể biết từng mảnh, nhưng khó ráp thành một bức tranh vận hành đủ nhanh để hành động.
AWS Security Hub AI Inventory đáng theo dõi vì nó chạm đúng lớp quản trị này. Trong AWS Security Hub User Guide, AWS mô tả AI inventory là nơi cung cấp một unified view cho tài nguyên AI/ML, giúp tổ chức nhận diện AI workload không được phê duyệt, hiểu AI đang chạy ở đâu và được phát hiện bằng tín hiệu nào, từ đó ưu tiên tài nguyên cần security review sâu hơn. Khi thêm Azure self-hosted instances vào cùng logic đó, giá trị không chỉ là tăng coverage mà là giảm vùng mù cho đội SOC và cloud security.
| Khía cạnh | Trước khi có Azure support | Sau cập nhật AWS |
|---|---|---|
| Phạm vi self-hosted AI discovery | Chủ yếu trong AWS | Mở rộng sang self-hosted instances trên Microsoft Azure |
| Điểm nhìn vận hành | Dễ bị chia theo từng cloud và từng team | Tập trung hơn trong Security Hub AI Inventory |
| Tương quan với bảo mật | Phải ghép inventory và findings theo cách thủ công | AI asset được map về hạ tầng và correlate với security findings |
| Khả năng ưu tiên xử lý | Thường chậm vì thiếu ngữ cảnh | Nhanh hơn vì thấy asset, host và findings trong cùng luồng |
| Giá trị governance | Khó chứng minh doanh nghiệp đang thấy hết AI footprint | Dễ hơn cho bài toán kiểm kê và rà soát AI đa đám mây |
Đây cũng là tín hiệu cho thấy cuộc chơi bảo mật AI đang dịch chuyển từ “phát hiện prompt abuse” sang “kiểm kê và hiểu rõ AI infrastructure đang tồn tại”. Khi doanh nghiệp không biết mình đang có bao nhiêu inference endpoint, dùng framework nào và nằm trên hạ tầng nào, mọi câu chuyện governance phía sau gần như đều yếu đi.
AWS Security Hub AI Inventory phát hiện được những gì?
Tài liệu Security Hub cho thấy AWS chia AI resources thành hai nhóm lớn: managed và self-hosted. Managed là các tài nguyên AI mà AWS cung cấp như dịch vụ quản lý, lấy tín hiệu từ AWS Config configuration items. Self-hosted là những gì doanh nghiệp tự dựng trên compute của mình, ví dụ model open source, inference server hay agent runtime. Với self-hosted AI, AWS nói Security Hub dùng các contributing signals như Amazon Inspector SBOM findings và Amazon GuardDuty DNS activity để tăng độ tin cậy khi nhận diện.
- Models: ví dụ Hugging Face models và Ollama models.
- Inference endpoints: gồm các model-serving software như vLLM, Ollama, TorchServe, Triton, TGI, SGLang, llama.cpp, LocalAI, BentoML, Xinference, Ray Serve và GPT4All.
- Agents: AWS hiện nêu OpenClaw agents trong nhóm self-hosted AI agents.
- External endpoints: các domain dịch vụ AI bên ngoài mà EC2 instances gọi tới, phát hiện từ GuardDuty DNS activity.
Một điểm hay của cách AWS làm là không đẩy mọi phát hiện vào inventory một cách bừa bãi. Tài liệu nêu rõ hệ thống dùng confidence-based detection, nghĩa là mỗi detection phải có tín hiệu chính rồi mới được correlate thêm các tín hiệu khác trước khi xuất hiện trong inventory. Với đội vận hành, chi tiết này quan trọng hơn nghe có vẻ kỹ thuật, vì inventory quá nhiễu sẽ nhanh chóng bị bỏ mặc.
Muốn tận dụng Azure support, đội kỹ thuật cần chuẩn bị gì?
Đây là chỗ nhiều team dễ hiểu nhầm nhất. Cập nhật mới không có nghĩa là chỉ cần bật một nút trong console là Security Hub lập tức nhìn thấy toàn bộ AI footprint ở Azure. Từ tài liệu Configuring Microsoft Azure to integrate with Amazon Inspector, AWS mô tả khá rõ phần chuẩn bị cho môi trường Azure để Amazon Inspector có thể authenticate và nhận resource change notifications.
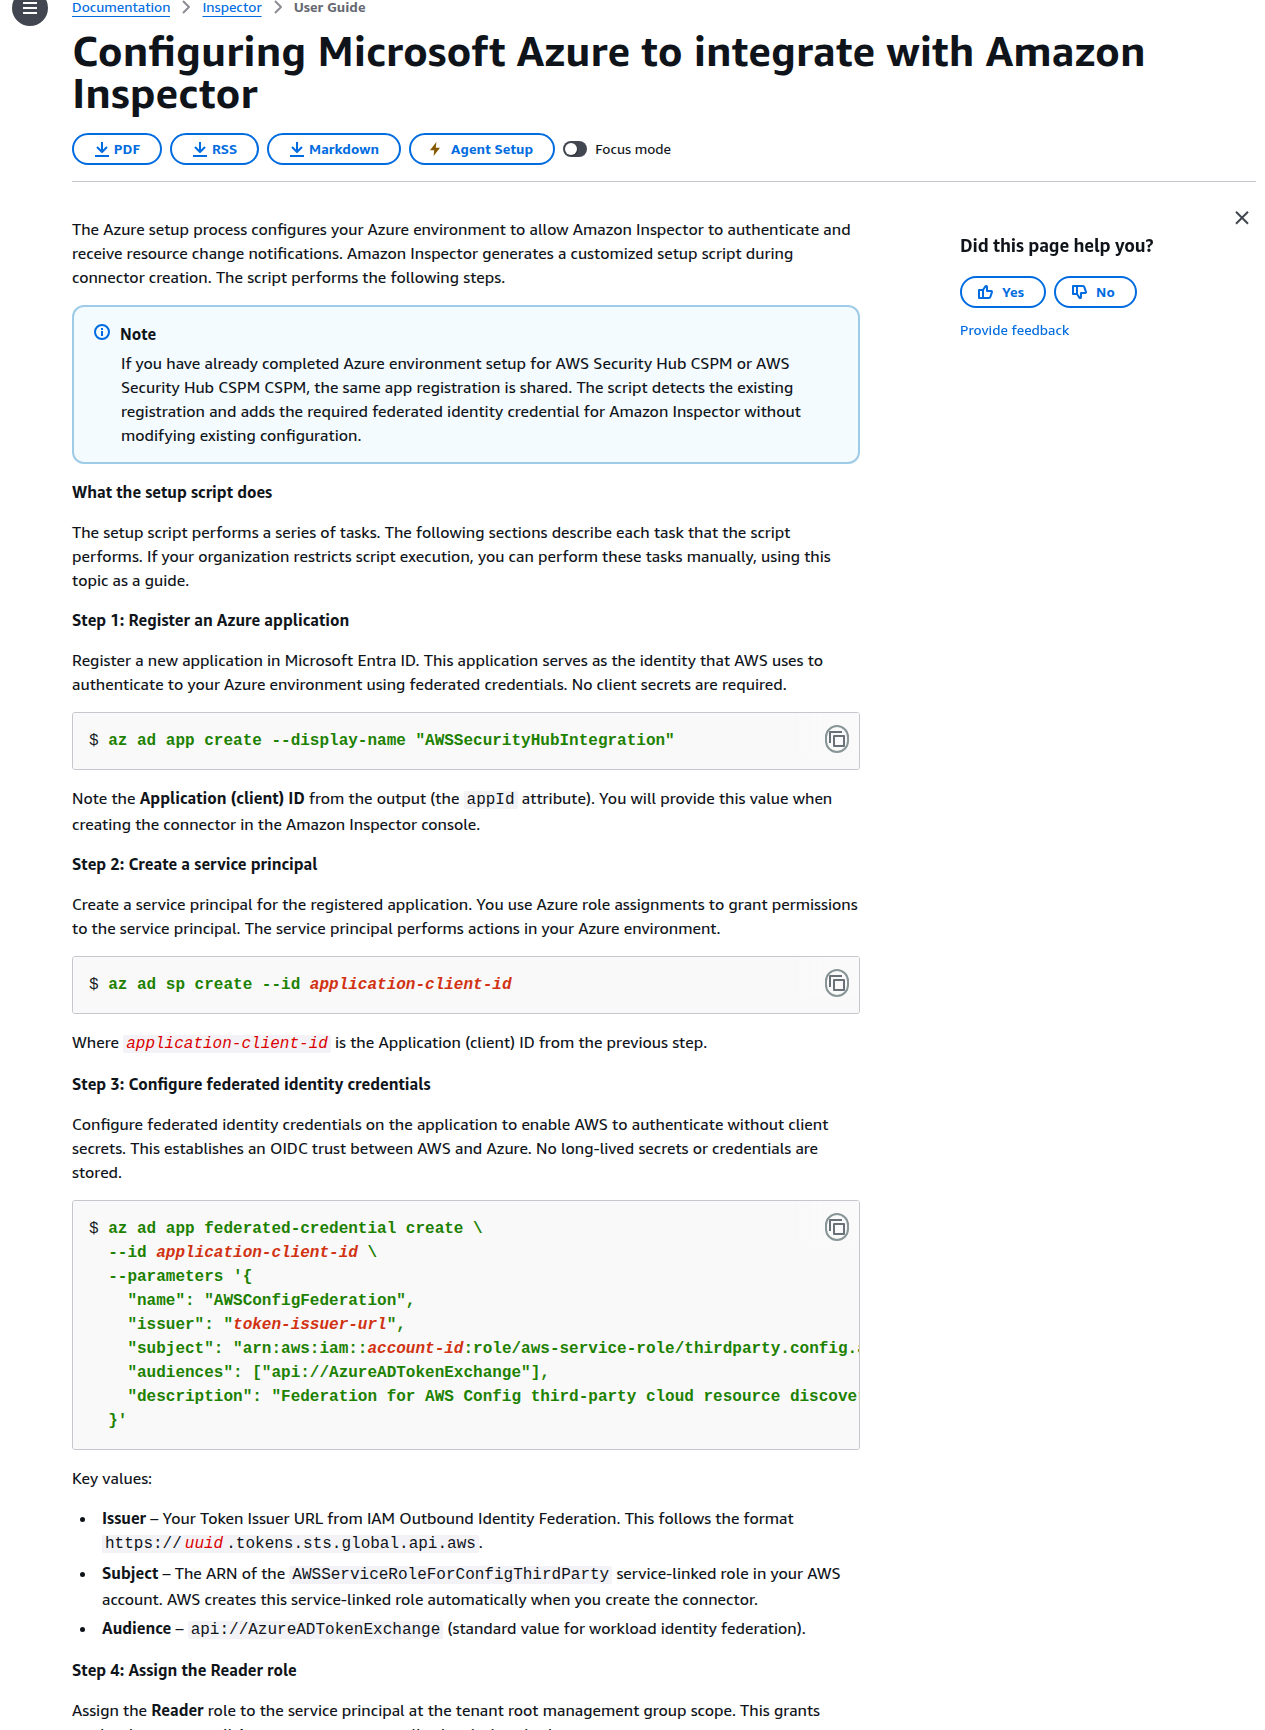
- Đăng ký Azure application trong Microsoft Entra ID để AWS dùng làm identity khi xác thực vào Azure.
- Tạo service principal và gán quyền phù hợp.
- Cấu hình federated identity credentials để thiết lập OIDC trust mà không cần client secret dài hạn.
- Assign Reader role ở tenant root management group scope để có quyền đọc tài nguyên trên toàn tenant.
- Cấp Microsoft Graph API permissions như Directory.Read.All, AuditLog.Read.All và Policy.Read.All, rồi grant admin consent.
- Thiết lập Azure Event Hub và log export để AWS Config/Inspector nhận được tín hiệu thay đổi gần thời gian thực.
Nếu chỉ nhìn bề mặt, đây có thể là một cấu hình “khá nhiều bước”. Nhưng chính điều đó cũng cho thấy AWS đang đi theo hướng enterprise-grade thay vì demo-level integration. Họ không yêu cầu lưu client secret dài hạn, mà dùng federated identity; họ không chỉ cần đọc một VM đơn lẻ, mà cần cơ chế đọc xuyên tenant ở mức quản trị đủ rộng; và họ cũng cần luồng sự kiện để inventory không bị lạc hậu.
Song song với phần Azure integration, đội kỹ thuật cũng nên nhớ các prerequisite gốc của AI inventory: với self-hosted AI discovery, AWS yêu cầu Amazon Inspector để sinh SBOM và Amazon GuardDuty nếu muốn dùng thêm tín hiệu DNS activity cho external AI endpoints. Điều này có nghĩa là bài toán không chỉ là “có Azure connector hay chưa”, mà còn là Inspector và GuardDuty đã được bật đúng mức hay chưa.
Ba kịch bản thực tế mà đội SOC nên nghĩ đến ngay
- Kiểm kê AI workload ngoài chuẩn: một team hạ tầng dựng vLLM hoặc Ollama trên Azure VM để thử nội bộ, nhưng không đi qua quy trình phê duyệt AI platform. Inventory tập trung giúp đội bảo mật nhìn thấy workload đó sớm hơn.
- Ưu tiên xử lý host rủi ro cao: khi AI asset được correlate với security findings, SOC có thể xem host nào vừa chạy inference endpoint vừa có phát hiện cần vá, thay vì xử lý asset và vulnerability như hai bảng rời nhau.
- Chuẩn bị cho AI governance và audit: nhiều tổ chức đang cần trả lời câu hỏi rất căn bản là “chúng ta đang có AI ở đâu”. Một inventory đa đám mây đáng tin cậy là bước nền tảng để làm governance, không chỉ security operations.
Với các doanh nghiệp Việt Nam đang bước vào giai đoạn AI production nhưng hạ tầng không đi theo một chuẩn duy nhất, đây là thay đổi đáng để lab thử sớm. Nó không tự giải quyết hết vấn đề governance, nhưng giúp rút ngắn khoảng cách giữa đội platform, đội cloud security và đội audit nội bộ.
Office365Vietnam nhận định
AWS Security Hub AI Inventory mở rộng sang Azure là một tin Security Product có chiều sâu hơn vẻ ngoài của nó. Giá trị lớn nhất không nằm ở chữ “Azure” cho vui, mà ở việc AWS đang cố biến inventory AI thành một lớp quan sát đủ thực dụng cho môi trường đa đám mây: thấy model, thấy endpoint, thấy agent, thấy host bên dưới và thấy luôn bối cảnh bảo mật liên quan. Với doanh nghiệp nào đang lo chuyện AI assets mọc nhanh hơn khả năng kiểm kê, đây là cập nhật nên đưa vào backlog đánh giá trong quý này.
Nếu đội của bạn đang vận hành AI trên nhiều nền tảng, hãy bắt đầu từ những việc nhỏ nhưng đúng thứ tự: kiểm tra Security Hub Essentials, rà lại Amazon Inspector và GuardDuty, rồi xem Azure integration đã sẵn sàng đến đâu. Sau đó mới tính đến các dashboard và quy trình review. Bạn có thể theo dõi thêm các bài phân tích về Security, AI và vận hành doanh nghiệp tại Office365Vietnam.info.