Giả mạo IT support qua Microsoft Teams: cách chiếm quyền nội bộ
Microsoft cảnh báo chiến dịch giả mạo IT support qua Microsoft Teams để lừa nạn nhân cấp quyền điều khiển từ xa, cài implant Node.js và di chuyển ngang vào tài sản giá trị cao.
Microsoft cảnh báo chiến dịch giả mạo IT support qua Microsoft Teams để lừa nạn nhân cấp quyền điều khiển từ xa, cài implant Node.js và di chuyển ngang vào tài sản giá trị cao.
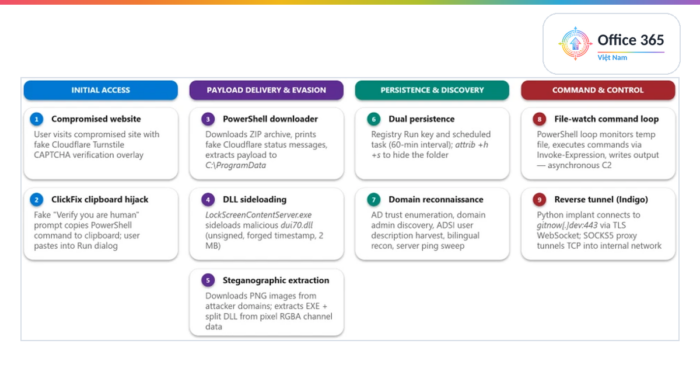
Ngày 28/08/2026, Microsoft Threat Intelligence công bố chiến dịch TerminalFix — biến thể ClickFix chuyển hướng nạn nhân sang Windows Terminal thay vì hộp thoại Run, nhờ đó chạy được script nhiều dòng. Chuỗi tấn công đi qua tám giai đoạn, kết thúc bằng một đường hầm WebSocket ngược biến máy nạn nhân thành điểm trung chuyển vào mạng nội bộ.
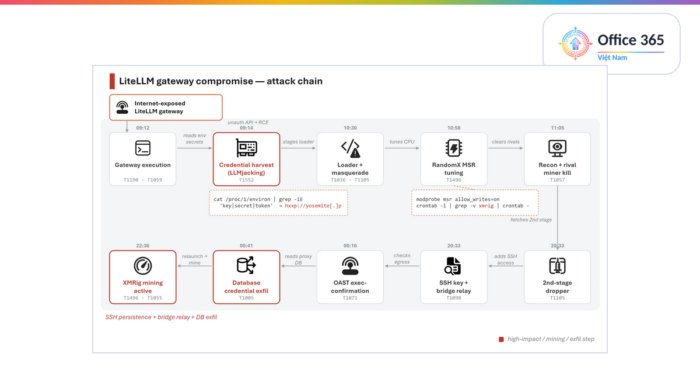
Ngày 26/08/2026, Microsoft Threat Intelligence công bố các cuộc tấn công thực tế nhắm vào ba loại hạ tầng AI phổ biến: cổng LiteLLM, hệ thống RAGFlow và nền tảng điều phối Kestra. Mục tiêu chung là biến hạ tầng AI thành mặt phẳng điều khiển để trộm khoá API, chiếm máy chủ và tiếp cận dữ liệu phía sau.

Ngày 04/08/2026, Microsoft công bố năng lực cô lập thiết bị tự động trong Automatic Attack Disruption kèm case study tại QNET: toàn bộ chuỗi tấn công bị chặn trong 128 giây kể từ cảnh báo đầu tiên. Bài viết phân tích dòng thời gian, cơ chế ra quyết định và điều kiện để doanh nghiệp áp dụng an toàn.

Ngày 10/08/2026, Microsoft Threat Intelligence công bố phân tích chi tiết DeadLock — dòng ransomware viết bằng Rust kết hợp mạng nhắn tin Session và dịch vụ blockchain để thương lượng, khiến hạ tầng khó bị gỡ bỏ. Bài viết mổ xẻ cơ chế mã hoá, thủ đoạn né tránh và các biện pháp phòng vệ doanh nghiệp nên triển khai ngay.

Ngày 31/07/2026, Microsoft Threat Intelligence công bố chiến dịch CaptiveCrunch: nhóm Storm-2945 thuộc Midnight Blizzard chiếm quyền captive portal Wi-Fi tại khách sạn và trung tâm hội nghị để phát tán mã độc CornFlake và đánh cắp token Microsoft 365. Bài viết phân tích chuỗi tấn công và các biện pháp phòng vệ thiết thực cho người đi công tác.

Ngày 27/07/2026, Microsoft công bố Project Perception — một hệ thống bảo mật agentic gồm ba lớp agent Red, Blue và Green chạy vòng lặp khép kín trên nền tảng dữ liệu bảo mật hợp nhất. Bài viết phân tích kiến trúc sáu lớp, mô hình chuyên biệt MAI-Cyber-1-Flash và những gì đội SOC nên chuẩn bị trước bản public preview.

Security Copilot agents đưa AI thẳng vào luồng làm việc của SOC: hiểu rủi ro có ngữ cảnh, điều tra hiệu quả và thực thi workflow. Khách hàng tiết kiệm 200+ giờ/tháng, triage nhanh hơn 78%. Bài viết điểm qua kết quả thực tế và các agent mới công bố tại RSA 2026.

Microsoft Defender bổ sung Tenant Groups (public preview) trong cổng đa tenant (MTO): nhóm các tenant theo cách đội bạn làm việc và chuyển view chỉ một cú nhấp, tôn trọng phân quyền B2B/GDAP. Bài viết phân tích tính năng, lợi ích và cách bắt đầu cho MSSP/CSP và đội bảo mật.

Microsoft mở rộng Defender để bảo vệ các AI agent chạy cục bộ trên thiết bị: phát hiện hơn 20 loại agent, chặn hành vi độc hại theo thời gian thực, đánh giá phạm vi ảnh hưởng và điều tra qua Advanced Hunting. Bài viết phân tích vì sao đây là ‘mặt trận’ bảo mật endpoint mới.