Office365Vietnam.info
MicrosoftSecurity

TerminalFix: chiến dịch lừa người dùng dán lệnh vào Windows Terminal để mở đường hầm ngược

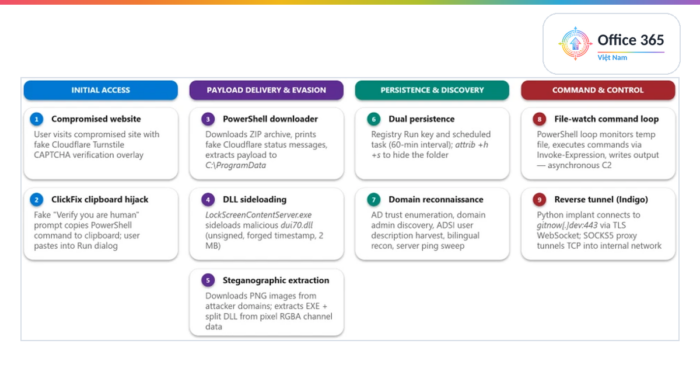
Ngày 28/08/2026, Microsoft Threat Intelligence công bố chiến dịch TerminalFix — biến thể ClickFix chuyển hướng nạn nhân sang Windows Terminal thay vì hộp thoại Run, nhờ đó chạy được script nhiều dòng. Chuỗi tấn công đi qua tám giai đoạn, kết thúc bằng một đường hầm WebSocket ngược biến máy nạn nhân thành điểm trung chuyển vào mạng nội bộ.

CaptiveCrunch: sơ đồ chuỗi tấn công Wi-Fi khách sạn của Midnight Blizzard
MicrosoftSecurity

CaptiveCrunch: Midnight Blizzard tấn công Wi-Fi khách sạn để cài mã độc và trộm thông tin đăng nhập

Ngày 31/07/2026, Microsoft Threat Intelligence công bố chiến dịch CaptiveCrunch: nhóm Storm-2945 thuộc Midnight Blizzard chiếm quyền captive portal Wi-Fi tại khách sạn và trung tâm hội nghị để phát tán mã độc CornFlake và đánh cắp token Microsoft 365. Bài viết phân tích chuỗi tấn công và các biện pháp phòng vệ thiết thực cho người đi công tác.

Copilot